Puppetという言葉をITやシステム開発の場で見かけても、何をする製品なのか、どのような業務に役立つのかがわかりにくいと感じる方は少なくありません。
英語では操り人形を意味する言葉ですが、IT分野のPuppetは、サーバーやクラウド環境の設定を自動化し、運用作業を安定させるための構成管理ツールです。
手作業で設定していた処理をコードとして定義し、複数のコンピューターへ同じ状態を適用できる点が大きな特徴です。
この記事では、Puppetの意味、仕組み、実務での使い方、メリット、注意点、関連用語との違いまで、初めて学ぶ方にもわかりやすく解説します。
Puppetの意味とビジネスでの役割
それではまずPuppetの意味と、ビジネスにおける役割について解説していきます。
Puppetが指すIT分野の構成管理ツール
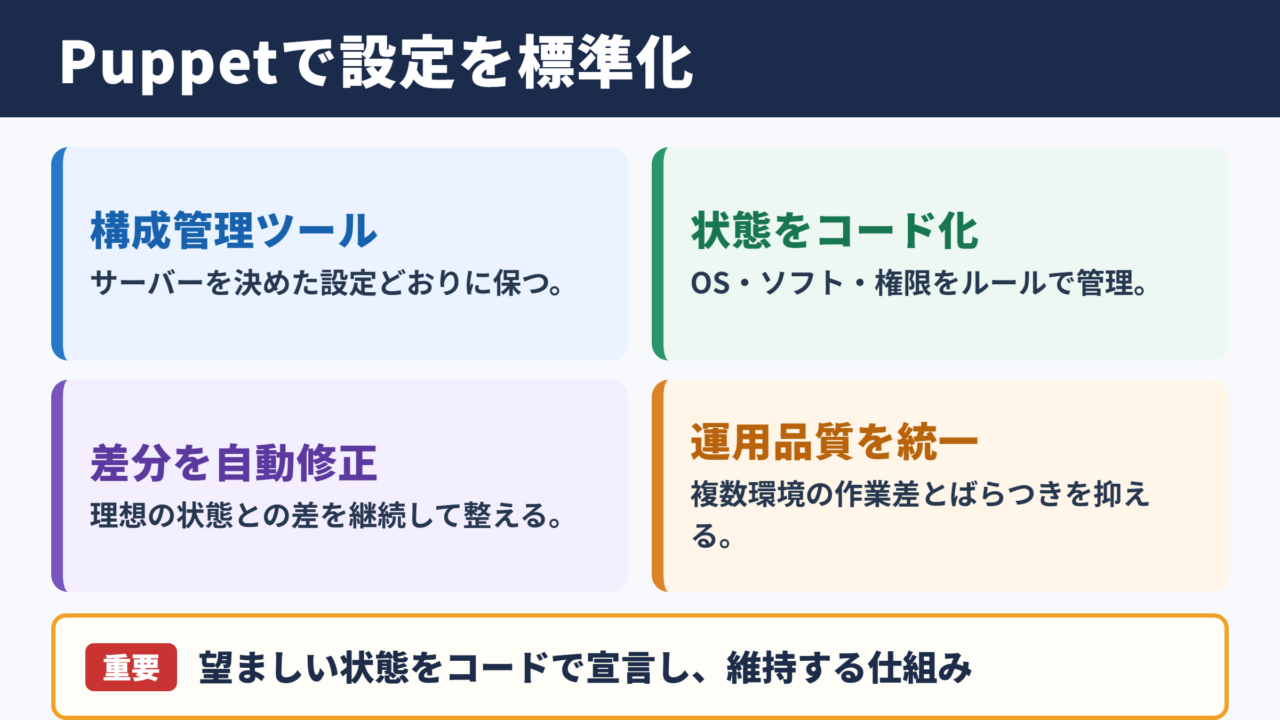
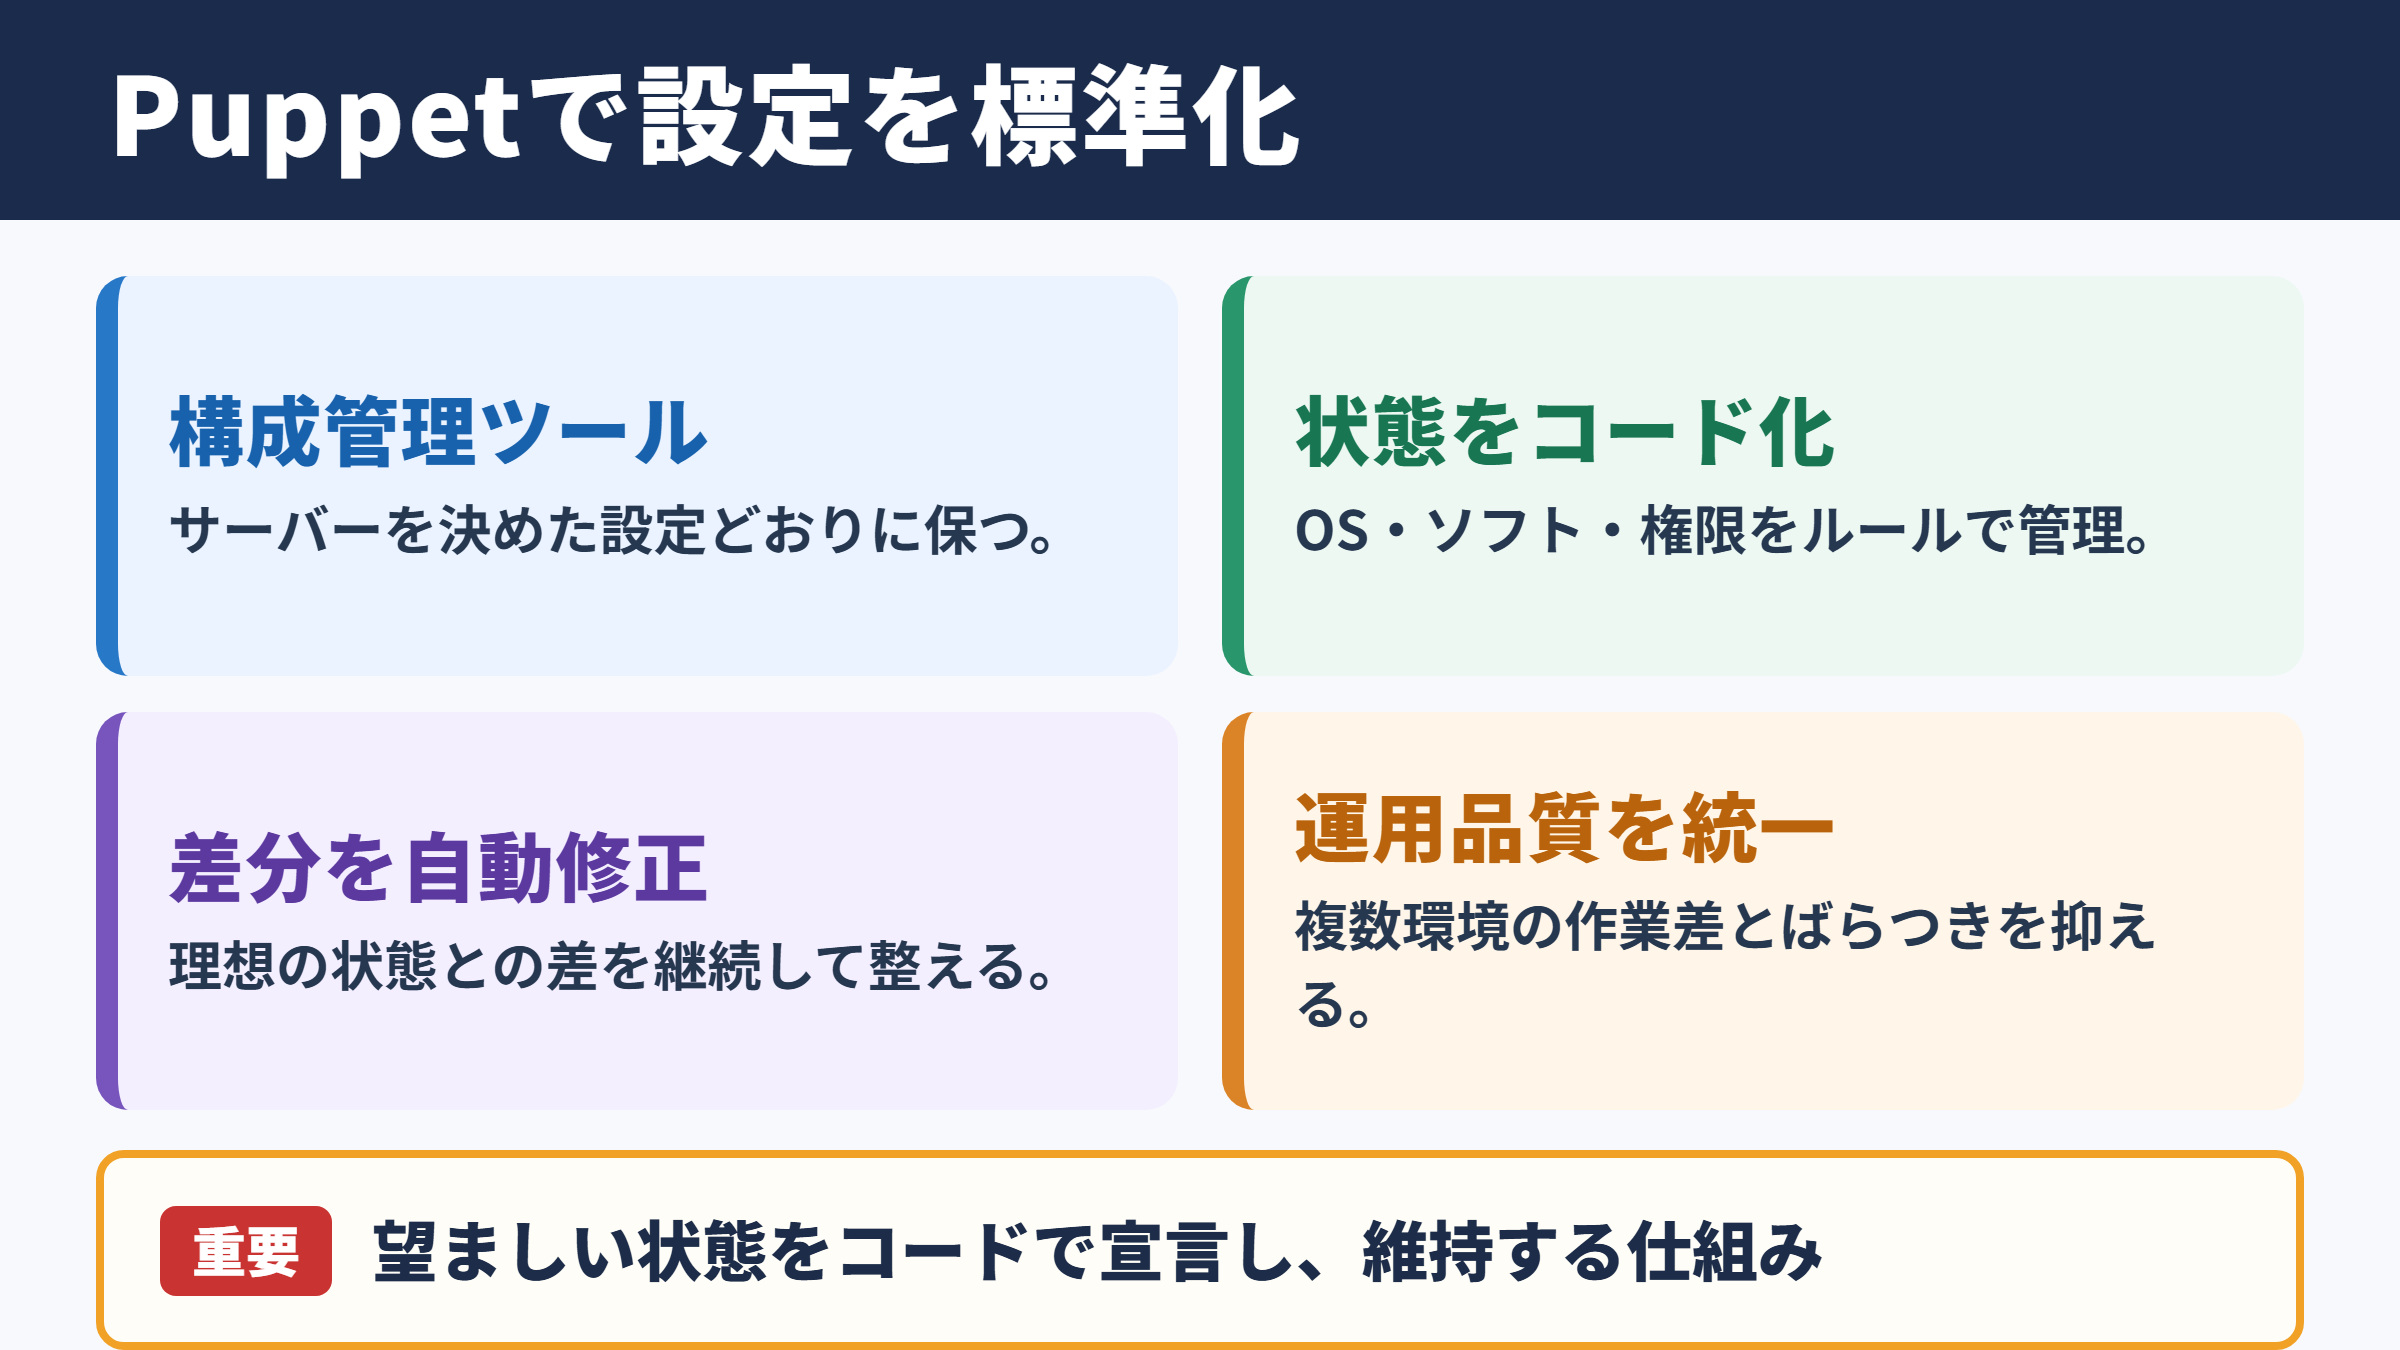
Puppetとは、サーバーや仮想マシン、クラウド上の環境などを、あらかじめ決めた設定どおりの状態に保つための構成管理ツールです。
OSの設定、ソフトウェアの導入、ユーザー権限、設定ファイル、サービスの起動状態などを、ルールとして記述して管理します。
ここでいう構成とは、単に機器の一覧を意味するものではありません。
どのサーバーに何のソフトウェアを入れるのか、どの設定値を使うのか、どのサービスを実行するのかといった、システムを動かすための状態全体を指します。
Puppetの中心的な考え方は、望ましい状態をコードで宣言し、その状態との差分を自動的に整えることです。
担当者が画面を開いて一台ずつ操作しなくても、共通のルールに沿って環境を整備できるため、運用品質の標準化につながります。
Puppetは、サーバーへ個別に命令を送るだけのツールではありません。
本番環境、検証環境、開発環境の設定をコード化し、必要な状態を継続的に維持するための仕組みとして活用されます。
操り人形という英単語との関係
puppetは英語で操り人形を意味します。
IT用語としてのPuppetにも、中央で定義したルールに従って複数のコンピューターを動かすというイメージが反映されています。
ただし、実際のPuppetは単純に機械を一方向から操作するだけではありません。
各サーバーの現在の状態を確認し、定義された理想の状態と異なる部分があれば修正する、という考え方で動作します。
そのため、サーバーが増えても設定のばらつきを見つけやすく、担当者ごとの作業差も抑えやすくなります。
人が記憶や手順書だけに頼るのではなく、設定内容を再利用可能な資産として残せる点が、ビジネスで注目される理由です。
ビジネス現場で求められる背景
企業のIT環境では、Webサーバー、データベースサーバー、監視サーバー、業務システム用サーバーなど、多数の機器を運用することがあります。
クラウドサービスの普及により、必要に応じてサーバーを短時間で増減させる場面も増えました。
このような環境で、すべてを手作業で設定すると、作業時間だけでなく設定漏れや入力ミスのリスクも増えてしまいます。
Puppetは、繰り返し発生する構築作業と保守作業を自動化し、インフラ運用を再現可能にする役割を担います。
特に、同じ仕様のサーバーを数十台から数百台単位で管理する組織では、導入効果を実感しやすいでしょう。
開発速度を高めながら、セキュリティ設定や監査対応の精度も保ちたい企業にとって、有力な選択肢の一つです。
Puppetの仕組みと基本的な動作
続いてはPuppetの仕組みと、基本的な動作を確認していきます。
宣言型のコードによる状態管理
Puppetでは、手順を細かく並べるよりも、最終的にどのような状態であってほしいかを記述する方法が基本です。
この方式は宣言型と呼ばれます。
たとえば、あるパッケージがインストール済みであること、設定ファイルが特定の内容で存在すること、Webサービスが起動中であることを定義します。
するとPuppetは、対象サーバーの現在の状態を確認し、必要な処理を判断します。
設定の考え方の例です。
WebサーバーにNginxを導入し、サービスを起動状態に保ち、設定ファイルを指定内容で配置するという状態を定義します。
すでに条件を満たしていれば大きな変更は行わず、不足や差異があれば必要な部分を調整します。
この仕組みにより、同じ設定を何度適用しても、環境を同じ方向へ整えやすくなります。
作業を何回実行しても不要な変更を重ねにくい性質は、安定運用において重要です。
マスターとエージェントの構成
Puppetは、管理側の仕組みと管理対象側の仕組みを組み合わせて運用されることがあります。
一般的には、設定を管理するPuppet Serverと、各サーバーに導入するPuppet Agentという構成です。
Agentは定期的にServerへ接続し、自身に適用すべき設定情報を取得します。
その後、実際の状態を確認して必要な変更を行い、実行結果を管理側へ返します。
一方で、運用規模や方針によっては、中央サーバーを使わずにローカル実行を中心とする方法も選べます。
重要なのは、設定ルールを一元化しながら、各環境へ同じ品質で反映できる設計です。
| 要素 | 主な役割 | 実務上のポイント |
|---|---|---|
| Puppet Server | 設定コードの管理と配布 | 承認済みの設定を集約しやすい |
| Puppet Agent | 対象機器での状態確認と設定適用 | 定期実行により差分を検知できる |
| Manifest | 望ましい状態を記述するコード | レビューとバージョン管理が可能 |
| Module | 設定を用途別にまとめた部品 | 複数案件や環境で再利用しやすい |
| Fact | OSやIPアドレスなどの情報 | 条件分岐を使った設定に役立つ |
ManifestとModuleによる設定の整理
Puppetの設定は、Manifestと呼ばれるファイルに記述します。
Manifestには、パッケージ、ファイル、サービス、ユーザーなどのリソースを定義します。
さらに関連する設定をModuleとしてまとめることで、構成を整理しやすくなります。
たとえばWebサーバー用、データベース用、監視用、セキュリティ用といった単位でModuleを分ける方法があります。
Module化されたコードは、複数プロジェクトで共通利用しやすく、変更範囲も把握しやすくなります。
設定を小さな部品として管理する発想は、インフラをソフトウェアのように扱うInfrastructure as Codeの基盤となります。
Puppetの使い方と導入の流れ
続いてはPuppetの使い方と、導入時に押さえたい流れを確認していきます。
管理対象と標準設定の洗い出し
導入の第一歩は、何を自動化したいのかを明確にすることです。
いきなりすべてのサーバー設定をPuppetへ移行しようとすると、コード量と確認作業が増え、かえって混乱することがあります。
まずはOS更新、共通ユーザー、ログ設定、時刻同期、監視エージェント、Webサーバー設定など、繰り返し発生しやすい項目から選ぶとよいでしょう。
現行環境の設定内容を一覧化し、必須の設定、環境ごとに異なる設定、例外的な設定に分類します。
この整理をせずにコード化すると、過去の一時対応まで標準ルールとして固定してしまう可能性があります。
導入対象の優先順位の例です。
一番目は全サーバー共通のセキュリティ設定です。
二番目は導入頻度の高いミドルウェアです。
三番目はWebサーバーや監視設定など、台数が多く変更頻度も高い領域となります。
コード作成からテストまでの手順
設定内容を整理したら、PuppetのManifestやModuleとしてコード化します。
コードは最初から本番環境へ反映せず、開発環境や検証環境で動作を確認することが大切です。
パッケージが正しく導入されるか、設定ファイルの内容に誤りがないか、サービス起動に影響がないかを順に確認します。
Gitなどのバージョン管理システムと組み合わせれば、誰がいつ何を変更したのかを追跡できます。
コードレビューを行うことで、運用担当者だけでは見落としやすい設定ミスや、セキュリティ上の問題も発見しやすくなるでしょう。
インフラ設定を変更する前にレビューとテストを通す流れは、Puppet運用の品質を左右する重要な習慣です。
本番適用と継続的な改善
検証が完了したら、対象を限定して本番環境へ適用します。
最初は少数のサーバーに適用し、ログ、サービス状態、性能、監視アラートなどを確認すると安心です。
問題がなければ、段階的に対象範囲を広げます。
導入後も、OSやミドルウェアの更新、新しいセキュリティ要件、業務システムの追加に合わせて設定コードを見直す必要があります。
Puppetは一度導入して終わる製品ではなく、運用ルールを継続的に改善するための土台です。
定期的に不要なModuleや古い設定を整理すると、コードの読みやすさと保守性を保ちやすくなります。
Puppetの特徴と導入メリット
続いてはPuppetの特徴と、導入によって得られるメリットを確認していきます。
設定作業の自動化と時間短縮
Puppetの代表的なメリットは、定型作業を自動化できることです。
新しいサーバーを追加する際、担当者が同じ手順を何度も繰り返す必要が減ります。
パッケージ導入、ユーザー作成、設定ファイルの配置、サービス再起動などを、定義済みのコードで実行できます。
数台程度なら手作業でも対応できるかもしれませんが、対象台数が増えるほど自動化の価値は大きくなります。
構築時間の短縮は、単なる人件費の削減ではなく、サービス提供や障害復旧を速める効果にもつながります。
特に急なアクセス増加や新規案件への対応が必要な場面では、迅速に同じ構成を用意できることが強みになります。
設定差分の抑制と品質の均一化
手作業でサーバーを設定していると、同じ用途の機器であっても、少しずつ設定が異なる状態になりがちです。
あるサーバーだけパッチが適用されていない、設定ファイルの一行が異なる、不要なアカウントが残っているといった問題が発生することがあります。
Puppetでは、望ましい状態を共通ルールとして配布するため、こうした設定差分を抑えやすくなります。
障害時には、正常な環境との差を確認する手がかりにもなります。
設定のばらつきは、見つかりにくい障害やセキュリティ事故の原因になります。
Puppetで基準状態を維持することは、インフラの再現性と運用品質を高める取り組みです。
監査対応と属人化の軽減
設定をコードとして管理すると、変更履歴を残しやすくなります。
誰がどの設定を変更し、どのレビューを経て反映したのかを確認できれば、監査や内部統制への対応にも役立ちます。
特定の担当者だけが設定方法を知っている状態も軽減できます。
もちろんコードを読める人材は必要ですが、操作手順が個人の記憶に閉じる状態よりは、引き継ぎを進めやすいでしょう。
Puppetの価値は自動化だけではなく、運用知識を共有可能な形で残せる点にもあります。
チーム内の役割分担が進み、インフラ担当、開発担当、セキュリティ担当が同じ設定情報を参照しやすくなる点もメリットです。
Puppetと関連用語の違い
続いてはPuppetと関連用語の違いを確認していきます。
Ansibleとの違い
AnsibleはPuppetと同じく、ITインフラの自動化によく使われるツールです。
両者は目的が重なる部分もありますが、基本的な使い方や設計思想には違いがあります。
Ansibleは、SSHなどを利用して管理対象へ接続し、Playbookと呼ばれる手順書に沿って処理を実行する方式が広く知られています。
一方のPuppetは、望ましい状態を定義し、継続的に状態を整える構成管理の考え方を得意とします。
どちらが優れているかは一概に決まりません。
短期間で実行手順を自動化したいのか、長期的に多数のサーバーの標準状態を維持したいのかによって、適した選択は変わります。
| 項目 | Puppet | Ansible |
|---|---|---|
| 主な目的 | 構成状態の管理と維持 | 手順実行と自動化 |
| 記述の考え方 | 望ましい状態を宣言する | 処理の流れを記述する場面が多い |
| 運用イメージ | 継続的に状態を確認し整える | 必要なタイミングで処理を実行する |
| 向きやすい場面 | 大規模な標準化と継続管理 | 導入しやすい自動処理や作業実行 |
ChefやSaltとの違い
ChefやSaltも、サーバー構成の自動化や管理に使われる代表的なツールです。
Chefはコードによるインフラ管理を重視し、Rubyを活用した柔軟な記述が特徴として挙げられます。
Saltは高速なリモート実行やイベント駆動の自動化などに強みを持つ仕組みです。
Puppetは宣言型の構成管理を中心に据え、設定の一貫性を保ちやすい点に魅力があります。
ツール選定では知名度だけで比較せず、既存の技術者スキル、対象台数、クラウド環境、監査要件、保守体制まで確認することが重要です。
導入後の運用を担うチームが無理なく使い続けられるかどうかも、欠かせない判断基準になります。
Infrastructure as Codeとの関係
Infrastructure as Codeは、インフラ構成をコードとして定義し、バージョン管理や自動適用を行う考え方です。
略してIaCと呼ばれることもあります。
PuppetはIaCを実践するための代表的なツールの一つです。
サーバー設定をファイルで管理することで、変更内容の比較、履歴の確認、レビュー、テスト、自動展開といったソフトウェア開発の手法をインフラ運用へ取り込めます。
IaCでは、設定変更を人の操作履歴ではなく、コードの変更履歴として残します。
そのため、障害発生時に以前の設定へ戻す判断や、同じ環境を再構築する作業を進めやすくなります。
PuppetだけでIaCが完結するわけではありません。
クラウドリソースを作成するツール、CI/CD、監視ツール、セキュリティ診断などと組み合わせることで、より効率的な運用基盤を構築できます。
Puppet導入時の注意点とまとめ
最後にPuppet導入時の注意点と、記事全体の要点をまとめます。
Puppetはサーバー設定を自動化し、望ましい状態を保つための構成管理ツールです。
複数の環境に共通ルールを適用できるため、設定のばらつき、手作業の負担、担当者への依存を減らす効果が期待できます。
一方で、導入すれば自動的に運用が楽になるわけではありません。
現状の設定を整理せずにコード化すると、不要な例外や古い運用方法まで引き継いでしまうおそれがあります。
Puppet導入の成功には、自動化対象の優先順位付け、検証環境でのテスト、コードレビュー、変更履歴の管理が欠かせません。
特に本番環境へ広く反映する前に、小さな範囲で安全性を確認する姿勢が重要です。
また、Puppet、Ansible、Chef、Saltなどは、それぞれ得意な運用スタイルが異なります。
自社に必要な自動化の範囲と、継続して保守できる体制を見極めて選ぶことが大切でしょう。
Puppetを活用する本質は、インフラを属人的な作業から再現可能な仕組みへ変えることにあります。
まずは共通設定や頻繁に行う作業から小さく始め、運用経験を積みながら対象範囲を広げていく方法が現実的です。
その積み重ねにより、開発と運用の連携を強め、安定したITサービス提供へ近づけるでしょう。