IAMの意味をわかりやすく!ビジネスでの役割・設定方法・セキュリティとの関係も(アクセス管理・認証・権限制御など)
クラウドサービスや社内システムを利用する機会が増えるほど、誰がどの情報にアクセスできるのかを正しく管理する重要性は高まります。
そこで中心となる考え方がIAMです。
IAMは単なるアカウント管理ではなく、認証、アクセス管理、権限制御、退職者の利用停止までを一貫して扱う仕組みを指します。
ビジネスでの役割や設定時の考え方を押さえることで、業務効率と情報セキュリティを両立しやすくなるでしょう。
IAMの意味とビジネスにおける役割
それではまずIAMの意味と、企業活動で担う役割について解説していきます。
IAMを構成する管理領域
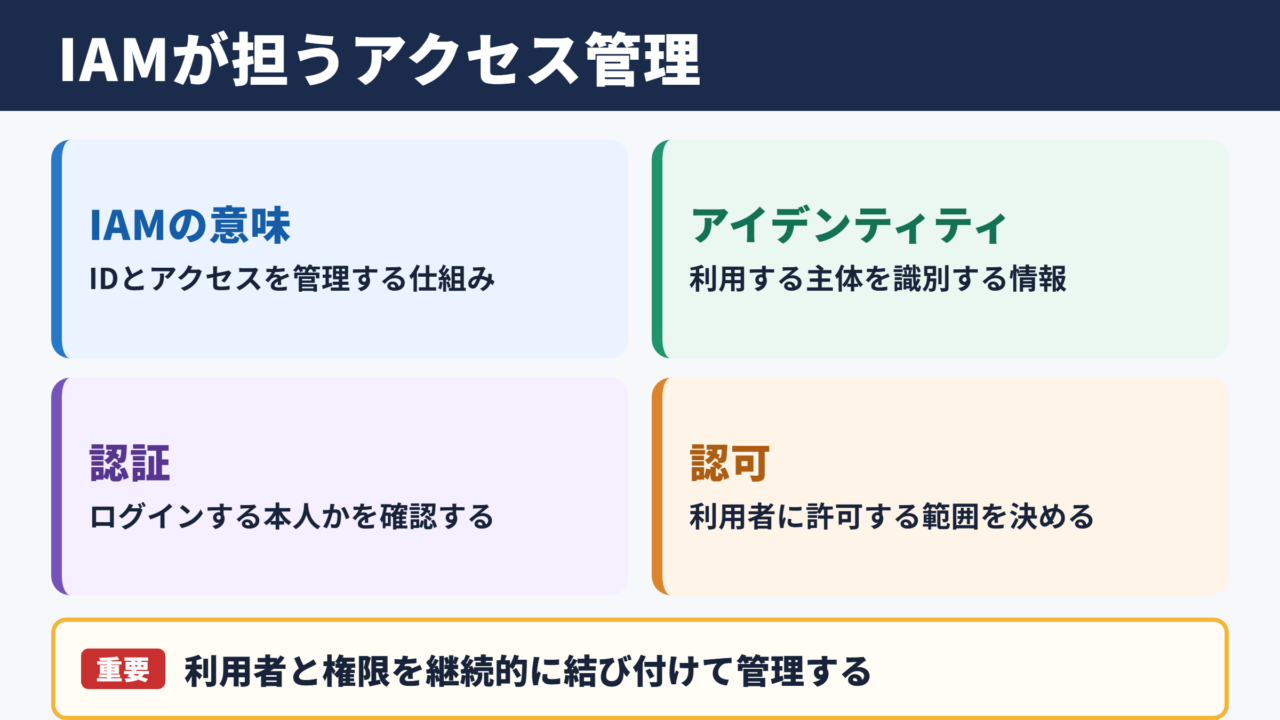
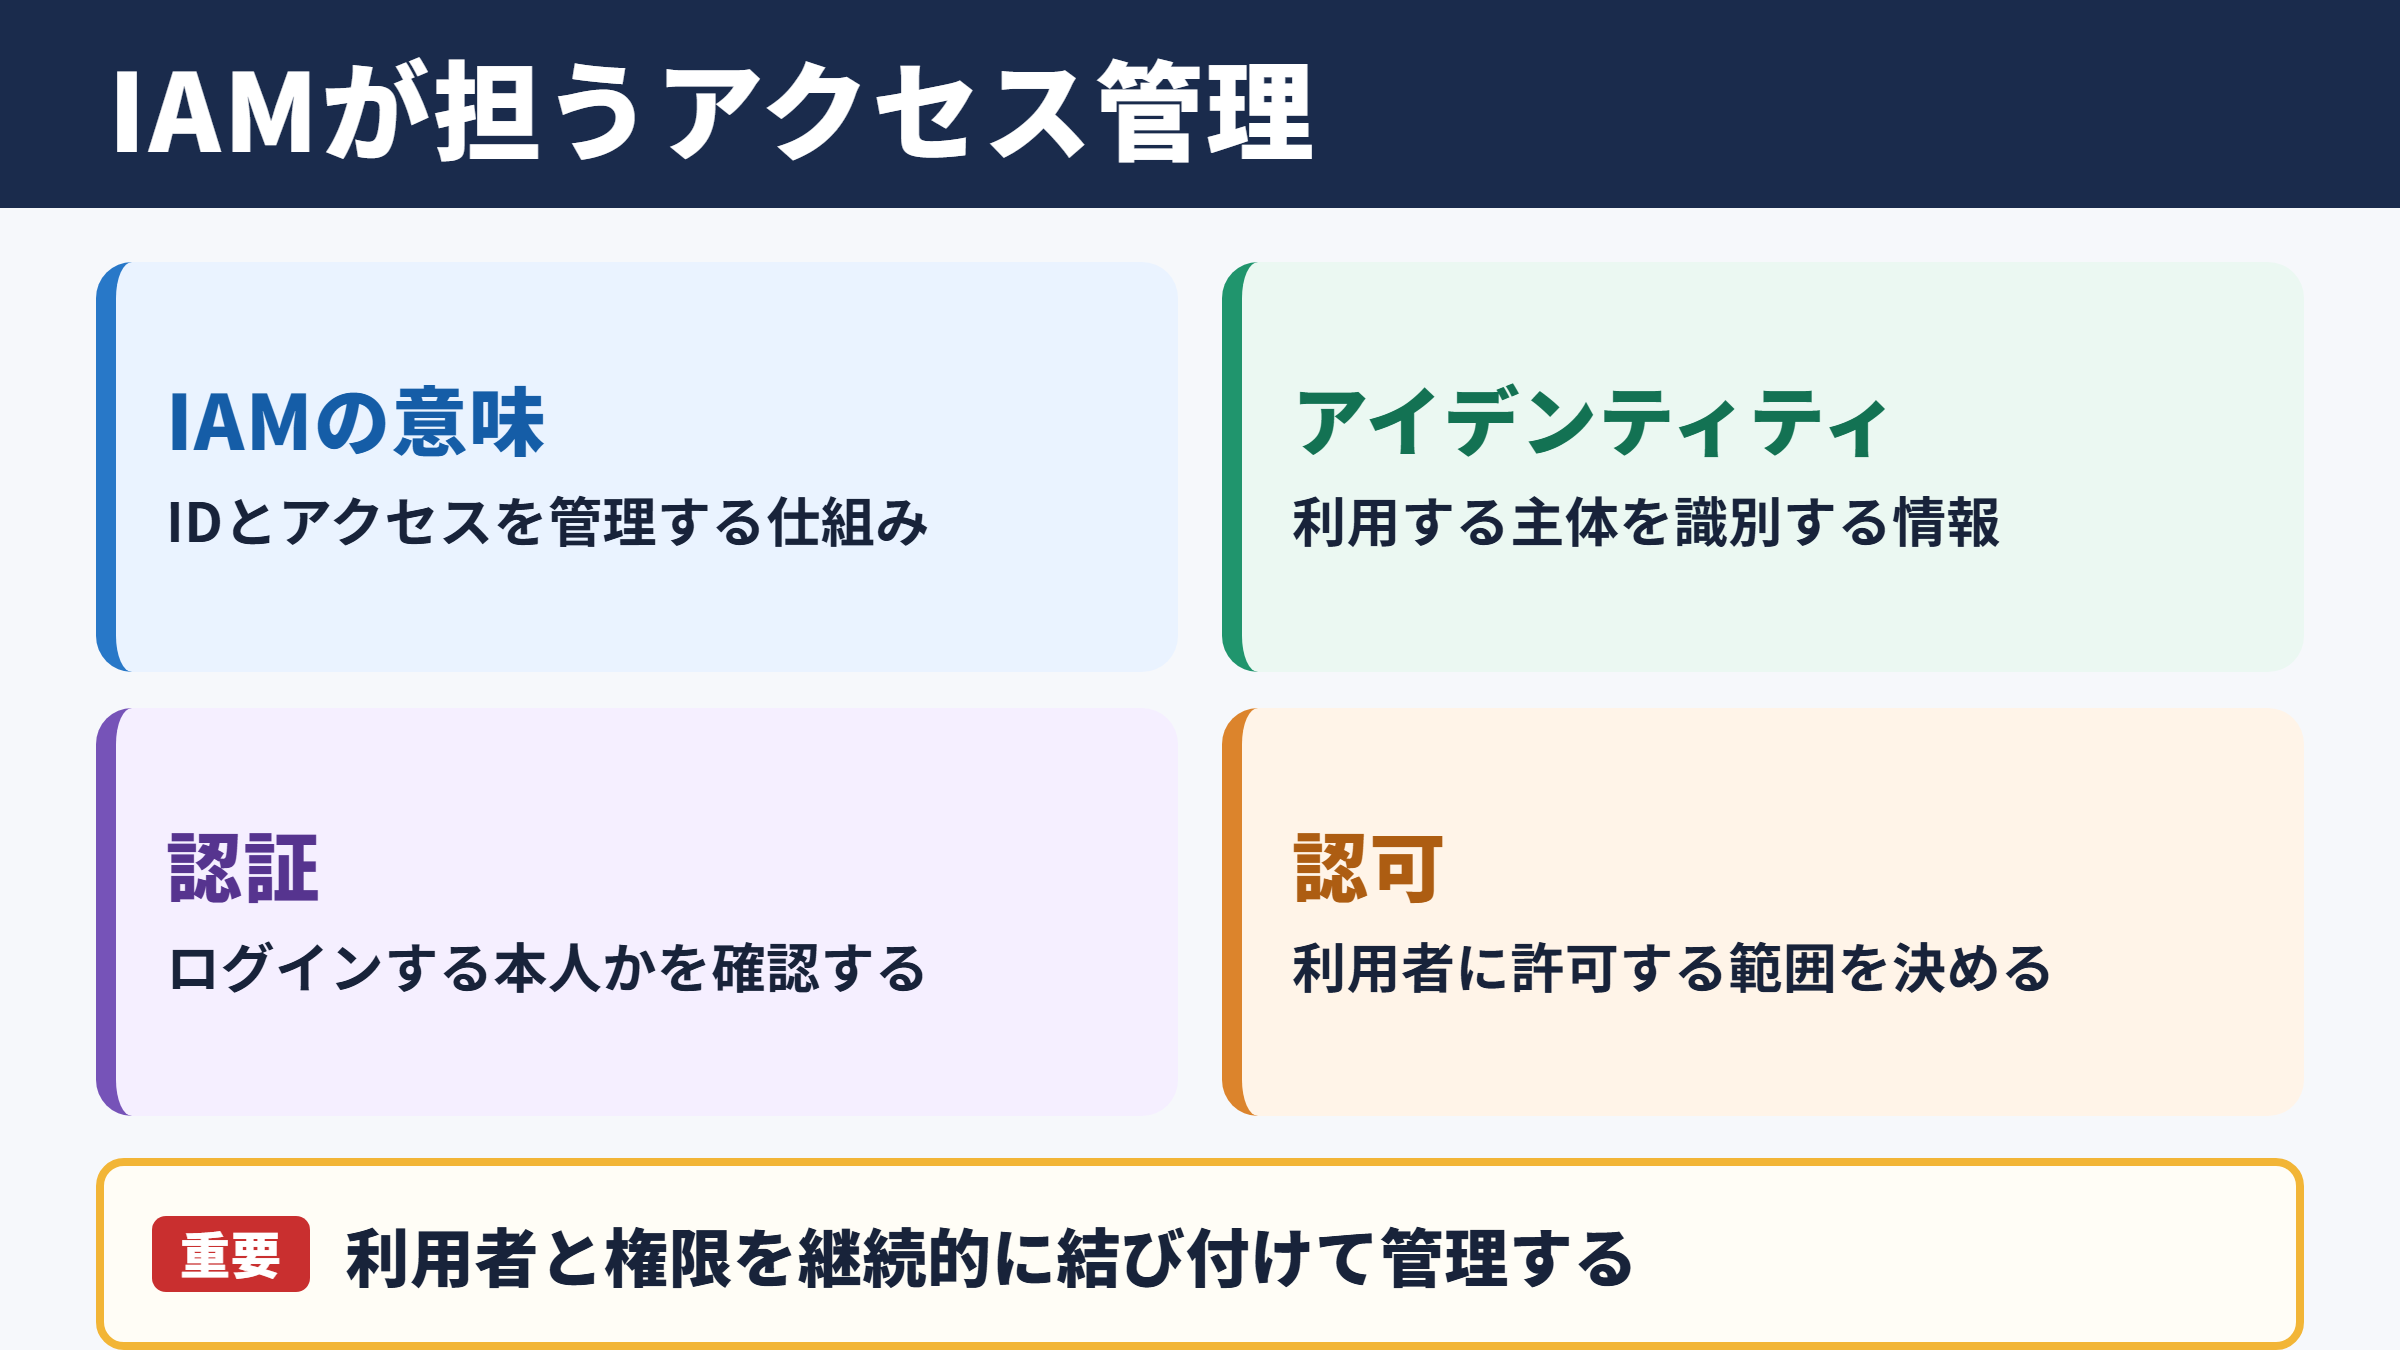
IAMはIdentity and Access Managementの略で、日本語ではアイデンティティおよびアクセス管理と呼ばれます。
アイデンティティとは、社員、派遣スタッフ、取引先、顧客、システム連携用のプログラムなど、サービスを利用する主体を識別するための情報です。
氏名や社員番号、メールアドレス、所属部署、役職、利用中の端末などが、アイデンティティ情報に含まれます。
アクセス管理は、その主体がログインしてよいのか、ログイン後に何を閲覧または変更できるのかを決める領域です。
IAMは人を登録する台帳ではなく、利用者と権限を継続的に結び付けて管理する仕組みと考えると理解しやすいでしょう。
組織変更や異動、雇用形態の変更があれば、利用できるシステムや権限も見直す必要があります。
この見直しまで含める点が、単純なID発行作業との大きな違いです。
認証と認可の違い
IAMを理解するうえでは、認証と認可を区別することが欠かせません。
認証は、ログインしようとしている人が本人であるかを確認する行為です。
パスワード入力、スマートフォンへの確認通知、指紋認証、ワンタイムパスワードなどが認証に該当します。
一方の認可は、認証された利用者に対して、どのデータや機能を使わせるかを決める処理です。
たとえば経理部の社員が経費精算システムへログインできても、全社員の給与情報を閲覧できるとは限りません。
ログイン可否が認証であり、給与情報を開けるかどうかが認可です。
認証は利用者が誰であるかの確認です。
認可は確認済みの利用者に何を許可するかの判断です。
この二つを分けて設計すると、アクセス管理の課題を整理しやすくなります。
企業活動を支えるIAMの機能
IAMは情報漏えい対策だけでなく、日常業務のスピードにも関わります。
入社した社員に必要なアカウントを迅速に発行できれば、初日から業務を始めやすくなります。
異動時に部署ごとの権限を自動で切り替えられれば、管理者の作業負担も抑えられるでしょう。
退職者や契約終了者のアカウントを確実に停止することも、重要な役割です。
利用資格がなくなった人のIDが残る状態は、内部不正や第三者による不正利用につながるおそれがあります。
そのためIAMは、入社、配属、異動、休職、退職という従業員ライフサイクルに沿って運用されます。
IAMの目的は、必要な人に必要な範囲だけを、必要な期間だけ利用させることです。
この考え方を徹底すると、利便性を大きく損なわずにリスクを減らせます。
アクセス管理と権限制御の基本
続いてはアクセス管理と権限制御の基本を確認していきます。
最小権限の原則
IAM設計で特に重要なのが、最小権限の原則です。
これは、利用者に業務上必要な最低限の権限だけを与えるという考え方を指します。
便利だからという理由で管理者権限を広く付与すると、誤操作や不正利用が起きた場合の影響が大きくなります。
たとえばファイルを閲覧するだけの社員に、削除や共有設定の変更まで許可する必要はないでしょう。
権限が多いほど仕事がしやすいとは限らず、不要な権限はリスクと管理コストを増やします。
業務内容を基準にして、閲覧、作成、更新、承認、削除、管理といった操作単位で必要性を確認します。
一度付与した権限を放置しないことも、最小権限を守るための条件です。
ロールベースアクセス制御
個人ごとに細かな権限を設定すると、人数やシステム数の増加に伴って管理が複雑になります。
そこで活用されるのが、役割ごとに権限をまとめるロールベースアクセス制御です。
英語ではRole Based Access Controlと呼ばれ、RBACと略されます。
営業担当、営業部長、人事担当、経理承認者、システム管理者など、職務に応じたロールを作成します。
社員には個別の権限を積み重ねるのではなく、原則として該当するロールを割り当てます。
| ロール | 主な利用者 | 想定する権限 |
|---|---|---|
| 一般社員 | 全社の通常利用者 | 社内ポータル閲覧、本人情報の更新 |
| 営業担当 | 営業部門の担当者 | 顧客情報の登録、案件情報の更新 |
| 経理担当 | 経理部門の担当者 | 請求情報の確認、仕訳データの作成 |
| 承認者 | 部門責任者 | 申請内容の承認、担当組織の閲覧 |
| 管理者 | 限られた運用担当者 | 設定変更、監査ログ確認、権限管理 |
ロールを使えば、異動した社員の権限を旧ロールから新ロールへ変更するだけで済みます。
ただし例外的な権限が増えすぎると、ロール設計の利点が薄れるため注意が必要です。
属性ベースアクセス制御
より柔軟な権限制御が必要な場面では、属性ベースアクセス制御が役立ちます。
Attribute Based Access Controlの略で、ABACと呼ばれる方式です。
利用者の所属、職位、雇用区分、接続場所、利用端末、アクセス時刻などの属性を条件として、アクセス可否を判断します。
たとえば社内ネットワークからの接続時だけ機密文書を閲覧可能にしたり、管理職だけに人事資料の承認を許可したりできます。
RBACは職務に基づく分かりやすさ、ABACは状況に応じて制御できる柔軟さが特徴です。
両者は対立するものではなく、基本はロールで管理し、機密度の高い操作では属性条件を追加する方法もあります。
認証方式とシングルサインオンの仕組み
続いては認証方式とシングルサインオンの仕組みを確認していきます。
パスワード認証の課題
多くのシステムで使われてきたパスワード認証は、手軽で導入しやすい方法です。
一方で、短いパスワードの使い回し、紙やメモへの記録、フィッシング詐欺による窃取といった課題があります。
利用サービスが増えるほど、利用者は多数のIDとパスワードを覚えなければなりません。
その結果として、同じ文字列を複数サービスで使う行動が起きやすくなります。
一つのサービスから認証情報が漏れた場合、ほかのシステムまで不正ログインされる危険があります。
パスワードポリシーを厳しくするだけでは、十分とは言えない時代になりました。
多要素認証の活用
多要素認証は、異なる種類の認証要素を二つ以上組み合わせる方法です。
知識情報であるパスワード、所持情報であるスマートフォンやセキュリティキー、生体情報である指紋や顔認証などを組み合わせます。
仮にパスワードが盗まれても、追加の確認を通過できなければ不正ログインを防ぎやすくなります。
重要なクラウドサービス、管理者アカウント、社外からの接続には多要素認証を優先的に適用することが基本です。
パスワードだけで認証する方式は一要素認証です。
パスワードと認証アプリの確認コードを組み合わせる方式は多要素認証です。
特権アカウントには、フィッシングに強いセキュリティキーの採用も検討できます。
ただし多要素認証にも、なりすましサイトへコードを入力させる手口があります。
認証アプリの通知を安易に承認しない教育や、アクセス先の確認も並行して行う必要があります。
シングルサインオンの利便性
シングルサインオンは、一度の認証で複数のサービスにアクセスできるようにする仕組みです。
英語ではSingle Sign Onと呼ばれ、SSOと略されます。
社員は一つの認証画面を通過するだけで、グループウェア、ファイル共有、営業支援、経費精算などへ移動できます。
パスワードを何度も入力する負担が減るため、利用者の利便性が高まります。
管理側にとっても、退職者のアカウント停止やパスワードポリシーの統一を進めやすい点が利点です。
SSOはログインを簡単にするだけでなく、認証ルールを一元化するための基盤でもあります。
ただし認証基盤のアカウントが侵害されると影響範囲が広がるため、多要素認証や監視体制を組み合わせることが重要です。
IAMの設定方法と導入手順
続いてはIAMの設定方法と導入手順を確認していきます。
利用者とシステムの棚卸し
IAM導入の第一歩は、誰がどのシステムを利用しているかを把握することです。
正社員だけでなく、役員、派遣社員、アルバイト、業務委託先、取引先、共有アカウント、API連携用アカウントも確認対象になります。
各システムについて、管理者、データの機密度、認証方式、現在のアカウント数、権限の付与方法を整理します。
棚卸しの段階で、退職者のアカウントや用途不明の共有IDが見つかることも少なくありません。
利用実態が分からないアカウントは、すぐに削除するのではなく、所有者と業務影響を確認してから停止判断を行います。
IAM設定はツール選定から始めるのではなく、利用者、アカウント、権限、システムの現状把握から始めます。
棚卸しが不十分なまま自動化すると、既存の不適切な権限まで引き継ぐ可能性があります。
権限設計と承認フロー
棚卸し後は、業務ごとに必要な操作を洗い出し、ロールと権限を設計します。
このとき、現場の担当者、部門責任者、情報システム部門、セキュリティ担当が連携することが大切です。
システム管理者だけで設計すると、現場で必要な操作が抜けたり、反対に過大な権限が残ったりすることがあります。
権限の申請、承認、付与、変更、削除という流れも明確にします。
| タイミング | 主な処理 | 確認する担当 |
|---|---|---|
| 入社時 | 基本アカウントの発行、初期ロール付与 | 人事、所属部門、情報システム |
| 異動時 | 旧権限の削除、新ロールの付与 | 旧部門、新部門、情報システム |
| 一時利用時 | 期限付き権限の付与 | 申請者、責任者、管理者 |
| 退職時 | アカウント無効化、端末回収、共有権限解除 | 人事、所属部門、情報システム |
| 定期点検時 | 不要権限の確認と是正 | 権限所有者、監査担当 |
承認者が不在の場合や緊急時の例外処理も、あらかじめルール化しておくと運用が滞りにくくなります。
段階的な導入計画
すべてのシステムを一度にIAMへ統合しようとすると、業務への影響や設定ミスのリスクが大きくなります。
まずは利用者数が多く、比較的連携しやすいクラウドサービスから始める方法が現実的です。
次に、多要素認証の導入、SSOの適用、重要システムの権限見直しという順で範囲を広げるとよいでしょう。
導入初期は、対象サービスを限定して試験運用します。
利用者からの問い合わせ内容やログイン失敗の原因を確認し、ルールと案内を改善します。
安定した後に対象部署や連携システムを増やすと、移行時の混乱を抑えやすくなります。
IAMの導入は設定作業だけで完了せず、利用者への周知、申請ルール、障害時の対応手順まで整えて初めて定着します。
特に多要素認証の機種変更や端末紛失時の復旧手順は、事前に分かりやすく案内しておくべき項目です。
IAMと情報セキュリティの関係
続いてはIAMと情報セキュリティの関係を確認していきます。
不正アクセス対策
不正アクセスは、外部の攻撃者だけでなく、盗まれた認証情報や放置アカウントを入口として起こります。
IAMでは、強固な認証、不要アカウントの停止、アクセス条件の制限、ログの記録によって入口の対策を強化します。
海外からの不自然なログイン、通常と異なる端末の利用、短時間での大量アクセスなどを検知する仕組みも有効です。
ただし、検知機能だけでは被害を防ぎ切れません。
異常を検知した際に、誰が確認し、どのアカウントを停止し、どの部門へ連絡するかを決めておく必要があります。
IAMは予防、検知、対応という情報セキュリティの流れを支える重要な土台です。
ゼロトラストとの関係
ゼロトラストとは、社内ネットワークに接続しているから安全だとみなすのではなく、すべてのアクセスを都度確認する考え方です。
クラウド利用やリモートワークが一般化した現在では、社内と社外の境界だけで安全を守ることが難しくなりました。
ゼロトラストを実践するには、利用者を正しく識別し、端末や接続状況を確認し、必要最小限のアクセスだけを許可する必要があります。
その中心で機能するのがIAMです。
多要素認証、条件付きアクセス、端末の安全性確認、最小権限の原則は、ゼロトラストの具体的な実装要素となります。
ゼロトラストは特定の製品名ではなく、アクセスを無条件に信用しない運用方針です。
IAMは、その方針を認証と権限制御の面から実現するための仕組みといえます。
監査ログと定期レビュー
IAMでは、誰がいつログインし、どの権限を利用し、どの設定を変更したかを記録することが重要です。
この記録は監査ログと呼ばれ、インシデント発生時の調査や内部監査に活用されます。
ログを保存するだけでは効果が限られるため、定期的に確認する対象や異常の判断基準を決めます。
特権アカウントの利用、深夜帯のアクセス、大量のデータダウンロード、繰り返される認証失敗などは、重点的に確認したい項目です。
権限レビューでは、付与理由を説明できない権限を見つけて整理すること
半年に一度や四半期に一度など、システムの重要度に応じた見直し周期を設定すると、権限の肥大化を防ぎやすくなります。 続いてはIAM運用で起こりやすい課題と対策を確認していきます。 権限の過剰付与は、IAM運用で特に起きやすい問題です。 急ぎの業務対応として広い権限を付与し、そのまま削除されないケースが代表例です。 また、異動前の権限と異動後の権限が両方残り、利用範囲が必要以上に広がる場合もあります。 対策としては、期限付き権限を活用し、期限が来たら自動で失効する仕組みを整える方法があります。 申請時には利用目的と必要期間を記録し、承認者が妥当性を確認する流れを作ります。 一時的な権限ほど、終了時の削除を仕組み化することが大切です。 部署共通のメールボックスや機器操作用のIDなど、共有アカウントが必要になる場面もあります。 しかし、複数人が同じIDを使うと、誰が操作したのかを追跡しにくくなります。 パスワードが広く共有されることで、退職者や異動者が利用できる状態になるおそれもあります。 可能な限り個人アカウントを利用し、共有対象には個人ごとの権限を付与する形へ見直すことが望ましいでしょう。 共有アカウントを残す必要がある場合は、利用者の記録、利用目的、管理責任者、パスワード変更手順を明確にします。 特に管理者用の共有IDは、通常の利用者IDより厳格に管理する必要があります。 IAMの仕組みを整えても、利用者が認証通知を安易に承認したり、パスワードを第三者へ伝えたりすれば、対策の効果は下がります。 そのため、設定方法だけでなく、なぜ多要素認証が必要なのかを分かりやすく伝える教育が重要です。 フィッシングメールの見分け方、端末紛失時の連絡先、不審な通知を受けた際の対応も、定期的に周知します。 IAMは情報システム部門だけの仕事ではなく、利用者全員が参加するセキュリティ運用です。 問い合わせ窓口や復旧手順を整備し、利用者が困ったときに正規の方法で相談できる環境を作ることも欠かせません。 IAMは、利用者の本人確認である認証と、利用範囲を決める認可をまとめて管理する考え方です。 最小権限の原則、ロールベースアクセス制御、多要素認証、シングルサインオンを組み合わせることで、業務の利便性と情報セキュリティを両立しやすくなります。 導入時には、アカウントと権限の棚卸しを行い、入社から退職までの運用フローを整えることが重要です。 また、設定後も定期的な権限レビューと監査ログの確認を続ける必要があります。 必要な人に、必要な権限を、必要な期間だけ与えるという原則を軸にすると、IAMの判断基準がぶれにくくなるでしょう。 自社の業務や扱う情報の重要度に合わせて、無理のない範囲からアクセス管理の改善を進めてみてください。IAM運用で起こりやすい課題と対策
権限の過剰付与
共有アカウントの管理不足
利用者教育と運用定着
IAMの意味を理解して進める安全なアクセス管理