ハッシュという言葉は、ITシステムの説明、パスワード管理、ブロックチェーン、データ分析など、幅広い場面で登場します。
専門用語のように見えても、要点は「元のデータから一定のルールで短い値を作り、そのデータを確認しやすくする仕組み」です。
ただし、暗号化と同じ意味で使われることがあり、両者の違いを理解しないまま業務で扱うと、セキュリティ上の判断を誤るおそれがあります。
この記事ではハッシュの基本的な意味から、ビジネスで役立つ利用例、代表的な種類、暗号化やブロックチェーンとの関係までをわかりやすく解説します。
ハッシュの意味と基本的な役割
それではまず、ハッシュの意味と役割について解説していきます。
データを一定の長さの値へ変換する仕組み
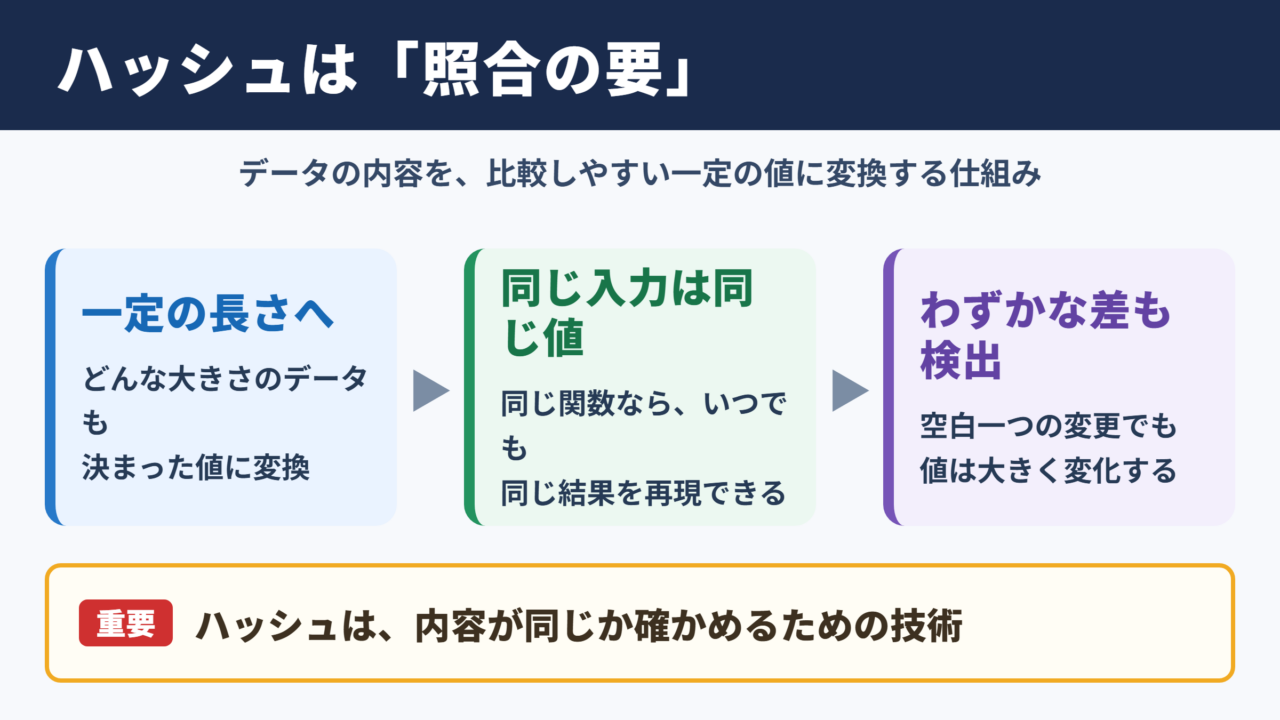
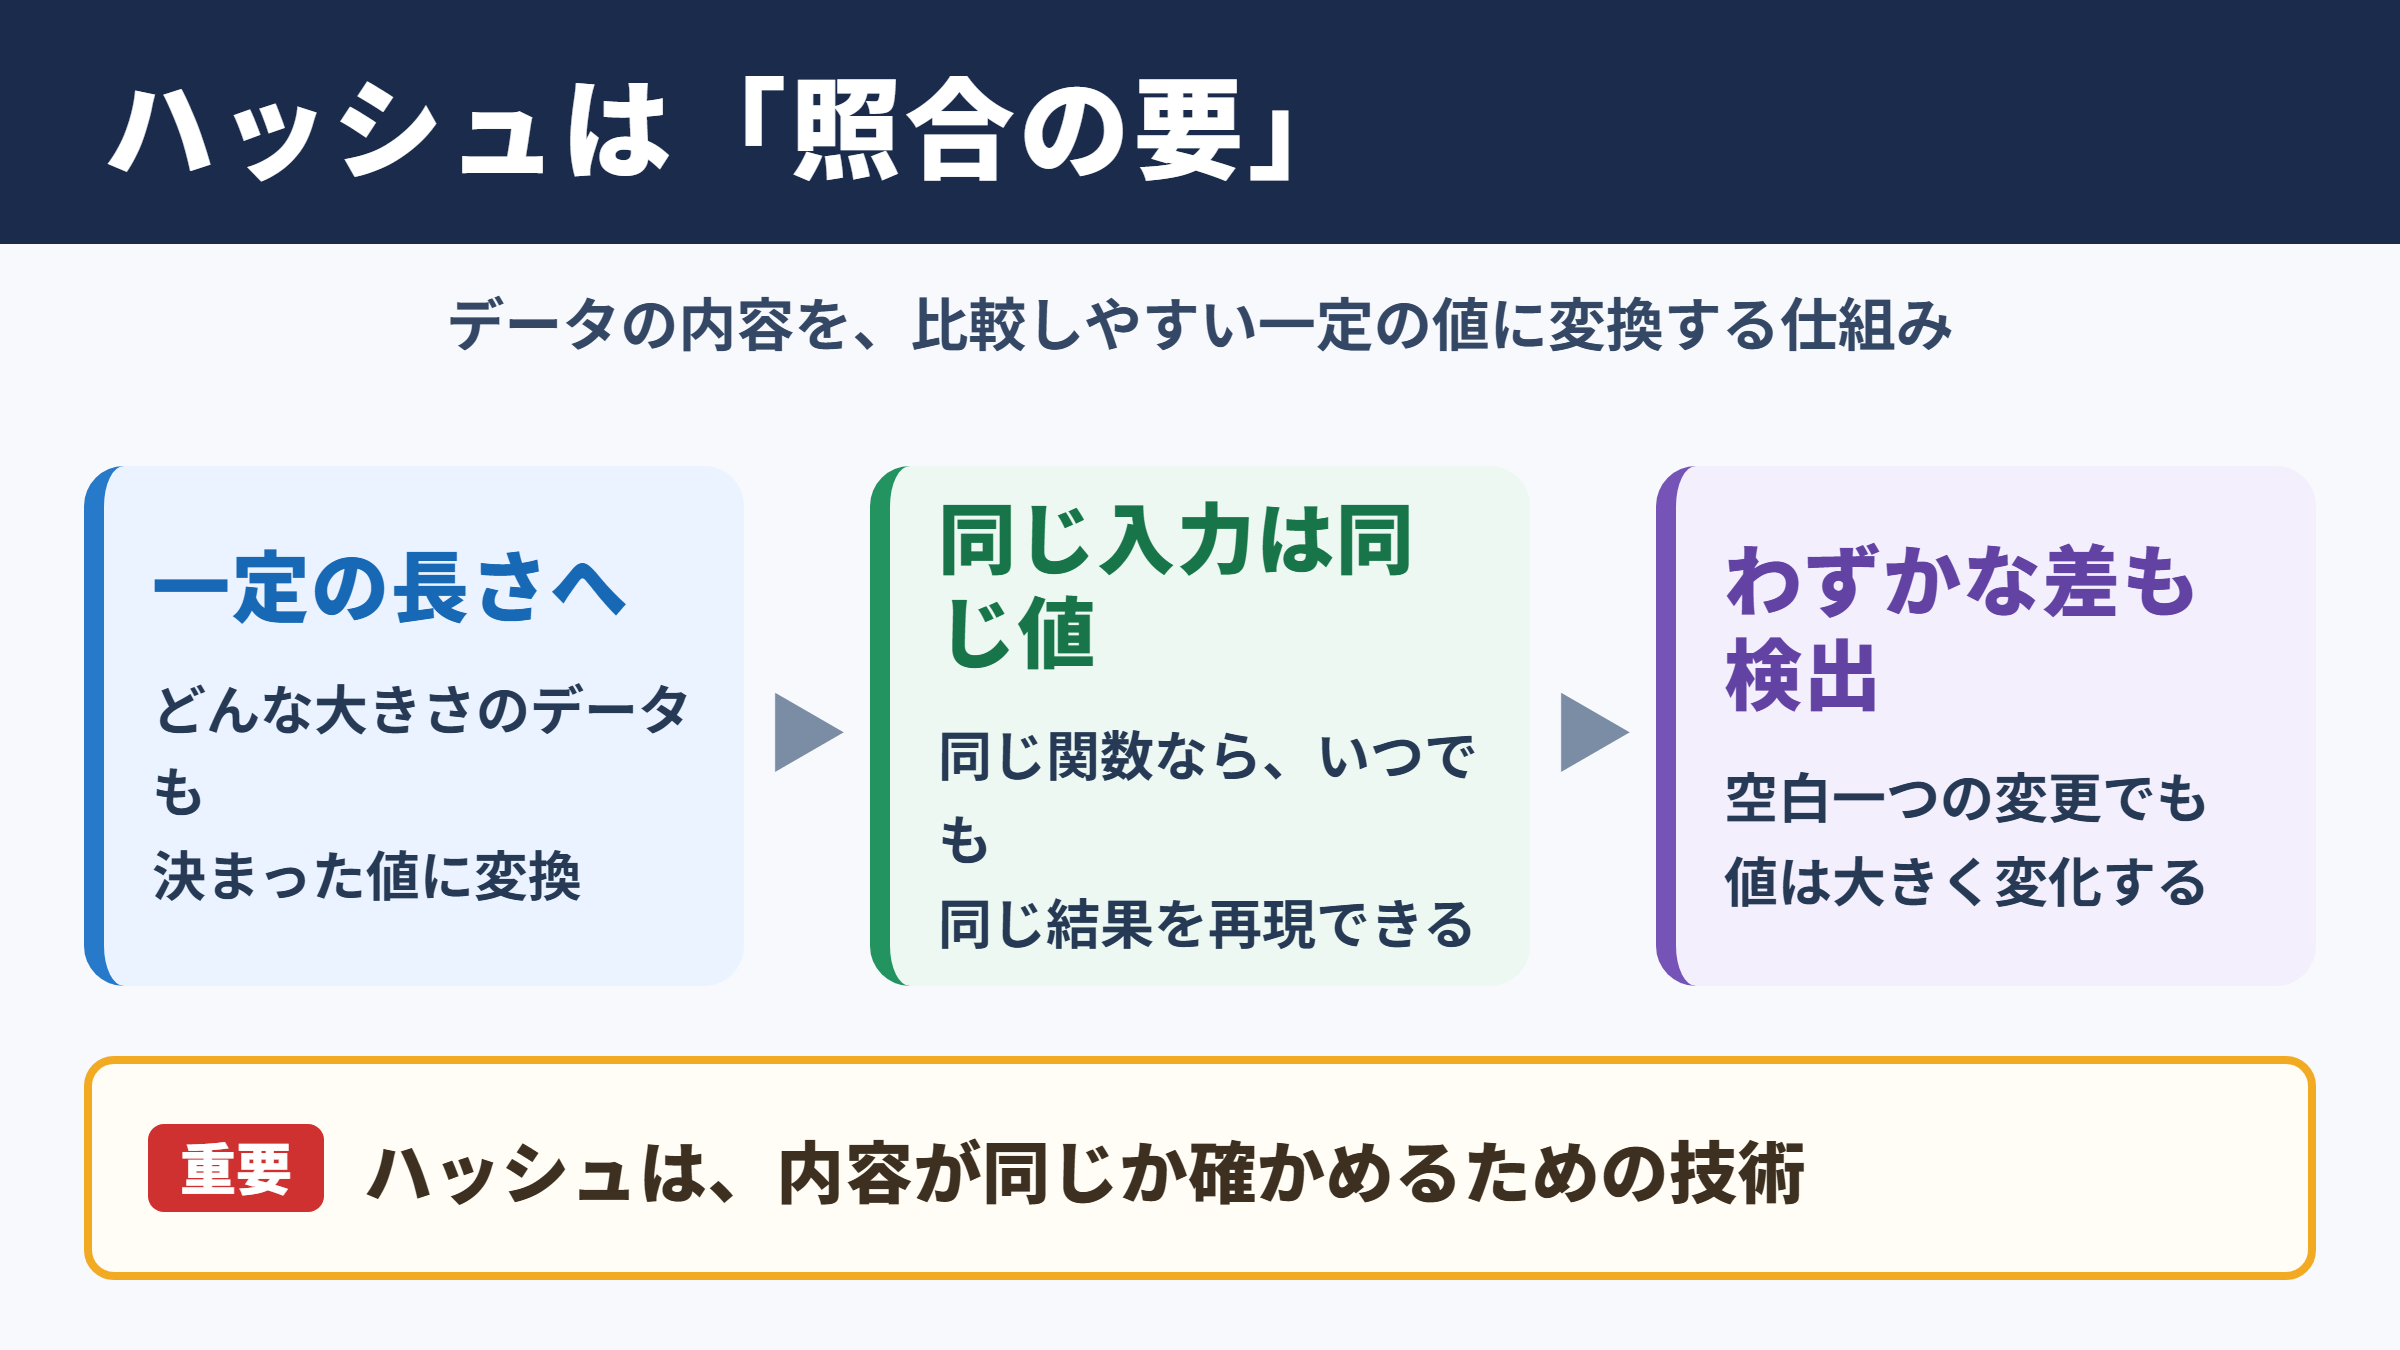
ハッシュとは、文字列、文書、画像、プログラムなどのデータを、決められた計算方法で別の値に変換する処理です。
変換後に得られる値はハッシュ値、ハッシュコード、メッセージダイジェストなどと呼ばれます。
たとえば短い単語でも長い契約書でも、同じハッシュ関数を利用すれば、決められた桁数またはビット数のハッシュ値として扱えます。
入力データの大きさにかかわらず、比較しやすい形式へ整えられる点が、ハッシュの大きな特徴です。
人が文章を目視で照合するには時間がかかりますが、ハッシュ値なら短い文字列の一致を確認するだけで済みます。
ハッシュの考え方は、荷物の内容物をすべて確認する代わりに、荷物ごとの固有の照合番号を作るイメージに近いでしょう。
照合番号が同じなら内容が同一である可能性が高く、番号が異なれば、少なくとも内容には違いがあります。
ハッシュ値は一般に英数字の並びで表されます。
同じ入力データに同じ関数を適用すれば、原則としていつでも同じ結果になります。
この再現性によって、ファイルの改ざん確認、ログの照合、データベースの検索などが可能になります。
入力のわずかな違いを検出できる性質
ハッシュ関数には、入力の一部が少し変わるだけで、出力が大きく変化する性質があります。
文章中の空白を一つ加えただけでも、生成されるハッシュ値はまったく別のものになる場合があります。
この性質は雪崩効果と呼ばれ、改ざん検知において重要な役割を担います。
たとえば請求書PDFを送付した後、受信側がファイルのハッシュ値を計算し、送信側が公表した値と比較すれば、途中で内容が変わっていないかを確認できます。
ハッシュは内容を読むためではなく、内容が同じかどうかを確かめるために使う技術と考えると理解しやすくなります。
| 確認したいこと | ハッシュの役割 | 業務での例 |
|---|---|---|
| ファイルが同一か | ハッシュ値を比較する | 配布ソフトの検証 |
| 途中で変更されたか | 変更前後の差を検出する | 契約書や帳票の確認 |
| パスワードを直接保存しない | 入力値を変換して保管する | 会員サイトの認証 |
| データを効率よく探す | 検索用の値として利用する | データベースの索引 |
ただし、ハッシュ値が一致したからといって、すべての状況で完全な安全性まで保証されるわけではありません。
利用する関数の強度、運用方法、照合手順まで含めて設計する必要があります。
ハッシュテーブルとハッシュ関数の違い
ハッシュという言葉は、セキュリティ分野だけでなく、プログラミングのデータ構造でも使われます。
代表例がハッシュテーブルです。
ハッシュテーブルは、名前や商品コードなどのキーから保存場所を素早く見つけるための仕組みであり、検索の高速化に活用されます。
ここで使われるハッシュ関数は、データを格納位置へ割り当てるための計算ルールです。
一方で、パスワード保護や改ざん検知で使うハッシュ関数は、衝突しにくさや逆算しにくさが特に重視されます。
目的は異なるものの、どちらにも「データを計算によって扱いやすい値へ変える」という共通点があります。
ハッシュテーブルの目的は検索の効率化です。
暗号学的ハッシュの目的は改ざん検知や認証の安全性であり、同じハッシュという言葉でも、求められる性能は異なります。
ビジネスにおけるハッシュの活用場面
続いては、ビジネスでのハッシュ活用を確認していきます。
パスワード管理における利用
ハッシュがもっとも身近に使われる場面の一つが、Webサービスや社内システムのパスワード管理です。
適切な設計では、利用者が入力したパスワードそのものをデータベースへ保存しません。
登録時にパスワードをハッシュ化し、ログイン時にも入力内容を同じ方法でハッシュ化して、保存済みの値と照合します。
この仕組みにより、データベースが不正に閲覧された場合でも、平文のパスワードがそのまま漏れるリスクを下げられます。
パスワードの安全性は、ハッシュ化しているかどうかだけでなく、どの方式で保管しているかによって大きく変わります。
単純な高速ハッシュを一回だけ適用する方法では、総当たり攻撃への耐性が十分ではないことがあります。
そのため、ソルトの追加、十分な計算コスト、認証試行回数の制限などを組み合わせることが重要です。
ソルトとは、パスワードごとに追加するランダムな文字列です。
同じパスワードでも利用者ごとに異なるハッシュ値になり、あらかじめ用意された攻撃用データを使いにくくできます。
ファイル配布と改ざん検知
ソフトウェア、設計図、動画素材、バックアップデータなどを配布するときにも、ハッシュ値は役立ちます。
配布元が正しいファイルのハッシュ値を公開し、受け取った側がダウンロード後のファイルを計算して比較します。
値が一致すれば、少なくとも配布元が示したファイルと同じ内容であることを確認できます。
社内でも、重要な提出物やアーカイブにハッシュ値を付与しておくと、更新履歴や保管状態の確認に使えます。
特に大量のファイルを扱う部署では、目視確認に頼るよりも、自動照合の仕組みとしてハッシュを組み込む方法が現実的です。
| 活用場面 | ハッシュを使う目的 | 確認時のポイント |
|---|---|---|
| ソフトウェア配布 | 不正な差し替えの検知 | 公式サイトの値と照合する |
| バックアップ | 保存後の破損確認 | 定期的に再計算する |
| 電子帳簿の保管 | 記録の同一性確認 | 管理台帳と結び付ける |
| 取引データ連携 | 送受信データの検証 | 送信時点の値を残す |
データ検索と重複排除
ハッシュはセキュリティ以外にも、業務データを扱いやすくする用途で利用されます。
たとえば顧客情報、商品情報、画像ファイルなどにハッシュ値を付けると、同一データの重複を検出しやすくなります。
大きなファイル同士を何度も比較するより、先にハッシュ値を比較したほうが処理を軽くできる場合があります。
データベースでは、キーの検索を高速化する目的でハッシュインデックスが使われることもあります。
ただし、ハッシュ値が同じ場所へ割り当てられる衝突への対策や、検索条件との相性を考える必要があります。
ハッシュは万能な検索手段ではなく、データ量や検索方法に合わせて選ぶ技術です。
暗号化とハッシュの違い
続いては、混同されやすい暗号化とハッシュの違いを確認していきます。
復元できる暗号化と復元を目的としないハッシュ
暗号化は、第三者に内容を読まれないよう、元のデータを別の形式に変換する技術です。
正しい鍵を持つ人は、復号という処理によって元の内容を取り出せます。
一方、ハッシュは基本的に元データへの復元を目的としません。
ハッシュ値から元の文章やパスワードを戻すのではなく、入力したデータを再度ハッシュ化して一致するか確かめます。
暗号化は秘密を守るための変換であり、ハッシュは同一性を確認するための変換という違いがあります。
| 比較項目 | 暗号化 | ハッシュ |
|---|---|---|
| 主な目的 | 内容の秘匿 | 同一性の確認 |
| 元データへの復元 | 鍵があれば可能 | 原則として行わない |
| 鍵の扱い | 暗号鍵を管理する | 通常は鍵なしでも計算できる |
| 代表的な用途 | 通信、保存データ、機密文書 | 認証、改ざん検知、照合 |
署名や認証で組み合わせる方法
実務では、暗号化とハッシュを単独で使うだけでなく、複数の技術を組み合わせることがあります。
電子署名では、文書そのものではなく、文書から作ったハッシュ値に対して署名処理を行う方法が一般的です。
これにより、大容量のデータでも効率よく署名でき、受信側は文書の改ざん有無と署名者の正当性を確認できます。
また、メッセージ認証コードでは、秘密情報とハッシュ関数を組み合わせ、通信内容が途中で書き換えられていないかを確認します。
このような仕組みは、API連携、オンライン決済、クラウドサービス間の通信などで活用されています。
文書を送る場合、まず文書からハッシュ値を作ります。
次に、そのハッシュ値へ署名情報を加えます。
受信側は受け取った文書から再びハッシュ値を作り、署名情報と照らし合わせて正しさを確認します。
ハッシュ化すれば安全という誤解
ハッシュ化は重要な対策ですが、それだけで安全になるわけではありません。
弱いアルゴリズムを使っていたり、推測しやすいパスワードを許可していたりすると、攻撃を受ける可能性が残ります。
また、ハッシュ値そのものが個人情報や機密情報と結び付く場合には、漏えい時の影響を検討する必要があります。
メールアドレスのように候補が推測しやすい情報は、ハッシュ値になっていても、候補を次々と変換して照合されるおそれがあります。
ハッシュ化は情報管理の一工程であり、アクセス制御や監視、適切な権限設計と一緒に運用することが大切です。
パスワード保護では、古い方式や高速すぎる方式を安易に選ばないことが重要です。
サービスの用途に応じて、パスワード専用の安全なハッシュ方式を選定し、定期的に見直しましょう。
代表的なハッシュ関数の種類
続いては、代表的なハッシュ関数の種類を確認していきます。
MD系とSHA系の位置付け
ハッシュ関数には複数の種類があり、時代とともに安全性の評価が変化してきました。
MD5はかつて広く使われていましたが、現在では衝突に関する問題が知られており、セキュリティ目的での新規採用には適しません。
SHA-1も長年利用されましたが、衝突攻撃への懸念から、重要な用途では避けるべき方式とされています。
現在の一般的な選択肢としては、SHA-256を含むSHA-2系や、SHA-3系が挙げられます。
ただし、名称だけを知るのでは不十分です。
利用目的に応じた設定、ライブラリの更新、システム全体の設計まで確認する必要があります。
| 種類 | 特徴 | 主な考え方 |
|---|---|---|
| MD5 | 古くから使われた方式 | 重要な安全用途では避ける |
| SHA-1 | 旧世代の方式 | 新規の重要用途には不向き |
| SHA-256 | SHA-2系の代表例 | 幅広い検証用途で利用される |
| SHA-3 | SHA-2とは異なる構造 | 要件に応じて選択肢になる |
衝突とプリイメージ耐性の考え方
ハッシュ関数を理解するうえでは、衝突という言葉も重要です。
衝突とは、異なる二つの入力データから同じハッシュ値が作られることを指します。
出力の長さには限りがあるため、理論上は衝突を完全になくすことはできません。
そこで暗号学的ハッシュ関数には、現実的な計算時間では衝突を見つけにくい性質が求められます。
また、あるハッシュ値から元の入力を推測することが難しい性質はプリイメージ耐性と呼ばれます。
安全なハッシュ関数とは、単に複雑な文字列を出すものではなく、意図的な偽造や逆算に耐えられるよう設計されたものです。
パスワード向け方式の選び方
ファイル照合に使うSHA-256と、パスワード保管に適した方式は必ずしも同じではありません。
パスワードの場合、攻撃者が大量の候補を試す速度を遅くするため、計算量やメモリ使用量を調整できる方式が求められます。
代表的な選択肢には、bcrypt、scrypt、Argon2などがあります。
実装時には、独自方式を作るのではなく、利用言語やフレームワークが提供する信頼できる認証機能を使うことが基本です。
利用者の利便性、ログイン頻度、サーバー性能、想定される脅威を踏まえ、適切なコストを設定します。
定期的な再ハッシュや、古い方式からの移行計画も検討するとよいでしょう。
ファイルの改ざん確認とパスワード保管では、同じハッシュという言葉でも選ぶべき方式が異なります。
用途を区別して設計することが、実務上の重要なポイントです。
ブロックチェーンとハッシュの関係
続いては、ブロックチェーンとハッシュの関係を確認していきます。
ブロックをつなぐ照合情報
ブロックチェーンは、取引などの記録をブロックという単位にまとめ、それらを順番につないで管理する技術です。
各ブロックには、取引データだけでなく、一つ前のブロックに関するハッシュ値が記録されます。
このつながりがあるため、過去のブロックの内容を変更すると、そのブロックのハッシュ値も変わります。
さらに後続のブロックに保存された参照情報と一致しなくなり、不整合を発見しやすくなります。
ハッシュはブロックチェーンにおいて、記録の連続性を確認するための接着剤のような役割を果たします。
ブロックAのハッシュ値をブロックBが持ちます。
ブロックBのハッシュ値をブロックCが持つため、過去の記録を一部だけ変更すると、その後のつながりにも影響が及びます。
改ざんが難しくなる理由
ブロックチェーンでは、単にハッシュを使っているだけで改ざんが不可能になるわけではありません。
複数の参加者が同じ記録を保持し、合意形成のルールに従って新しい記録を追加する点が特徴です。
過去のデータを不正に書き換えるには、ハッシュの整合性を取り直すだけでなく、多数の参加者が認める記録との競争にも対応する必要があります。
こうした仕組みにより、特定の管理者だけに依存しない形で、記録の信頼性を高めようとしています。
とはいえ、スマートコントラクトの設計ミス、秘密鍵の流出、取引所への攻撃など、ハッシュ以外の要因によるリスクは残ります。
仮想通貨以外の利用可能性
ブロックチェーンと聞くと仮想通貨を連想しがちですが、技術の考え方はほかの分野にも応用されています。
たとえば製品の流通履歴、証明書の発行記録、コンテンツの権利管理、監査ログの保全などが検討されてきました。
ただし、すべての記録管理にブロックチェーンが適しているわけではありません。
参加者の数、データ公開の範囲、処理速度、運用コスト、法令上の要件を比較する必要があります。
通常のデータベースとハッシュによる改ざん検知で十分なケースも多いため、目的から逆算して選ぶ姿勢が大切です。
ハッシュを安全に扱うための実務ポイント
続いては、ハッシュを安全に扱う実務ポイントを確認していきます。
目的に合わせたアルゴリズムの選定
最初に整理すべきなのは、なぜハッシュを使うのかという目的です。
ファイルの同一性確認、パスワード保管、電子署名、データ検索では、求められる性能と安全性が異なります。
古いアルゴリズムがシステム内に残っていないか、外部サービスとの連携仕様が現行の推奨事項に沿っているかを確認しましょう。
また、暗号ライブラリやフレームワークは更新されるため、導入時だけでなく継続的な保守が必要です。
実装を独自に工夫するより、標準的で検証された仕組みを適切に利用するほうが安全性を確保しやすいでしょう。
ハッシュ値の保管と照合手順
ハッシュ値を使った改ざん検知では、正しいハッシュ値そのものをどこに保管するかが重要になります。
検証対象のファイルと同じ場所に、誰でも書き換えられる状態で置いていては、確認の意味が薄れます。
権限を分けた管理システム、監査ログ、電子署名、別系統の保管場所などを組み合わせると効果的です。
誰が、いつ、どのデータについて、どの方式でハッシュ値を作成したのかを記録しておくと、後から確認しやすくなります。
手順書を整備し、担当者が変わっても同じ基準で照合できる状態を目指しましょう。
ハッシュ値は正しさを判定するための基準です。
その基準自体の信頼性を守れなければ、改ざん検知の効果は十分に発揮されません。
社員教育とインシデント対応
技術的な設定だけでなく、利用者がハッシュの役割を理解することも重要です。
たとえばファイル配布時にハッシュ値を案内していても、照合方法がわからなければ活用されません。
開発担当者には、パスワードを平文で保存しないこと、機密情報をログへ残さないこと、古い方式を使わないことを共有する必要があります。
万一、認証情報やハッシュ値を含むデータが漏えいした場合は、対象範囲を把握し、パスワード変更、トークンの無効化、影響調査などを速やかに進めます。
平時から責任者、連絡手段、判断基準を決めておくと、緊急時の対応がスムーズになります。
まとめ
ハッシュとは、データを一定のルールで変換し、同一性の確認や改ざん検知、認証、検索に役立てる技術です。
暗号化とは異なり、元の内容を復元するためではなく、入力データが同じかどうかを確かめるために使われます。
パスワード保管ではソルトや専用方式を使い、ファイル照合では信頼できる場所にハッシュ値を保管することが欠かせません。
ブロックチェーンでもハッシュは重要な役割を持ち、記録同士のつながりを確認する基盤になっています。
用途に合った方式を選び、技術だけでなく運用ルールまで整えることが、ハッシュをビジネスで安全に活用するための鍵になります。