OpenIDとは?意味や仕組みをわかりやすく解説!(認証:OpenID Connectとの違い:歴史:ログイン方式など)
Webサービスやアプリにログインするとき、GoogleやAppleなどの既存アカウントを利用した経験がある方は多いでしょう。
このようなログイン体験を支える考え方の一つがOpenIDです。
ただし、OpenIDという言葉は古い認証の仕組みと、現在広く使われるOpenID Connectの両方を指すことがあり、混同しやすいポイントでもあります。
この記事では、OpenIDの意味、歴史、認証の流れ、OpenID Connectとの違い、導入時に押さえたい注意点まで、初めて学ぶ方にもわかりやすく紹介します。
OpenIDの意味と基本的な役割
それではまずOpenIDの意味と基本的な役割について解説していきます。
OpenIDが表す利用者識別の考え方
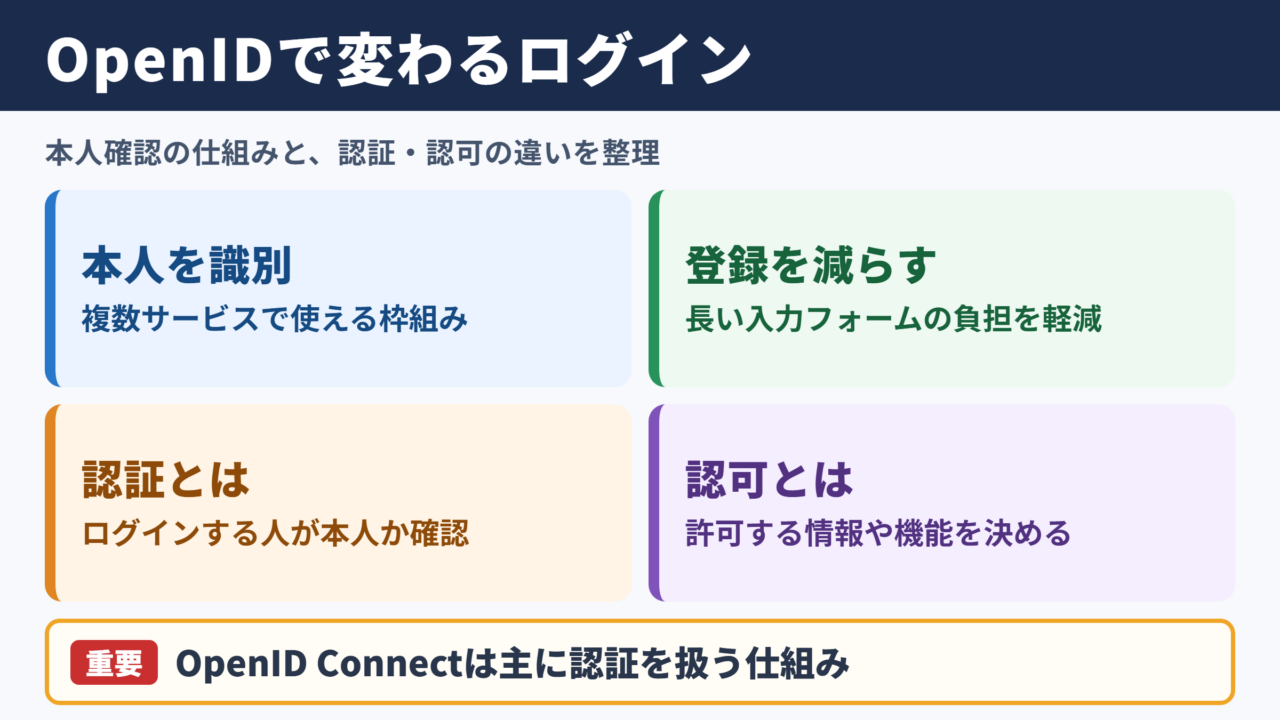
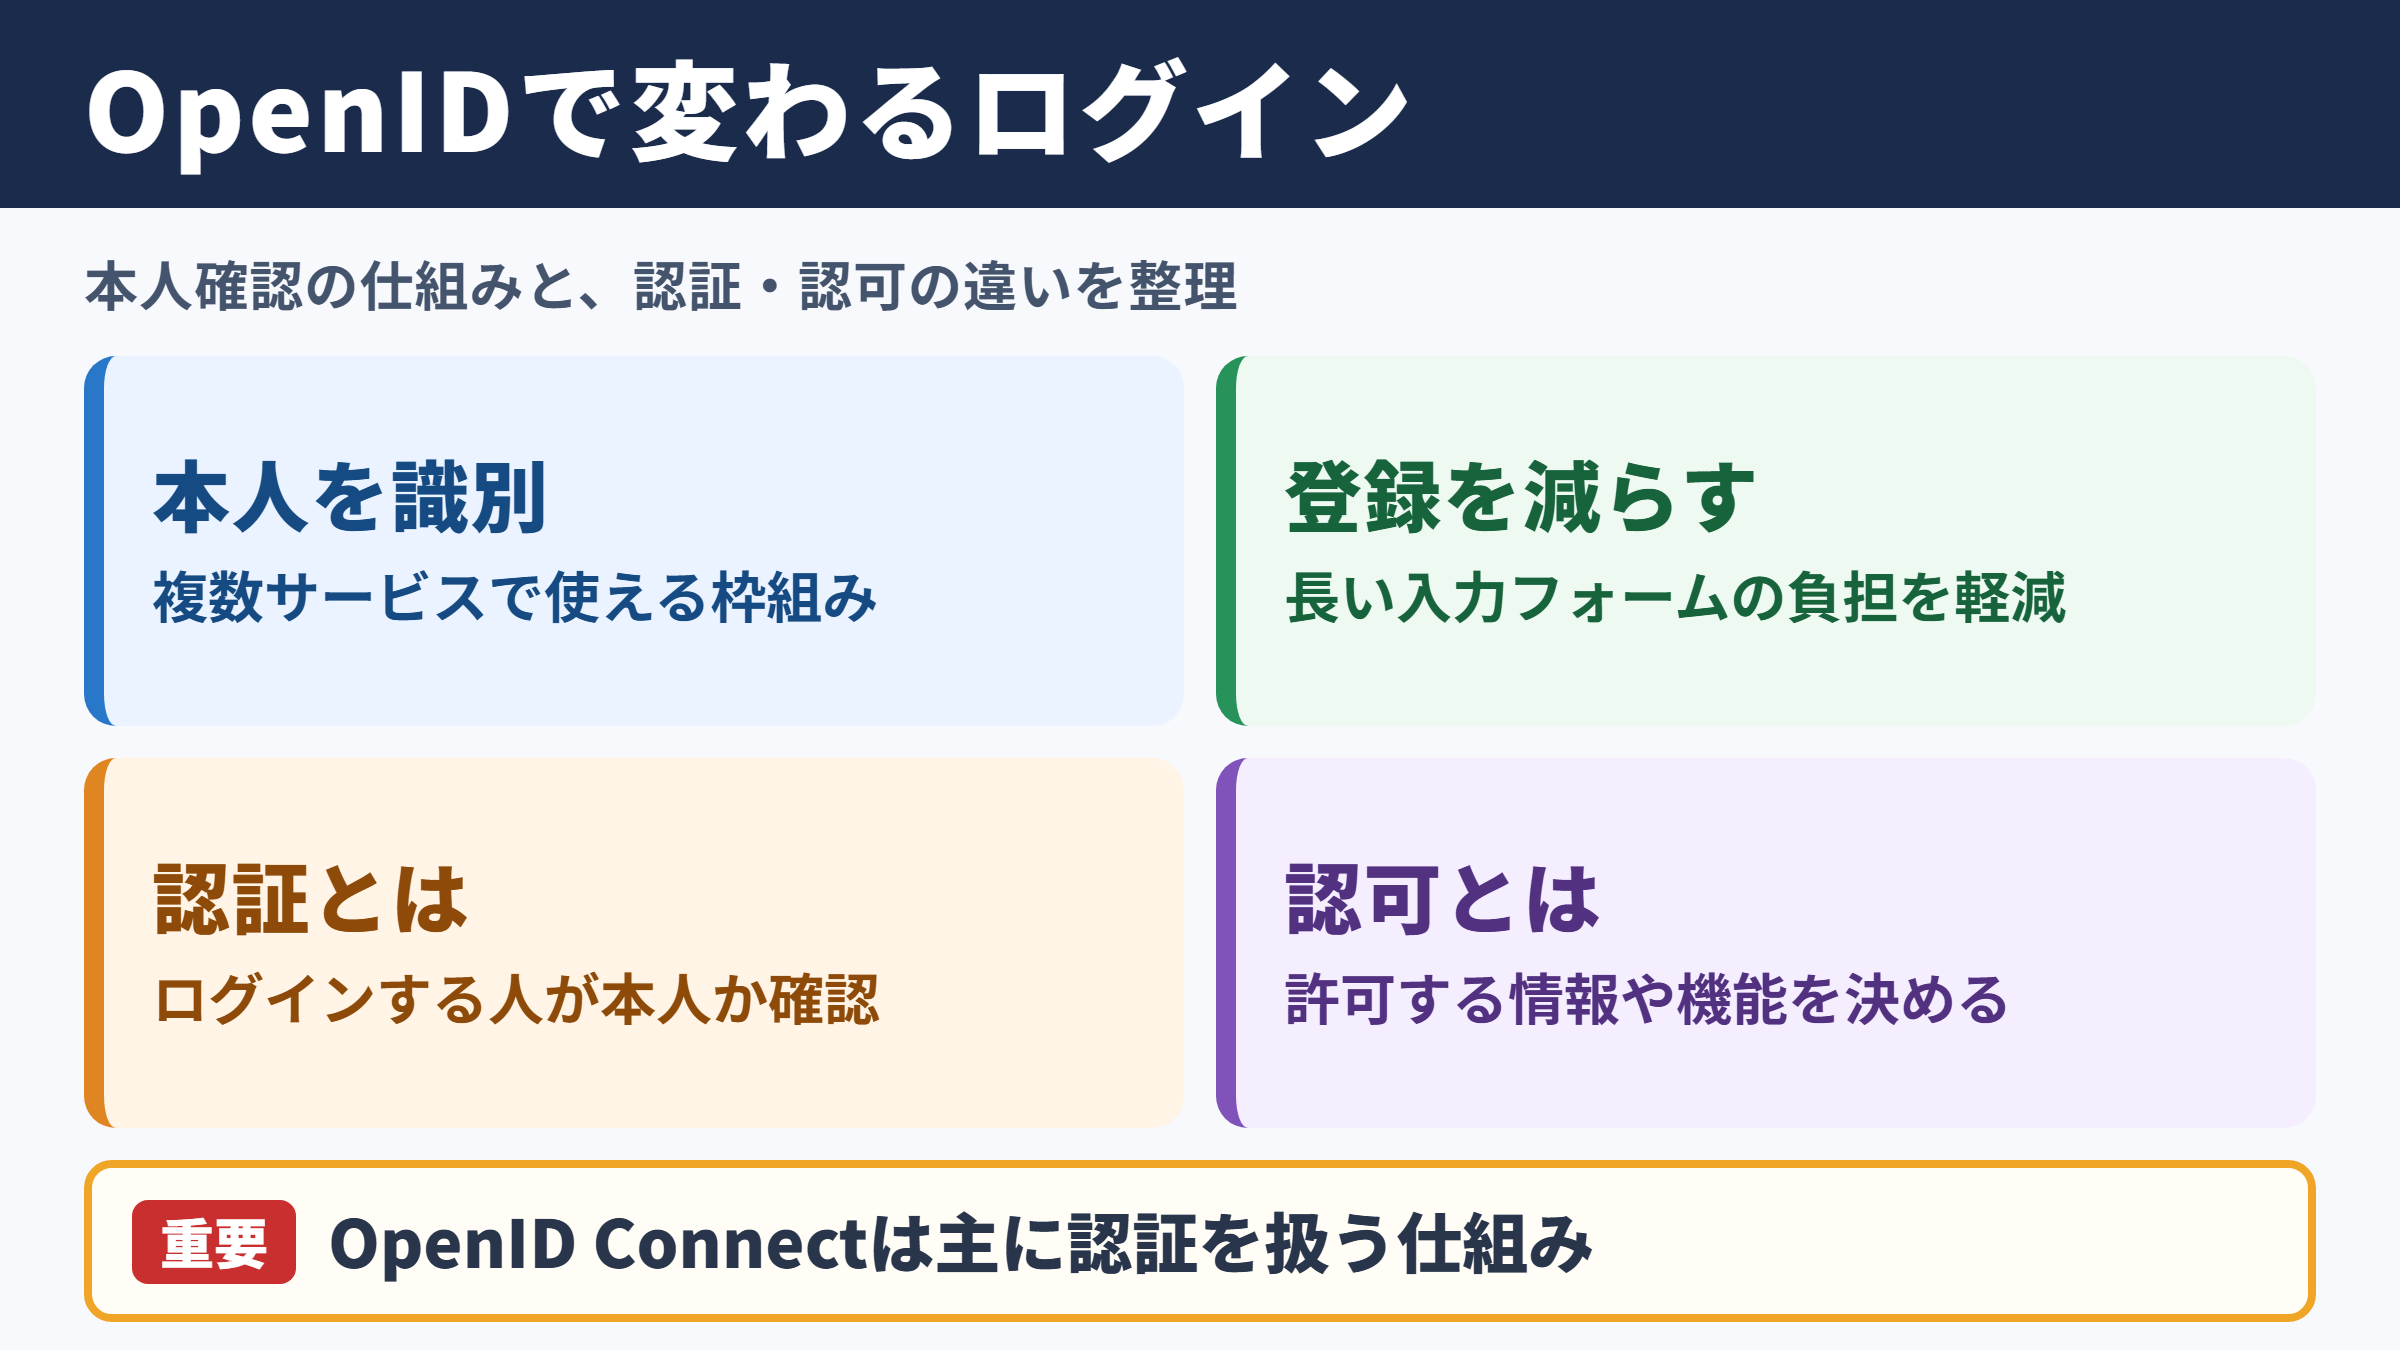
OpenIDは、インターネット上で利用者本人を識別し、複数のサービスでログインしやすくするための仕組みです。
従来は、利用するサイトごとにIDとパスワードを登録し、それぞれを管理する必要がありました。
サービスが増えるほど登録情報も増え、同じパスワードを使い回してしまうリスクも高まります。
そこで、本人確認を担当する事業者のアカウントを活用し、別のサービスへログインできる考え方が生まれました。
OpenIDは、ログイン情報を複数のサービスで便利に扱うための本人識別の枠組みと捉えると理解しやすいでしょう。
利用者は新しいサービスを使うたびに長い登録フォームへ入力する負担を減らせます。
サービス提供者側も、パスワードを直接保管する範囲を小さくできる可能性があります。
認証と認可の違い
OpenIDを理解するうえでは、認証と認可を分けて考えることが重要です。
認証は、ログインしようとしている人が本人かどうかを確認する行為を指します。
一方の認可は、本人確認後にどの情報や機能へのアクセスを許可するかを決める行為です。
たとえば、写真共有サービスへGoogleアカウントでログインする場面を考えてみましょう。
Googleアカウントの利用者であることを確認する処理が認証です。
写真一覧を読み取ることや、予定表へ書き込むことを許可する処理が認可に当たります。
この二つは似た言葉ですが、扱う目的が異なります。
OpenID Connectは主に認証を扱い、OAuthは主に認可の仕組みとして知られています。
実際のサービスでは両者を組み合わせて利用するケースが多く、画面上では一つのログイン操作に見えることも珍しくありません。
利用者とサービスをつなぐ関係者
OpenID関連のログインには、いくつかの役割を持つ関係者が登場します。
利用者本人、ログイン先のサービス、本人確認を行う事業者という三者を意識すると、仕組みを整理しやすくなります。
| 役割 | 概要 | 具体例 |
|---|---|---|
| 利用者 | サービスを利用し、ログイン操作を行う人 | 会員サイトの訪問者 |
| サービス提供者 | ログイン後に機能やコンテンツを提供する側 | ECサイト、業務システム |
| 認証提供者 | 利用者のログイン状態を確認し、認証結果を返す側 | Google、Apple、Microsoftなど |
認証提供者をIdPと呼ぶことがあります。
IdPはIdentity Providerの略であり、利用者のID情報を扱う提供者という意味です。
ログイン先のサービスは、認証結果を受け取る側としてRPと呼ばれる場合があります。
利用者のパスワードをログイン先サービスへ渡さずに本人確認の結果を伝える点が、外部認証の大きな特徴です。
OpenIDの歴史とOpenID Connect
続いてはOpenIDの歴史とOpenID Connectを確認していきます。
初期OpenIDが生まれた背景
初期のOpenIDは、サイトごとに異なるアカウントを作成する不便さを減らす目的で広まりました。
利用者が自分の識別子を持ち、その識別子を使ってさまざまなサイトへログインするという発想です。
当時はURL形式の識別子を使う仕組みもあり、個人が自分のアイデンティティを管理する考え方が注目されました。
しかし、URLを入力する操作は一般利用者にとって直感的とは言いにくく、導入や運用にも工夫が必要でした。
さらに、Webサービスの利用環境がPC中心からスマートフォンやアプリへ広がるにつれ、より扱いやすく安全性にも配慮した方式が求められるようになりました。
OpenID Connectの登場
OpenID Connectは、OAuth 2.0を土台として設計された認証の標準仕様です。
現在、ログイン画面で見かけるGoogleでログイン、Appleでサインインといった機能の多くでは、OpenID Connectに近い考え方や技術が使われています。
OpenID Connectは、現代のWebサービスやモバイルアプリで利用しやすい認証の標準として重要な位置を占めています。
認証結果をトークンという形式で受け取れるため、サービス側は必要な情報を検証しながらログイン処理を進められます。
標準化された仕様に沿って実装できることから、多くのクラウドサービスや開発用ライブラリでも対応が進んでいます。
日常会話ではOpenIDとOpenID Connectが同じ意味で使われることもあります。
ただし、技術資料や導入検討では、初期OpenIDとOpenID Connectを区別して読むことが大切です。
OAuthとの関係
OpenID ConnectとOAuth 2.0は、セットで語られることが多い仕組みです。
OAuth 2.0は、利用者の代わりにアプリへ権限を渡すための枠組みとして利用されます。
たとえば、カレンダー連携アプリに予定の閲覧を許可する場合、OAuth 2.0の考え方が関わります。
一方で、ログインした人が誰なのかを示す情報を扱う部分がOpenID Connectです。
| 比較項目 | OpenID Connect | OAuth 2.0 |
|---|---|---|
| 主な目的 | 利用者本人の認証 | アプリへの権限委譲 |
| 確認したい内容 | 誰がログインしたか | 何を許可するか |
| 代表的な情報 | IDトークン | アクセストークン |
| 利用例 | 外部アカウントによるログイン | カレンダーやストレージとの連携 |
両者の役割を混ぜて理解すると、設計や説明で行き違いが起きやすくなります。
ログイン機能を検討する際は、認証だけが必要なのか、外部データへのアクセス権も必要なのかを分けて整理しましょう。
OpenID Connectによるログイン方式
続いてはOpenID Connectによるログイン方式を確認していきます。
ログイン画面から認証完了までの流れ
OpenID Connectを使ったログインでは、利用者がログイン先サービスで外部アカウントのボタンを選ぶところから処理が始まります。
利用者は認証提供者のログイン画面へ移動し、必要に応じてパスワード入力や多要素認証を行います。
認証提供者は本人確認に成功すると、ログイン先サービスへ認証結果を返します。
ログイン先サービスは受け取った情報を検証し、問題がなければ利用者用のセッションを作成します。
利用者が外部ログインを選択します。
認証提供者が本人確認を行います。
認証結果を受け取ったサービスがログインを完了します。
利用者がログイン先サービスのパスワードを新たに決めなくてもよい点は、大きな利便性です。
ただし、認証提供者の画面へ移動することを不審に感じる利用者もいるため、画面設計では遷移先をわかりやすく示す配慮が求められます。
IDトークンとアクセストークン
OpenID Connectでは、トークンと呼ばれるデータが認証処理で使われます。
IDトークンは、認証された利用者に関する情報を含むトークンです。
ログイン先サービスは、発行者、対象者、有効期限、署名などを検証して、認証結果を信頼できるか判断します。
IDトークンは単に受け取るだけでなく、発行元や有効期限を正しく検証することが必須です。
アクセストークンは、外部APIにアクセスするための権限を表すデータとして利用されます。
たとえば、プロフィール情報の取得や、許可されたデータの参照に使われることがあります。
トークンはパスワードと同じように重要な情報になり得るため、ブラウザの保存場所、通信経路、ログ出力の扱いに注意が必要です。
代表的なログイン画面の種類
外部認証のログイン方式には、提供者のページへ移動する方式や、アプリ内で安全な認証画面を開く方式があります。
Webアプリでは、認証提供者の公式画面へリダイレクトする方式が一般的です。
モバイルアプリでは、端末のブラウザやシステム認証画面を利用する設計が選ばれることがあります。
認証画面を自社アプリ内に無理に埋め込むと、利用者が本物の認証提供者の画面か見分けにくくなる場合があります。
利用者が認証先を確認できる画面遷移と、公式の認証画面を使う設計が安心感につながります。
ログインボタンには、提供者のブランドガイドラインや表記ルールが定められていることもあります。
導入時は技術仕様だけでなく、ロゴ、文言、同意画面の見せ方も確認するとよいでしょう。
OpenID Connectと従来ログインの違い
続いてはOpenID Connectと従来ログインの違いを確認していきます。
アカウント登録の負担
従来の会員登録では、メールアドレス、パスワード、氏名などを入力してアカウントを作成する流れが一般的です。
OpenID Connectを導入すると、認証提供者から取得できる範囲の情報を利用し、入力項目を減らせる場合があります。
特に初回登録の手間を抑えやすいため、サービス利用開始までの離脱を減らす効果が期待されます。
ただし、配送先や請求先、業務上必要な属性などは別途入力が必要になることもあります。
外部ログインだけで必要情報がすべてそろうと考えず、サービスの目的に合わせて登録画面を設計することが重要です。
パスワード管理の範囲
自社独自のログインだけを提供する場合、サービス側はパスワードの保管、リセット、多要素認証、不正ログイン対策などを広く管理する必要があります。
外部認証を利用すれば、認証提供者が本人確認の中心を担うため、自社でパスワードを保持しない設計も可能です。
パスワードを扱わない設計は管理負担を減らせますが、認証処理の安全性確認は引き続き必要です。
ログイン先サービスでは、トークンの検証、アカウントのひも付け、退会処理、認証提供者の障害時対応などを検討しなければなりません。
外部認証を導入したからといって、すべてのセキュリティ対策が不要になるわけではありません。
利用者体験とアカウント連携
外部ログインは、普段使っているアカウントを選ぶだけで利用を始めやすい点が魅力です。
一方で、利用者が複数の認証提供者を使い分ける場合、同じメールアドレスでも別アカウントとして登録される可能性があります。
たとえば、GoogleログインとAppleログインで別々の会員情報が作成されると、購入履歴やポイントが分散することがあります。
外部ログインの導入では、同一人物のアカウントをどの条件で統合するかを事前に設計することが重要です。
メールアドレスだけを根拠に自動統合すると、状況によっては誤った連携につながるおそれがあります。
利用者がログイン方法を追加できる設定画面や、問い合わせ窓口を用意すると、アカウントの重複問題に対応しやすくなります。
サービスの性質に応じて、独自ログインと外部ログインを併用する選択肢も検討するとよいでしょう。
OpenID導入時のセキュリティ対策
続いてはOpenID導入時のセキュリティ対策を確認していきます。
リダイレクト先の厳格な管理
認証後に利用者を戻すURLは、リダイレクトURIと呼ばれます。
このURLの管理が甘いと、認証結果や認可情報が意図しないサイトへ送られる危険があります。
登録済みのURLだけを許可し、あいまいなワイルドカード指定を避けることが基本です。
開発環境、検証環境、本番環境でURLを分ける場合も、それぞれを適切に登録して管理しましょう。
リダイレクトURIは外部認証の安全性を左右する重要な設定項目です。
設定変更の権限を限定し、変更履歴を残す運用も役立ちます。
トークン検証と有効期限
サービス側は、IDトークンに記載された内容を正しく検証する必要があります。
署名が有効か、発行者が想定した認証提供者か、受け手が自社のクライアントか、有効期限が切れていないかを確認します。
これらの確認を省略すると、別のサービス向けに発行されたトークンや、期限切れのトークンを受け入れてしまうおそれがあります。
確認対象には発行者、利用対象、有効期限、署名、認証時刻などがあります。
実装ライブラリを使う場合でも、どの検証が自動で行われるのかを確認しましょう。
トークンをアプリのログへ出力すると、運用担当者や監視ツールを経由して情報が漏れるリスクもあります。
障害調査では必要最小限の情報だけを記録し、機密値を伏せる仕組みを整えることが大切です。
多要素認証と不正利用対策
外部認証を使う場合でも、認証提供者のアカウントが乗っ取られれば、連携先サービスにも影響が及ぶ可能性があります。
利用者には、多要素認証、端末のロック、復旧用メールアドレスの確認などを案内するとよいでしょう。
サービス側では、普段と異なる端末や地域からのアクセス、高額な操作、登録情報の変更などに追加確認を求める対策も考えられます。
外部認証とサービス独自の不正利用検知を組み合わせることで、より実用的な防御につながります。
特に金融、医療、法人向け管理画面のように重要な操作を扱うサービスでは、ログイン後の本人確認強化も欠かせません。
OpenIDを活用するサービス設計
続いてはOpenIDを活用するサービス設計を確認していきます。
導入に向くサービスの特徴
OpenID Connectは、会員登録の手間を減らしたいサービスや、利用開始までの導線を短くしたいサービスと相性があります。
コンテンツ閲覧、イベント申込、ECサイト、コミュニティ、SaaSなどでは、外部ログインが利用者の選択肢になります。
既存アカウントを利用できる安心感が、初めて訪れたサービスへの登録を後押しする場合もあるでしょう。
ただし、利用者層が特定の認証提供者を使っていない場合、外部ログインだけではかえって不便になることがあります。
対象ユーザーがどのアカウントを日常的に利用しているかを把握し、複数のログイン方法を用意するか判断する必要があります。
メールアドレス取得時の注意点
外部認証で取得できる情報は、認証提供者、利用者の設定、要求した権限の範囲によって変わります。
メールアドレスを常に取得できるとは限らず、匿名化されたメールアドレスが返されるケースもあります。
メールアドレスを会員識別の唯一の基準にすると、将来的な変更や取得不可のケースで困る可能性があります。
サービス内部では認証提供者ごとの一意な利用者識別子を基本に管理すると、アカウント設計が安定しやすくなります。
連絡先としてメールアドレスが必須なら、ログイン後に追加登録を求める設計も選択肢です。
取得目的や利用範囲を明確にし、必要以上の個人情報を求めない姿勢も大切になります。
障害時とログイン方法の選択肢
認証提供者側で障害が発生した場合、利用者がログインできなくなることがあります。
特定の外部アカウントだけに依存すると、障害時の影響が大きくなるでしょう。
重要度の高いサービスでは、複数の認証提供者、メールによるログインリンク、独自の認証情報など、代替手段を検討する価値があります。
ログインの便利さだけでなく、認証提供者の障害時に利用者がどのようにアクセスを回復できるかまで設計しましょう。
復旧手順を事前に文書化し、サポート担当者と共有しておくことも重要です。
外部ログインの選択肢が多すぎると画面が複雑になるため、利用状況を見ながら提供者を絞り込む考え方もあります。
導入後はログイン成功率、離脱率、問い合わせ内容、不正利用の傾向を確認し、継続的に改善することが求められます。
OpenIDのまとめ
OpenIDは、インターネット上で利用者を識別し、複数のサービスでログインしやすくする考え方です。
現在の認証機能を理解する際は、OAuth 2.0を基盤としたOpenID Connectを中心に押さえるとよいでしょう。
OpenID Connectは本人確認を扱い、OAuth 2.0は権限の付与を扱うという違いを理解すると、仕組みが整理しやすくなります。
外部ログインは登録の負担を減らし、パスワード管理の範囲を見直せる利点があります。
その一方で、リダイレクトURIの管理、IDトークンの検証、アカウント統合、障害時対応など、設計時に確認すべき項目も少なくありません。
便利さと安全性の両方を意識し、利用者にとって迷いにくいログイン方式を選ぶことが、OpenID活用の重要なポイントです。