中間証明書とルート証明書の違いは?関係性や仕組みも解説(チェーン証明書:信頼の連鎖:CA:階層構造:発行元など)
Webサイトで見かける鍵マークやHTTPS通信は、暗号化だけで成り立っているわけではありません。
通信相手が本当に目的のサイトなのかを確認するために、SSL/TLS証明書と、その発行元をたどる証明書の仕組みが使われています。
その中心となるのが、中間証明書とルート証明書です。
両者は似た名前で混同されがちですが、信頼を支える役割、保管場所、秘密鍵の扱い、障害時の影響範囲には明確な違いがあります。
この記事では、証明書チェーンによる信頼の連鎖を軸に、中間証明書とルート証明書の関係、CAの階層構造、発行元の確認方法、運用時の注意点まで詳しく解説します。
中間証明書とルート証明書の違い
それではまず、中間証明書とルート証明書の違いについて解説していきます。
信頼の起点となるルート証明書
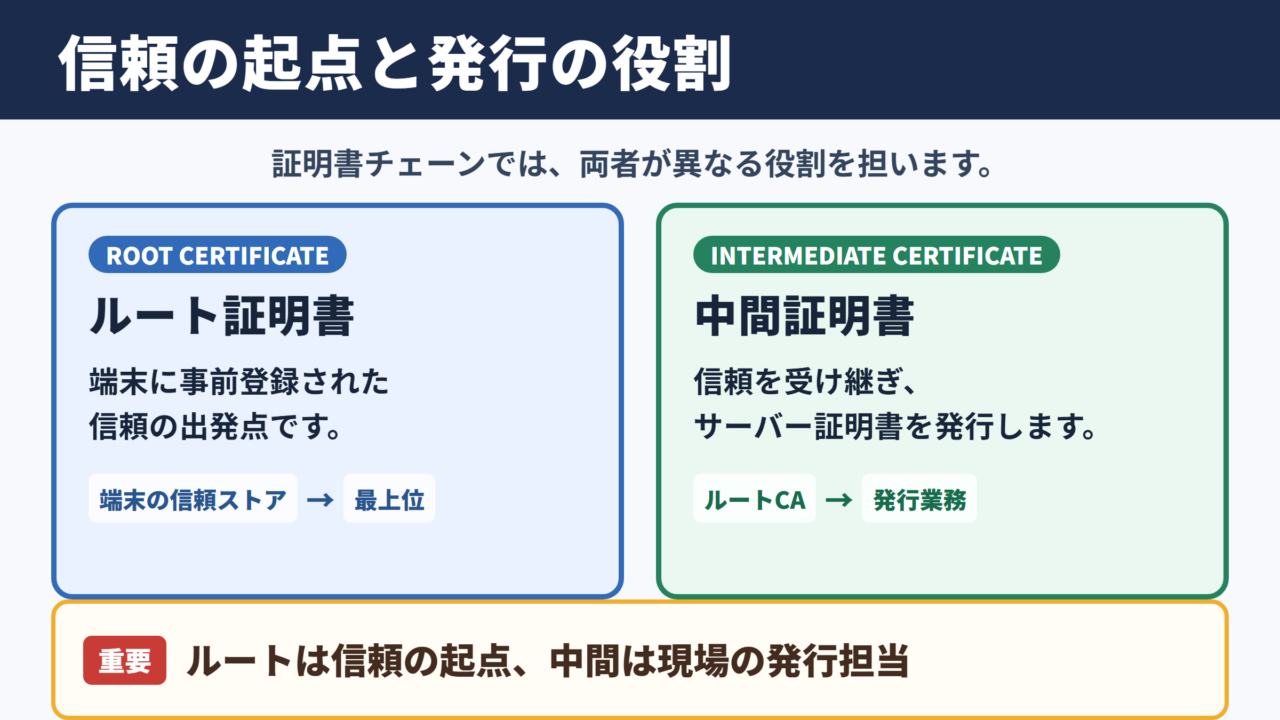
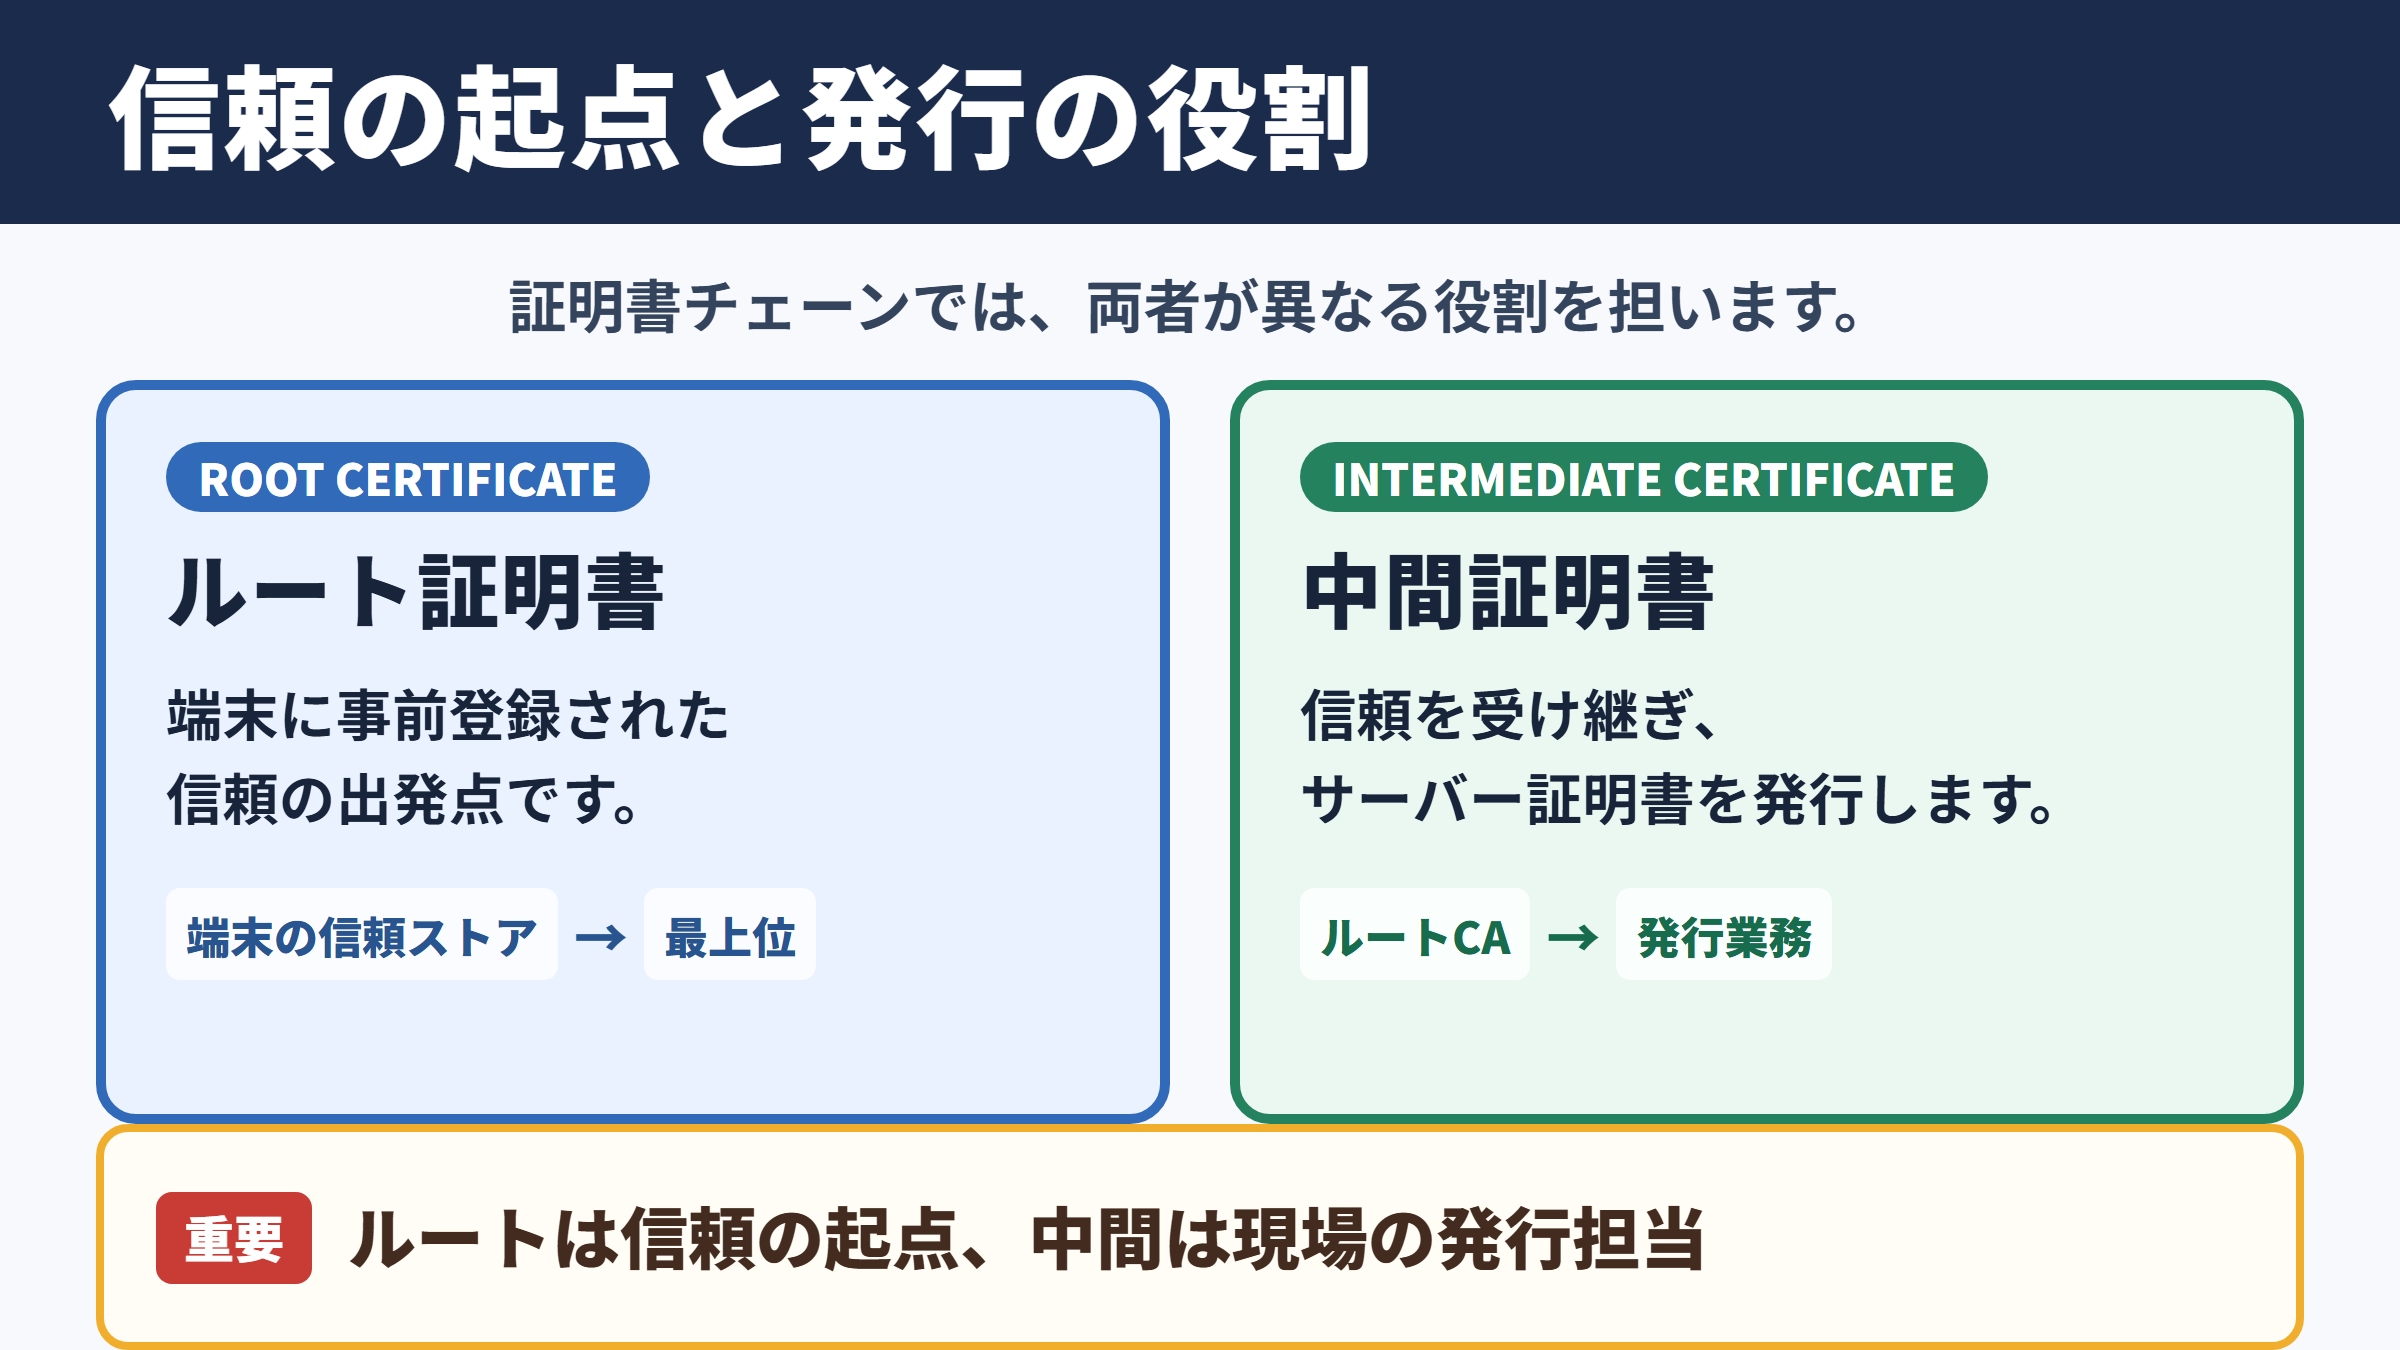
ルート証明書は、証明書チェーンにおける最上位の証明書です。
ブラウザ、OS、スマートフォン、業務用端末などには、あらかじめ信頼できるルート証明書の一覧が登録されています。
この登録済みの一覧は、信頼ストア、ルートストア、トラストストアなどと呼ばれます。
利用者が特定のWebサイトへ接続した際、ブラウザは提示された証明書を確認し、最終的に登録済みルート証明書へつながるかを検証します。
つまりルート証明書は、インターネット上の身元確認における信頼の出発点です。
ルート証明書そのものを毎回ネットワーク経由で受け取って信頼するのではなく、端末側に事前登録されていることが重要になります。
ルート証明書は、端末が最初から信頼している証明書です。
証明書チェーンの最後に位置し、Webサーバーが直接配布するものではありません。
ルートCAは高い信頼を持つため、その秘密鍵が漏えいした場合の影響は非常に大きくなります。
このため、ルートCAの秘密鍵は通常、厳重な物理的管理やオフライン環境で保護されます。
発行業務を担う中間証明書
中間証明書は、ルート証明書とサーバー証明書の間に置かれる証明書です。
ルートCAから署名を受けた中間CAが、企業やWebサイト向けのサーバー証明書を発行します。
実務上、ルートCAが直接サーバー証明書を発行するケースは一般的ではありません。
多くの認証局では、中間証明書を利用して発行業務を分離し、ルート証明書の秘密鍵を日常運用から遠ざけています。
中間証明書には、下位証明書を発行できることを示すCA属性が設定されます。
用途制限や証明書ポリシー、有効期限、発行対象などを中間CAごとに分けられる点も特徴です。
中間証明書は信頼を受け継ぎ、現場の発行業務へ届ける役割を持ちます。
そのため、公開Webサイトではサーバー証明書とあわせて中間証明書を適切に設定する必要があります。
役割と管理方法の比較
両者の違いを整理すると、ルート証明書は信頼の基盤、中間証明書は信頼を委任するための証明書と考えると理解しやすくなります。
| 比較項目 | ルート証明書 | 中間証明書 |
|---|---|---|
| 階層上の位置 | 最上位 | ルート証明書とサーバー証明書の間 |
| 主な役割 | 信頼の起点 | 下位証明書の発行と信頼の委任 |
| 発行者 | 多くは自己署名 | ルートCAまたは上位中間CA |
| 端末への登録 | ブラウザやOSの信頼ストアに登録 | 通常は端末へ恒久登録しない |
| 秘密鍵の管理 | 極めて厳重でオフライン管理が中心 | 発行業務に応じて厳格に管理 |
| 失効時の影響 | 広範囲の信頼関係へ影響 | 該当する発行系統が中心 |
| Webサーバーでの送信 | 原則として送信不要 | 通常はサーバー証明書とともに送信 |
この違いを把握しておくと、証明書エラーが起きたときに、サーバー側の設定を確認すべきか、端末側の信頼ストアを確認すべきかを判断しやすくなります。
証明書チェーンと信頼の連鎖
続いては、証明書チェーンと信頼の連鎖を確認していきます。
サーバー証明書からルート証明書までの経路
証明書チェーンとは、接続先のサーバー証明書から上位のCA証明書をたどり、最終的に信頼済みルート証明書へ到達するまでの連なりです。
チェーン証明書、認証パス、証明書パスと呼ばれることもあります。
サーバー証明書
中間証明書
ルート証明書
例えば、利用者がexample.comへ接続した場合、Webサーバーはexample.com用のサーバー証明書を提示します。
同時に、その証明書を発行した中間CAの証明書も送信し、ブラウザが信頼関係をたどれるようにします。
ブラウザは中間証明書の署名を検証し、さらに上位のルート証明書まで確認します。
最終的に端末の信頼ストア内に一致するルート証明書があれば、信頼の連鎖が成立します。
電子署名による発行元の確認
証明書には、発行者が対象証明書へ付与した電子署名が含まれています。
検証側は発行者証明書の公開鍵を使って署名を確認し、内容が改ざんされていないか、正しい発行元によるものかを確かめます。
サーバー証明書には、対象ドメイン名、公開鍵、有効期間、発行者名、利用目的などが記録されています。
中間証明書には、下位の証明書へ署名するための権限や制約が記録されます。
署名の検証では、単に証明書名が似ているだけでは不十分です。
公開鍵、署名アルゴリズム、発行者と主体者の関係、有効期限、拡張領域を順番に確認する必要があります。
この仕組みにより、攻撃者が勝手に作成した偽の証明書は、通常の信頼ストアへつながりません。
信頼できるルートまでたどれない証明書には、ブラウザが警告を表示します。
自己署名と信頼ストアの関係
ルート証明書は、多くの場合で自分自身により署名された自己署名証明書です。
自己署名であること自体が危険なのではなく、誰がその証明書を信頼ストアへ登録したかが重要になります。
一般公開サイトで利用されるルート証明書は、ブラウザベンダーやOSベンダーの審査を通じて登録されます。
一方、社内システムでは企業独自のプライベートCAを利用し、管理端末へ独自のルート証明書を配布することもあります。
自己署名だから安全ではない、あるいは危険という単純な話ではありません。
端末が信頼する根拠を持っているかどうかが、証明書検証の要点です。
社内CAのルート証明書を個人端末へ無計画に登録すると、通信検査やなりすましに利用されるリスクが生じます。
信頼ストアへ証明書を追加する作業は、管理者権限と運用ルールのもとで実施することが大切でしょう。
CAの階層構造と発行元
続いては、CAの階層構造と発行元の考え方を確認していきます。
認証局が担う本人確認
CAは認証局を意味し、Certificate Authorityの略称です。
CAはドメインの管理権限、組織情報、申請者情報などを確認し、条件を満たした対象へ証明書を発行します。
証明書の種類によって確認範囲は異なります。
ドメイン認証型ではドメイン管理権限の確認が中心となり、組織認証型では組織の実在性も確認対象です。
認証の厳密さは用途により異なりますが、いずれの場合でも発行元のCAが信頼されていなければ、ブラウザ上の信頼は成立しません。
利用者は画面上の鍵マークだけでなく、必要に応じて証明書の発行者や対象ドメインを確認すると安心です。
ルートCAと中間CAによる権限分離
CAの階層構造には、重要な秘密鍵を守りつつ、証明書発行を継続する目的があります。
ルートCAは最上位の信頼を持ち、中間CAへ限定的な権限を委任します。
中間CAは、用途別、地域別、顧客別、証明書種類別などに分けて設計できます。
この分離により、ある中間CAに問題が生じても、ルートCA全体の秘密鍵を日常的に使わずに済みます。
ルートCAは信頼の根本を管理します。
中間CAは委任された範囲で証明書を発行します。
サーバー証明書は実際のWebサイトやサービスで利用されます。
階層を深くしすぎると、運用と検証が複雑になる場合があります。
一方で、複数の中間CAを使い分ける設計は、権限管理、事故対応、証明書ポリシーの分離に役立ちます。
発行元と主体者の見分け方
証明書には主体者と発行者が記録されています。
主体者は証明書が識別する対象であり、サーバー証明書ではWebサイトのドメイン名や組織名が該当します。
発行者は、その証明書に署名したCAです。
サーバー証明書の発行者は通常中間CAであり、中間証明書の発行者はルートCAまたはさらに上位の中間CAとなります。
| 証明書の種類 | 主体者の例 | 発行者の例 | 確認したい項目 |
|---|---|---|---|
| サーバー証明書 | example.com | 中間CA | 対象ドメインと有効期限 |
| 中間証明書 | 発行業務を行う中間CA | ルートCA | CA権限と発行範囲 |
| ルート証明書 | ルートCA | 原則として自分自身 | 端末の信頼ストアへの登録状況 |
主体者と発行者を分けて見ると、証明書チェーンの構造が理解しやすくなります。
名称だけではなく、署名関係と信頼ストアへの登録状況まで確認することが重要です。
中間証明書の設定と検証方法
続いては、中間証明書の設定と検証方法を確認していきます。
Webサーバーへチェーンを設定する手順
公開Webサイトでは、サーバー証明書だけを設定しても十分ではない場合があります。
ブラウザがルート証明書までの経路を構築できるよう、中間証明書を含めたチェーンをサーバーから送信する必要があります。
一般的には、サーバー証明書の後ろに必要な中間証明書を正しい順序で連結したファイルを設定します。
証明書の配布元で提供されるチェーン証明書やCA Bundleを使うケースもあります。
ただし、設定方法はWebサーバーやクラウドサービスごとに異なります。
証明書ファイルの並び順、秘密鍵との対応、設定反映後の再起動や再読み込みなどを、導入先の公式手順に沿って確認しましょう。
Webサーバーでは、サーバー証明書と必要な中間証明書を送信します。
ルート証明書まで送信する設定は、通常は不要です。
ルート証明書をサーバー側から送信しても、利用者端末がその証明書を信頼していなければ意味がありません。
むしろ不要な証明書送信は、構成の分かりにくさや通信量増加につながることがあります。
証明書エラーの代表的な原因
証明書エラーには、期限切れ、対象ドメインの不一致、信頼できない発行元、失効状態、暗号設定の不備などがあります。
中でも中間証明書の設定漏れは、環境によって正常に見えたり警告が出たりするため、原因を見落としやすい項目です。
あるブラウザやOSでは、中間証明書が過去のアクセス履歴からキャッシュされていることがあります。
その端末では問題が見えなくても、新しい端末や別のブラウザではチェーンが完成せず、接続エラーになる可能性があります。
確認時は、複数の端末やブラウザで試し、外部のSSL検査サービスも参考にするとよいでしょう。
検査結果では、送信された証明書一覧、チェーンの順序、信頼パス、有効期限、署名アルゴリズムなどを確認します。
一部の端末だけで成功する状態は、正しい設定の証明にはなりません。
キャッシュやローカル環境の影響を除外して検証する視点が必要です。
更新時に確認したい項目
証明書更新では、新しいサーバー証明書へ差し替えるだけでなく、中間証明書の変更有無も確認します。
同じCAから更新した場合でも、発行基盤の変更により中間CAが変わることがあります。
更新前の証明書と秘密鍵の対応を確認します。
新しい中間証明書とチェーンの順番を確認します。
公開後に外部環境から信頼パスを確認します。
古い中間証明書を残したまま設定すると、不要なチェーンが送信されることがあります。
逆に必要な中間証明書を除外すると、信頼パスを構築できません。
証明書更新後は、対象ドメイン、有効期間、発行者、チェーン、TLS接続状況をまとめて点検する運用が有効です。
期限管理の台帳と更新通知を整備すれば、突然の期限切れも防ぎやすくなります。
ルート証明書の信頼管理と注意点
続いては、ルート証明書の信頼管理と注意点を確認していきます。
ブラウザとOSで異なる信頼判断
ルート証明書は、OSの信頼ストアだけでなく、ブラウザ独自の信頼ストアで管理される場合があります。
そのため、同じ端末でもブラウザによって証明書の扱いが異なることがあります。
企業ネットワークで独自ルート証明書を配布する場合、対象となるOS、ブラウザ、モバイル端末、業務アプリケーションを整理する必要があります。
一部の環境だけに登録すると、サービス利用時に証明書警告が表示される可能性があります。
信頼ストアの管理は、単なる初期設定ではありません。
証明書の追加、更新、失効、削除まで含めて、継続的に管理する対象です。
プライベートCA利用時のリスク
社内システム、検証環境、機器管理画面などでは、プライベートCAが便利です。
独自ドメインや内部IPアドレスに対して証明書を発行でき、組織の要件に合わせた運用も可能になります。
一方で、独自ルート証明書の秘密鍵が漏えいすると、攻撃者が信頼される偽証明書を作成できるおそれがあります。
ルート秘密鍵の保管、利用権限、バックアップ、監査ログ、失効手順を明確にすることが欠かせません。
社内用のルート証明書であっても、信頼の根本である点は公開CAと変わりません。
手軽に作れるからこそ、発行権限と配布範囲を厳格に管理する必要があります。
失効と有効期限への対応
証明書には有効期限があります。
期限が切れた証明書は、正しい発行元によるものであっても通常は信頼されません。
また、秘密鍵の漏えい、誤発行、組織情報の変更などがあれば、有効期限内でも失効対応が必要です。
失効情報はCRLやOCSPなどの仕組みで確認されますが、ネットワーク状況やクライアント実装により扱いが異なる場合があります。
ルート証明書の切り替えには特に長い準備期間が必要です。
新旧ルートの移行、中間証明書の再発行、古い端末への対応、取引先システムとの互換性確認など、幅広い影響を考慮しなければなりません。
証明書の有効期限を単なる更新日として扱わず、信頼基盤を継続させるための運用期限として管理することが大切です。
中間証明書とルート証明書のまとめ
中間証明書とルート証明書は、ともにSSL/TLS証明書の信頼性を支える重要な要素です。
ルート証明書は端末が信頼する最上位の基盤であり、中間証明書はその信頼を受け継いでサーバー証明書の発行を担います。
Webサイトへ証明書を設定する際は、サーバー証明書だけでなく、必要な中間証明書を正しい順序で送信することが必要です。
一方、ルート証明書は通常、利用者のOSやブラウザの信頼ストアにあらかじめ登録されています。
サーバー証明書、中間証明書、ルート証明書のつながりを理解すれば、証明書警告の原因や更新時の確認点が見えやすくなります。
発行元、主体者、有効期限、信頼ストア、証明書チェーンを定期的に確認し、安全で安定した通信環境を維持しましょう。