Webサイトを安全に閲覧するための仕組みとして、SSL/TLS証明書は欠かせない存在です。
ブラウザのアドレスバーに鍵マークが表示される背景には、サーバー証明書だけでなく、信頼をつなぐ中間証明書が関わっています。
中間証明書は普段は目立ちにくいものの、設定漏れがあると警告画面や接続エラーにつながる重要な要素です。
この記事では中間証明書の意味、ルート証明書やサーバー証明書との違い、認証局の役割、証明書チェーンの確認方法までわかりやすく紹介します。
中間証明書の意味とSSL/TLS通信における役割
それではまず中間証明書の意味と、SSL/TLS通信で担う役割について解説していきます。
中間証明書の基本的な意味
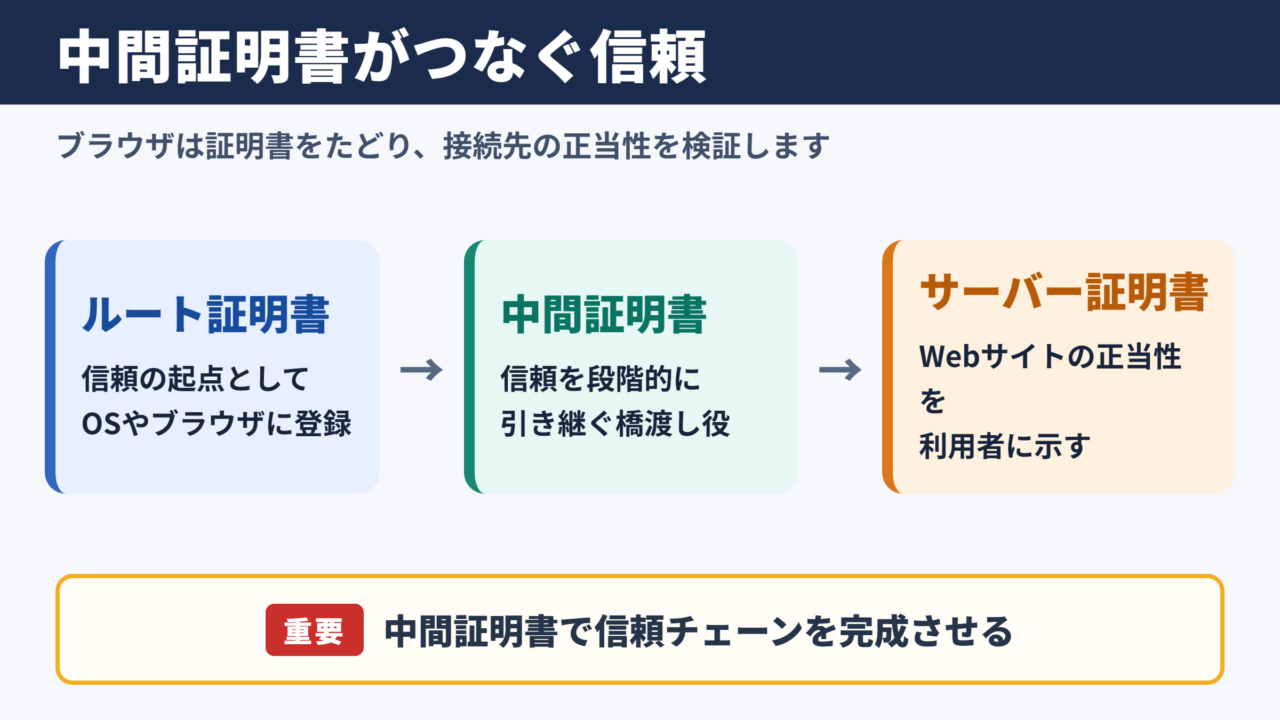
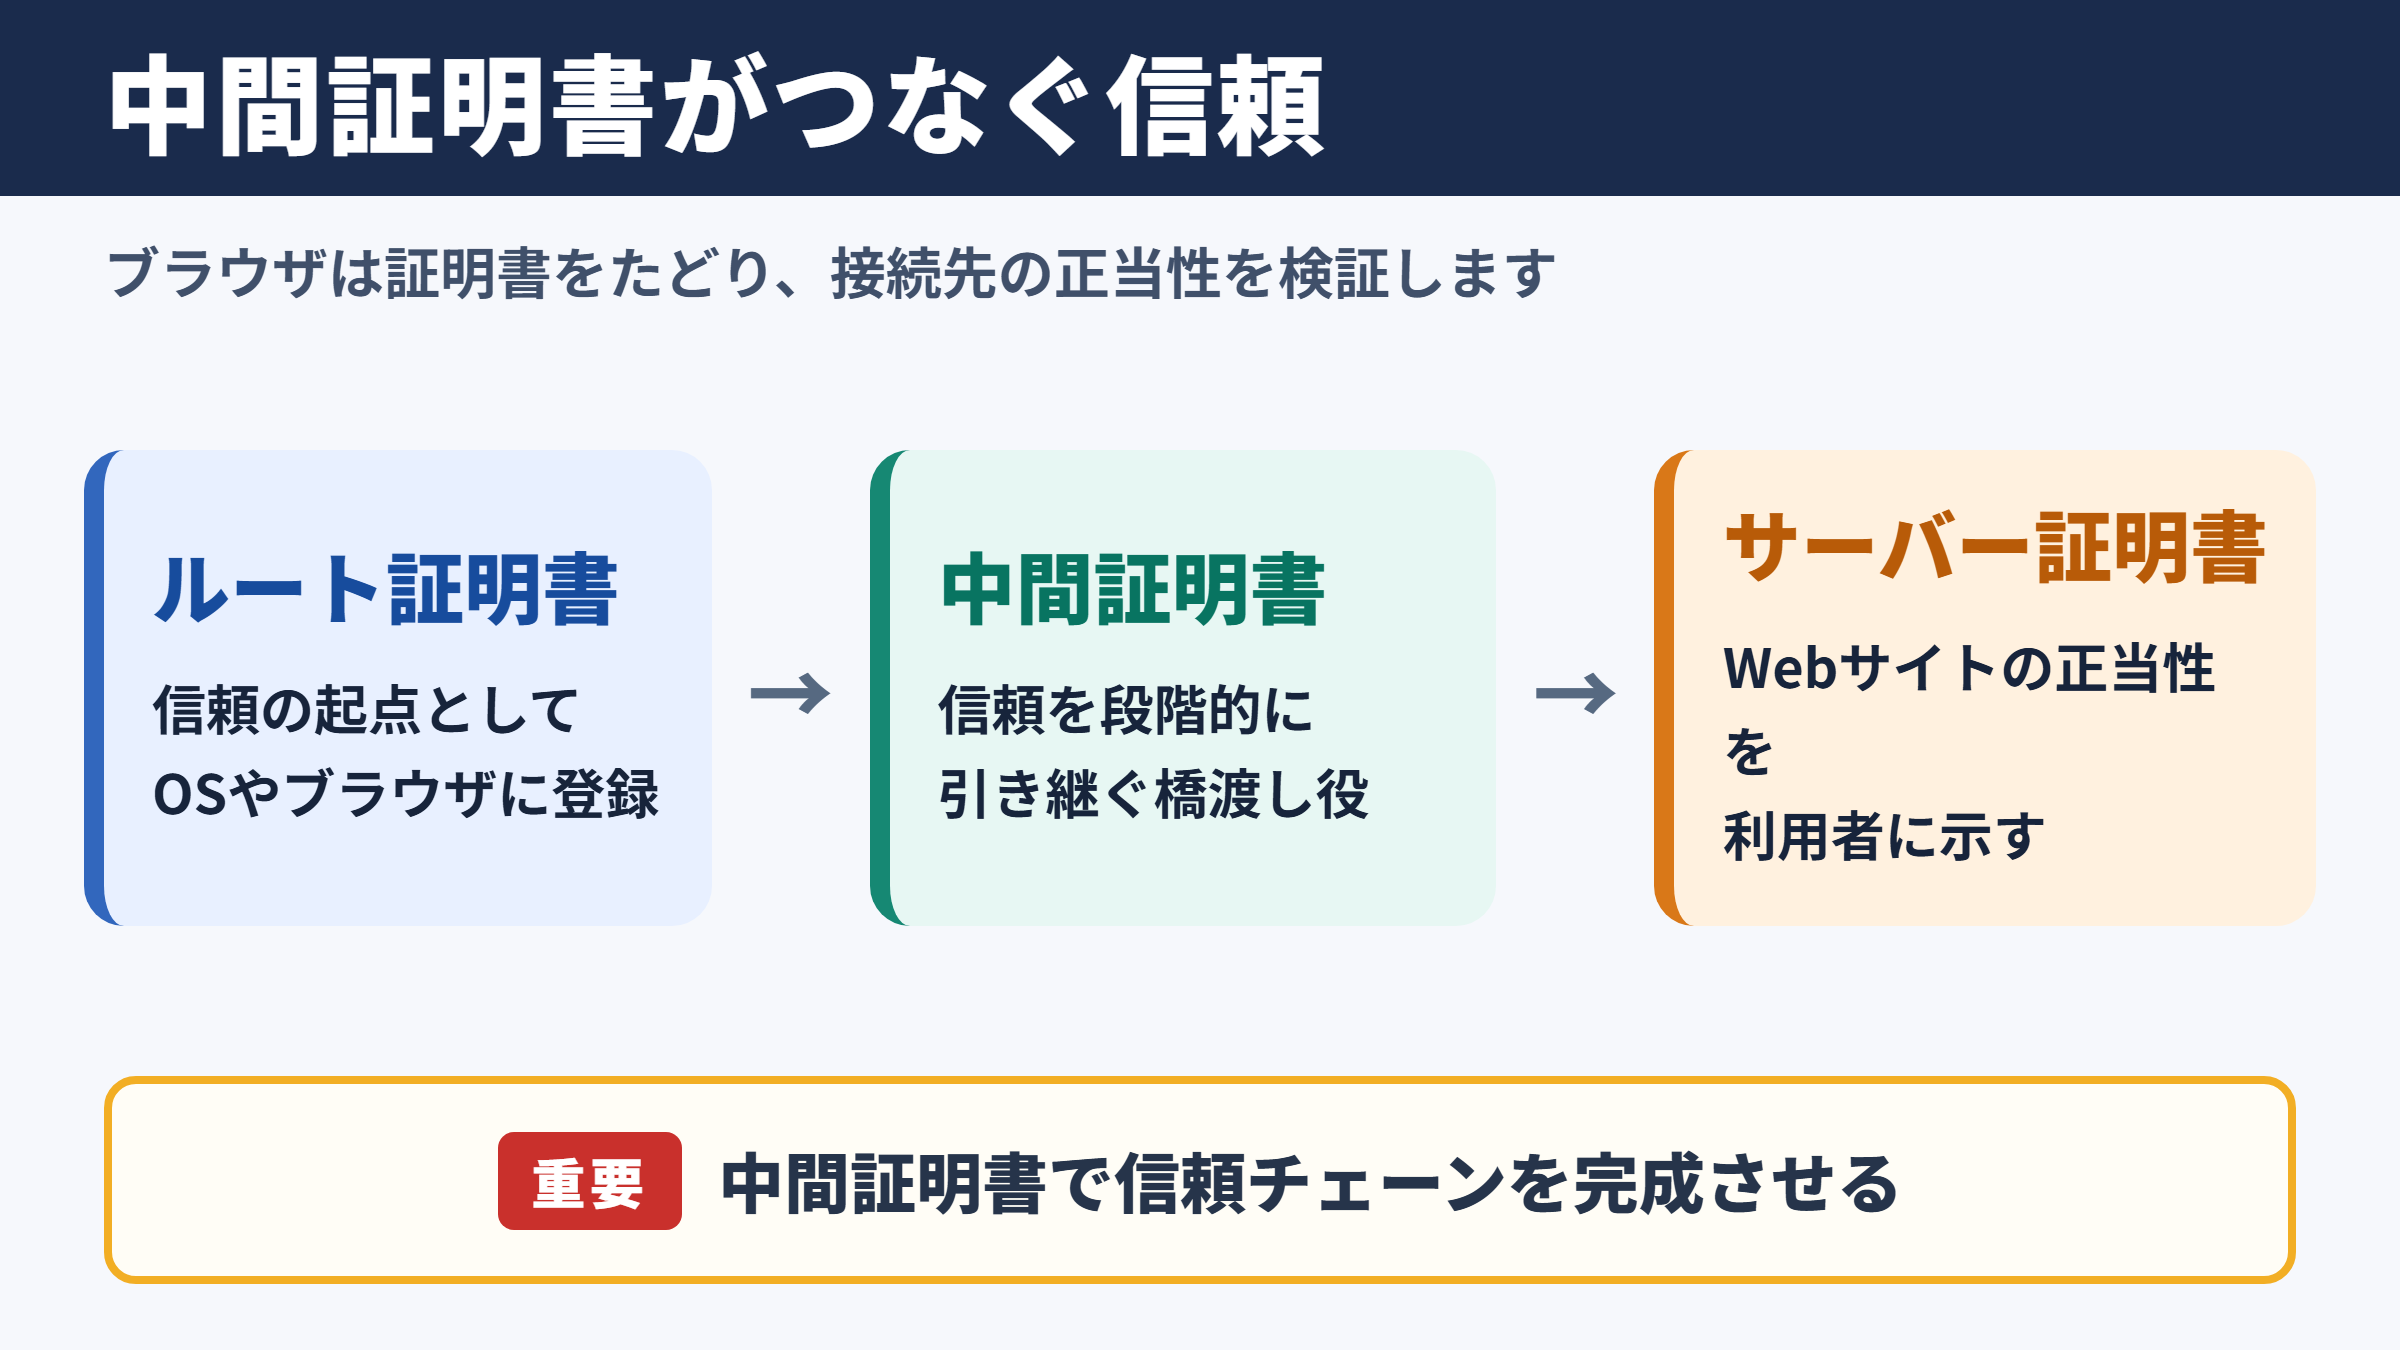
中間証明書とは、信頼の起点となるルート証明書と、Webサイトに設定するサーバー証明書の間をつなぐ電子証明書です。
英語ではIntermediate Certificateと呼ばれ、認証局が発行する証明書の信頼性を段階的に確認するために利用されます。
Webサイト運営者が取得するSSL/TLS証明書は、一般に中間証明書によって信頼関係を引き継いでいる構造です。
利用者のブラウザは、接続先サーバーから提示されたサーバー証明書を確認し、その発行元をたどって中間証明書、さらにルート証明書まで検証します。
この連なりは証明書チェーン、または信頼チェーンと呼ばれます。
中間証明書は、サーバー証明書が正規の認証局から発行されたことを利用者側に示すための橋渡し役です。
サーバー証明書だけを設置しても、中間証明書が適切に送信されなければ、ブラウザが信頼経路を完成できない場合があります。
SSL/TLS通信で証明書チェーンが必要になる理由
SSL/TLSは、ブラウザとWebサーバー間で送受信する情報を暗号化し、第三者による盗み見や改ざんのリスクを抑える仕組みです。
しかし、暗号化だけでは接続先が本物のサイトかどうかを十分に判断できません。
そこで認証局が発行する証明書を使い、接続先のドメインや組織の正当性を確認します。
ルート証明書は多くのOSやブラウザにあらかじめ登録されていますが、その秘密鍵を日常的な証明書発行に使うことは大きなリスクになります。
ルート証明書が直接大量のサーバー証明書へ署名すると、秘密鍵が漏えいしたときの影響範囲が極めて広くなるためです。
そこで認証局は中間証明書を発行し、実際のサーバー証明書の署名作業を中間認証局へ分担させます。
信頼性と運用上の安全性を両立するための層が、中間証明書といえるでしょう。
利用者には見えにくいが設定では重要な存在
通常、サイト訪問者が中間証明書を意識する機会はほとんどありません。
ブラウザが正常に証明書チェーンを検証できれば、鍵マークやHTTPS接続として自然に処理されるためです。
一方で、中間証明書がサーバー側に設定されていない場合、証明書警告、接続失敗、古い端末でのみ発生するエラーなどが起こることがあります。
特にECサイト、会員サイト、予約フォームのように個人情報や決済情報を扱うページでは、警告表示による離脱や信用低下にも注意が必要です。
SSL/TLS証明書の更新時は、有効期限だけでなく中間証明書を含めたチェーン全体を確認することが大切です。
ルート証明書とサーバー証明書との違い
続いてはルート証明書とサーバー証明書の違いを確認していきます。
ルート証明書の位置づけ
ルート証明書は、証明書チェーンの最上位にある証明書です。
信頼された認証局が発行し、OS、ブラウザ、スマートフォンなどの信頼ストアにあらかじめ登録されています。
ブラウザはルート証明書を基準として、下位にある中間証明書とサーバー証明書を信頼できるか判断します。
ルート証明書は自己署名証明書であることが一般的で、ほかの上位機関から署名を受けるものではありません。
そのため、ルート認証局の管理体制や秘密鍵の保護は、インターネット全体の信頼に関わる重要事項です。
サーバー証明書の位置づけ
サーバー証明書は、Webサイトやメールサーバーなど、実際に通信を受け付けるサーバーへ設定する証明書です。
ドメイン名、公開鍵、有効期限、発行者、利用目的といった情報が記載されています。
たとえばexample.comにアクセスした際、サーバー証明書にexample.comが含まれていれば、ブラウザは接続先ドメインとの対応を確認できます。
ただし、サーバー証明書の内容が正しくても、それを発行した認証局まで信頼をたどれなければ検証は完了しません。
このため、サーバー証明書は単独ではなく、中間証明書と組み合わせて提供されるのが基本です。
三者の役割を比較するポイント
ルート証明書、中間証明書、サーバー証明書は、いずれも公開鍵暗号方式を支える電子証明書ですが、利用される場所と役割が異なります。
| 証明書の種類 | 主な役割 | 主な保管場所 | 通常の運用 |
|---|---|---|---|
| ルート証明書 | 信頼の最上位となる基準 | OSやブラウザの信頼ストア | 厳重に管理され、直接利用は限定的 |
| 中間証明書 | ルートとサーバーの信頼を接続 | Webサーバーや認証局の配布ファイル | サーバー証明書の発行や検証を補助 |
| サーバー証明書 | 接続先サイトの正当性を示す | Webサーバー | HTTPS通信時にブラウザへ提示 |
ルート証明書は信頼の根、サーバー証明書は利用者に見せる証明書、中間証明書は両者をつなぐ証明書と整理すると理解しやすくなります。
証明書チェーンは、ルート証明書から中間証明書を経由し、サーバー証明書へつながる順序で考えます。
ブラウザ側では逆方向に近い形でサーバー証明書を受け取り、発行者を上位へたどって信頼できるルート証明書まで確認します。
認証局と中間認証局による発行の仕組み
続いては認証局と中間認証局が証明書を発行する仕組みを見ていきます。
認証局が担う本人確認と署名
認証局はCAとも呼ばれ、Certificate Authorityの略称です。
認証局は申請されたドメインや組織について一定の確認を行い、条件を満たした場合に電子署名付きの証明書を発行します。
証明書の種類によって確認内容は異なり、ドメインの利用権限を確認するDV証明書、組織情報を確認するOV証明書、より厳格な審査を行うEV証明書などがあります。
どの証明書であっても、発行元を信頼できるかどうかを判断するためには、認証局の署名情報が重要です。
中間証明書には、上位のルート証明書またはさらに上位の中間証明書による署名が付与されています。
中間認証局を分ける安全上の理由
中間認証局とは、中間証明書を利用してサーバー証明書などを発行する認証局です。
ルート認証局の秘密鍵は、信頼の根幹を守るためにオフライン環境で保管されることが多く、利用機会を極力減らします。
その代わりに中間認証局の証明書を発行し、日常的な証明書発行や失効管理を担わせます。
こうした階層構造により、特定の中間証明書で問題が発生しても、必要に応じて影響範囲を限定しやすくなります。
これはルート証明書を直接の運用リスクから遠ざける設計でもあります。
クロス署名と複数チェーンの考え方
証明書の世界では、同じ中間証明書が複数の信頼経路を持つことがあります。
代表例がクロス署名で、ある認証局の証明書を別の信頼済み認証局が署名する仕組みです。
これにより、新しい認証局や中間証明書であっても、既存の端末が持つルート証明書を経由して信頼できる場合があります。
ただし、サーバーが不要な中間証明書を大量に送信すると、通信量や検証処理が増え、環境によってはエラーの原因になることもあります。
証明書発行元が提供するインストールガイドに従い、対象環境に合ったチェーンファイルを設定することが求められます。
中間証明書は単なる添付ファイルではありません。
認証局の信頼をサーバー証明書へ委譲し、ルート秘密鍵を守るためのセキュリティ設計の一部です。
証明書チェーンの検証手順とブラウザの動作
続いては証明書チェーンがどのように検証されるのかを確認していきます。
HTTPS接続時にブラウザが受け取る情報
利用者がHTTPSのURLへアクセスすると、ブラウザとWebサーバーの間でTLSハンドシェイクが始まります。
この過程でサーバーは、サーバー証明書と必要な中間証明書をブラウザへ送信します。
ブラウザはまず、証明書に記載されたドメイン名がアクセス先と一致するか確認します。
次に、有効期限が切れていないか、電子署名が正しいか、発行者が信頼できるかを順に検証します。
信頼済みのルート証明書まで経路をたどれた場合、ブラウザはサーバーの身元を確認し、暗号化通信を確立します。
チェーン構築で確認される主な項目
ブラウザが確認する内容は、証明書の連結だけではありません。
証明書の有効期限、署名アルゴリズム、鍵長、用途制限、失効状況なども検証対象になります。
中間証明書にはCAとして下位証明書を発行できることを示す拡張情報が含まれ、サーバー証明書とは異なる権限が設定されます。
また、証明書失効リストであるCRLや、オンライン証明書状態プロトコルであるOCSPを参照し、失効済み証明書ではないか確認する場合もあります。
チェーンがつながっていても、期限切れや失効があれば安全な接続とは判断されません。
検証に失敗したときの主な表示
証明書チェーンに問題があると、ブラウザは「この接続ではプライバシーが保護されません」といった警告を表示することがあります。
警告の具体的な文言はブラウザやOSによって異なりますが、発行者を確認できない、証明書が信頼されない、証明書名が一致しないといった内容が代表的です。
中間証明書の未設定は、新しいPCでは問題なく見えても、古いOSや一部のスマートフォンでエラーになる場合があります。
これは端末側に不足している中間証明書を自動取得できない、またはルート証明書の構成が異なることがあるためです。
正常な検証の流れは、接続先ドメインの確認、有効期限の確認、サーバー証明書の署名確認、中間証明書の署名確認、信頼済みルート証明書への到達という順序で整理できます。
どこか一つでも条件を満たせなければ、ブラウザは利用者へ警告を出す可能性があります。
中間証明書の設定方法と確認時の注意点
続いては中間証明書を設定するときの実務上の注意点を解説していきます。
サーバーへ設定する証明書ファイル
SSL/TLS証明書を発行すると、認証局からサーバー証明書、中間証明書、場合によっては複数の中間証明書をまとめたチェーン証明書が提供されます。
Webサーバーの種類によって設定方法は異なりますが、サーバー証明書と秘密鍵に加え、中間証明書のファイルを正しく指定する必要があります。
ApacheやNginxでは、サーバー証明書と中間証明書を連結したfullchain形式のファイルを使用する構成が広く見られます。
一方で、証明書ファイルの並び順を誤ると、設定が読み込めない、またはクライアント側でチェーンを構築できないことがあります。
一般的にはサーバー証明書を先頭に置き、その後ろへ中間証明書を順番に連結します。
中間証明書を設定するときの確認項目
設定作業では、証明書の発行元、対象ドメイン、有効期限、ファイル形式を確認しましょう。
以前利用していた認証局の中間証明書を残したまま更新すると、不要なチェーンが混在するおそれがあります。
また、証明書更新時には発行元の中間証明書が変わるケースもあるため、古いファイルをそのまま使い続けるのは適切ではありません。
レンタルサーバーの管理画面を利用する場合は、中間証明書が自動設定されることもありますが、独自にアップロードする欄があるか確認すると安心です。
| 確認項目 | 確認する内容 | 見落とした場合の影響 |
|---|---|---|
| 発行元 | 現在の証明書と中間証明書の認証局が一致するか | 信頼チェーンの不整合 |
| 並び順 | サーバー証明書の後に中間証明書が連結されているか | 一部ブラウザで検証失敗 |
| 有効期限 | 中間証明書を含め期限切れがないか | HTTPS警告や接続停止 |
| 秘密鍵 | サーバー証明書と対応する秘密鍵か | Webサーバーの起動エラー |
| 不要な証明書 | 古い中間証明書やルート証明書を含めていないか | 通信の肥大化や互換性低下 |
ルート証明書をサーバーから送らない理由
証明書チェーンの設定では、原則としてルート証明書をサーバー側から送信する必要はありません。
ルート証明書は利用者のOSやブラウザの信頼ストアに登録されていることが前提だからです。
サーバーがルート証明書まで送信すると、通信データが余分に増えるだけでなく、環境によっては想定外の挙動を招く可能性があります。
必要なのは、サーバー証明書から利用者側の信頼済みルート証明書へ到達するための中間証明書です。
この違いを理解しておくと、証明書ファイルの扱いで迷いにくくなるでしょう。
SSL/TLS証明書の更新では、サーバー証明書だけを差し替えるのでは不十分な場合があります。
認証局が配布する最新の中間証明書と設定手順を確認し、チェーン全体を更新することが重要です。
中間証明書に関するトラブルと対処の考え方
続いては中間証明書に関連して起こりやすいトラブルと対処の考え方を見ていきます。
証明書警告が表示される場合
HTTPSページにアクセスしたとき証明書警告が出る場合は、まずサーバー証明書の有効期限と対象ドメインを確認します。
そのうえで、中間証明書がサーバーから正しく送信されているか調べる流れが基本です。
証明書検査ツールやブラウザの証明書表示機能を使うと、どの証明書で信頼チェーンが途切れているか把握しやすくなります。
中間証明書が欠けているときは、認証局の管理画面または公式配布ページから該当ファイルを取得し、Webサーバー設定へ追加します。
設定後はサーバーの再読み込みが必要になる場合もあるため、運用中の影響を考慮して作業しましょう。
一部の端末だけでエラーになる場合
社内PCでは正常に表示されるのに、スマートフォンや古い端末でだけエラーになることがあります。
この場合、端末ごとのルート証明書ストアやOSバージョンの違いが影響している可能性があります。
サーバー側が必要な中間証明書を送信していれば、多くの環境で正しい信頼チェーンを構築できます。
しかし、サーバー側の中間証明書が不足していると、たまたま中間証明書を保存済みの端末では正常に見え、未保存の端末では失敗するという差が生じます。
特定の端末だけで問題が起きるケースほど、中間証明書の送信状況を疑う価値があります。
証明書更新後に起こりやすい見落とし
証明書更新後の代表的な見落としは、新しい証明書に対応する中間証明書を設置していないことです。
認証局のブランド名が同じでも、発行体系や署名アルゴリズムが変更されている場合があります。
また、CDN、ロードバランサー、Webサーバー、メールサーバーなど複数の接続先で証明書を使っている場合、それぞれの設定を確認する必要があります。
更新直後はブラウザでの表示確認に加え、外部からチェーンを検査し、複数の端末やネットワークで問題がないか見ると安心です。
トラブル時は、サーバー証明書の期限、ドメイン名、中間証明書の有無、証明書の並び順、認証局が案内する最新チェーンの順に確認すると効率的です。
原因を一度に決めつけず、証明書チェーンを上位から下位へ、またはサーバーからルートへ順番にたどることが解決の近道になります。
中間証明書の理解を深めるためのまとめ
中間証明書は、ルート証明書とサーバー証明書の間で信頼関係をつなぐ電子証明書です。
WebサイトのHTTPS通信では、サーバー証明書だけでなく、中間証明書を含む証明書チェーンが正しく構成されている必要があります。
ルート証明書はOSやブラウザに登録された信頼の基準であり、中間証明書はルート認証局の秘密鍵を保護しながら、日常的な証明書発行を可能にします。
サーバー証明書は接続先のドメインを示す役割を担い、中間証明書によって正規の認証局まで信頼をたどれるようになります。
SSL/TLS証明書の設定や更新では、有効期限だけでなく中間証明書の設定、並び順、発行元の案内まで確認することが重要です。
証明書警告や一部端末だけの接続エラーが発生したときは、信頼チェーンが途中で切れていないかを確認しましょう。
中間証明書の役割を理解しておけば、HTTPSの仕組みをより正確に把握でき、Webサイトの安全性と利用者の信頼を支える運用につなげられます。