OpenID ConnectとSAMLの違いは?特徴や仕組みも解説!(認証方式:SSO:メリットとデメリット:使い分けなど)
クラウドサービスの利用が増えるなかで、複数のシステムに同じIDとパスワードを入力する負担は大きくなっています。
そこで重要になるのが、認証情報を一元化して安全かつ快適なログイン環境を整えるSSOです。
SSOを実現する代表的な認証方式にはOpenID ConnectとSAMLがあり、どちらも広く使われている一方で、得意な領域や通信の仕組みには違いがあります。
本記事では両者の特徴、認証フロー、メリットとデメリット、導入時の選び方をわかりやすく整理します。
OpenID ConnectとSAMLの違い
それではまずOpenID ConnectとSAMLの違いについて解説していきます。
認証情報の受け渡し形式
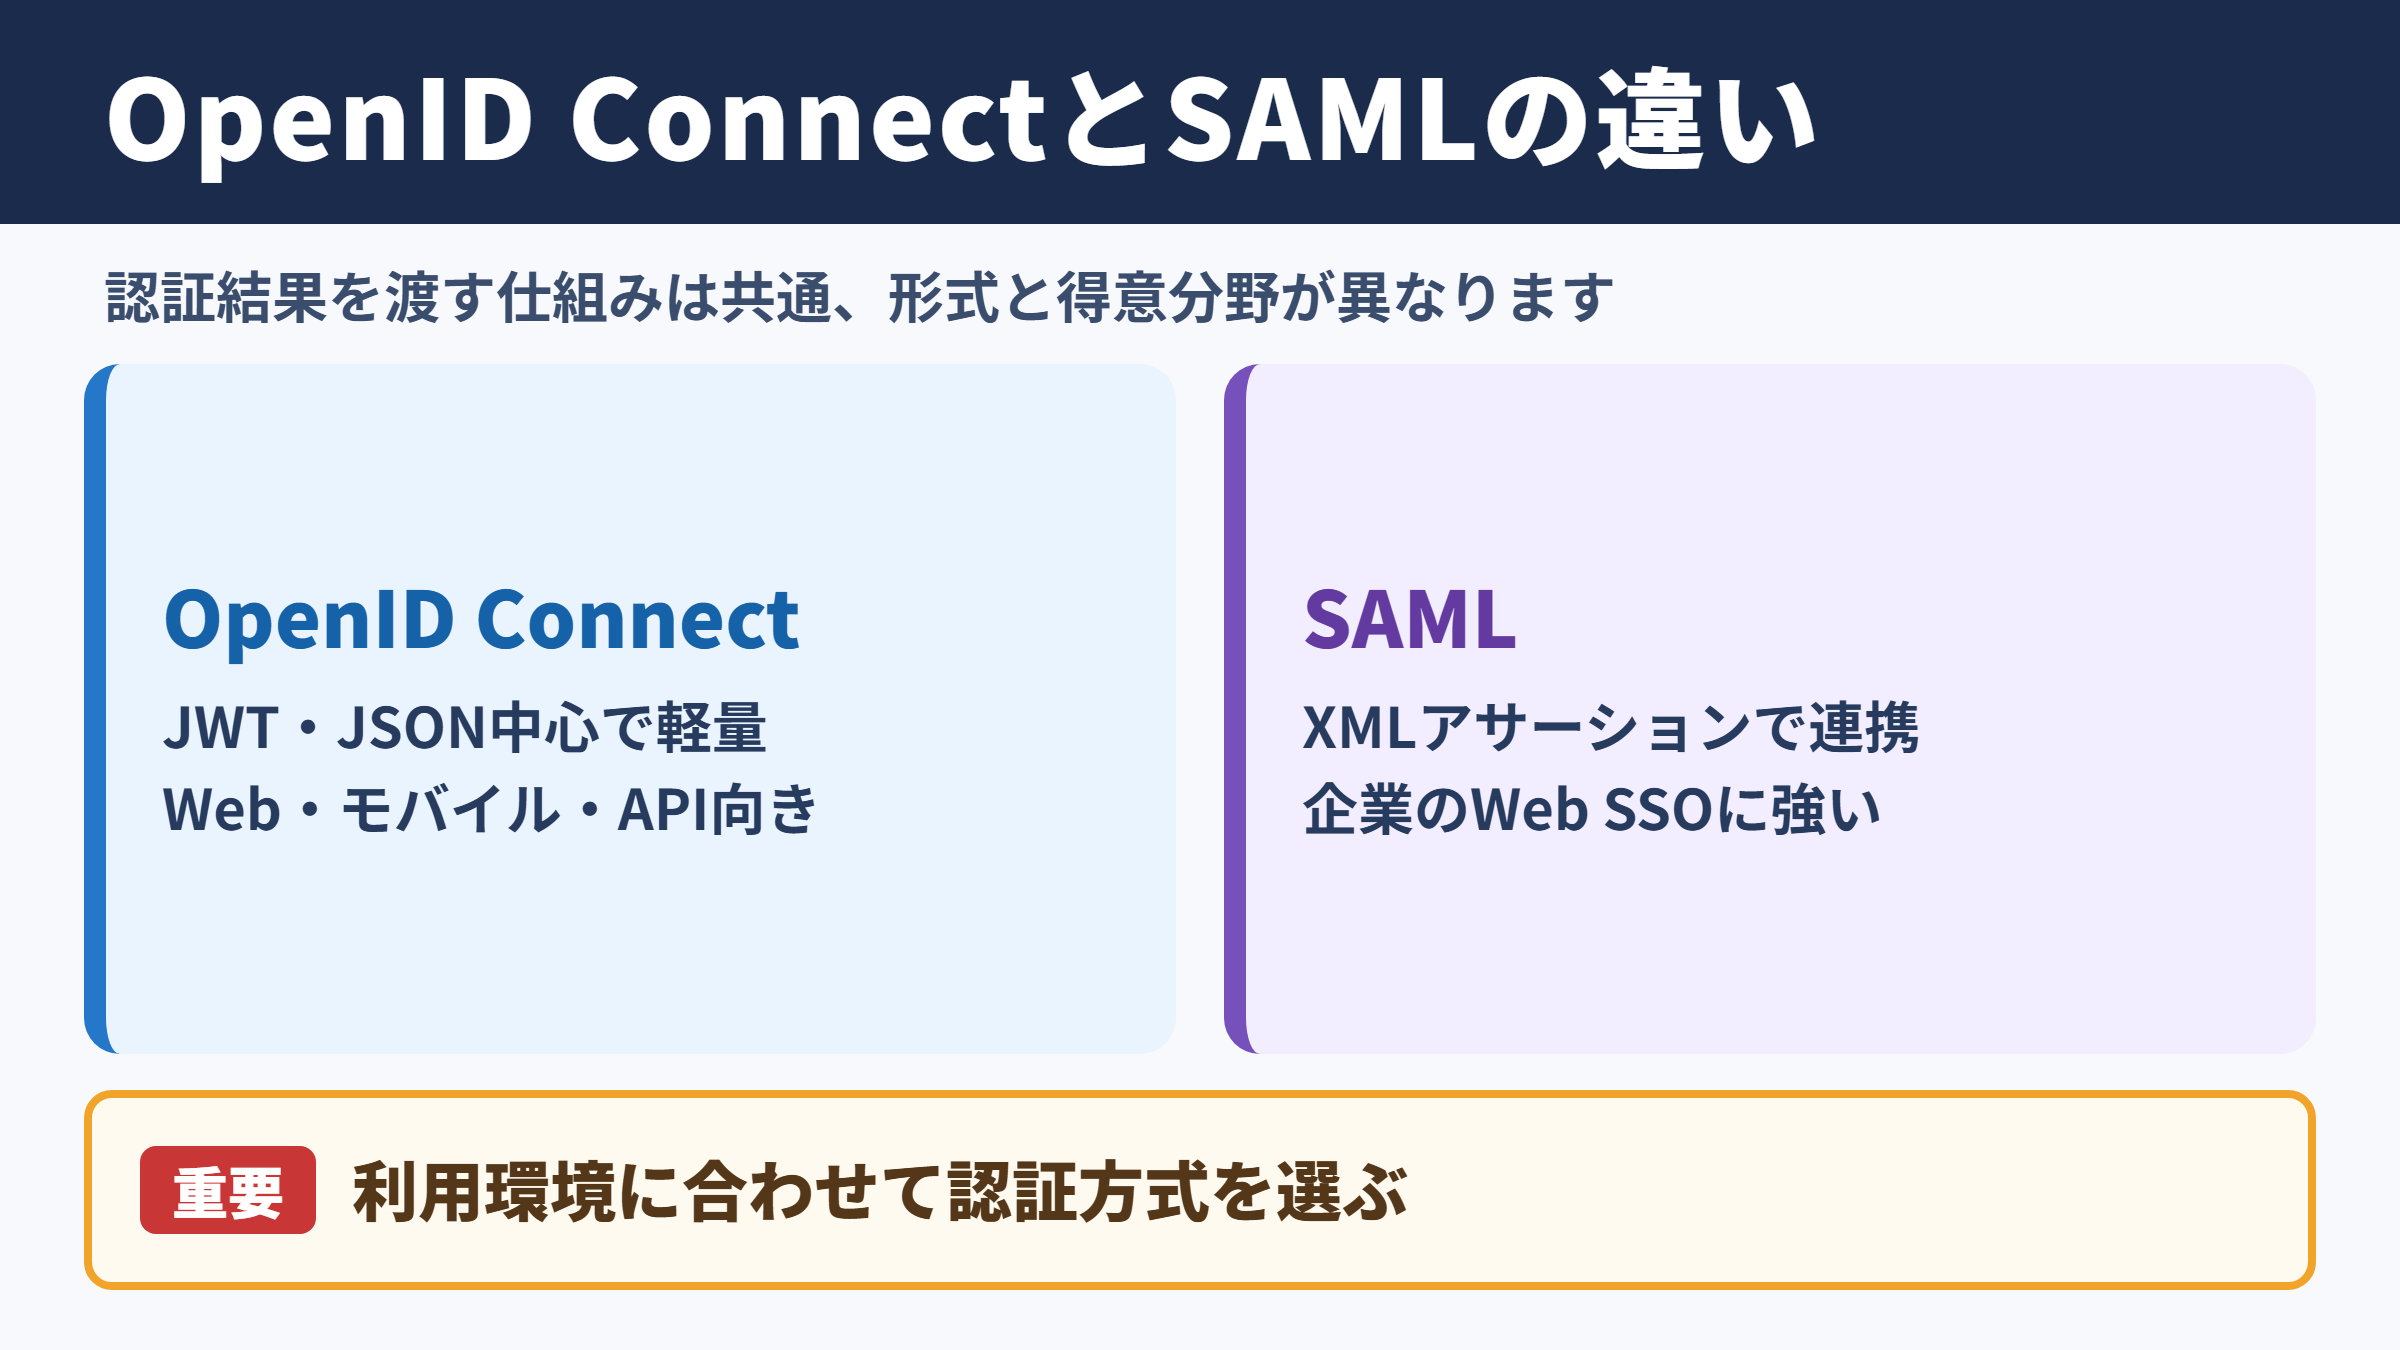
OpenID ConnectはOAuth 2.0を土台にした認証プロトコルであり、利用者が誰であるかを示すIDトークンを中心に扱います。
IDトークンには一般的にJWTというコンパクトな形式が用いられ、Webアプリケーションやモバイルアプリケーションとの相性に優れています。
一方のSAMLは、認証に関する情報をXML形式のSAMLアサーションとして連携する仕組みです。
企業向けのクラウドサービスや社内システムで長く利用されてきた実績があり、大規模組織のWeb SSOで標準的な選択肢として定着しています。
両者とも認証結果をサービス側へ渡す点は共通していますが、データ形式と実装のしやすさには差があります。
| 比較項目 | OpenID Connect | SAML |
|---|---|---|
| 主な用途 | Webサービス、モバイルアプリ、API連携 | 企業向けWebサービス、業務システム |
| 基盤技術 | OAuth 2.0 | SAML 2.0 |
| 主なデータ形式 | JWT、JSON | XML |
| 認証結果 | IDトークン | SAMLアサーション |
| 実装の傾向 | 比較的軽量で開発者が扱いやすい | 設定項目が多く企業連携に強い |
| 利用者情報 | 標準クレームやUserInfo | 属性情報としてアサーションに含める |
想定される利用環境
OpenID Connectは、消費者向けのWebサービスやスマートフォンアプリを含む幅広い環境に向いています。
JSONを扱うWeb APIとの親和性が高く、現代的なフロントエンド開発でも採用しやすいでしょう。
外部IDプロバイダーのアカウントでログインするソーシャルログインでも、OpenID Connectが利用される場面は多くあります。
SAMLは、従業員が業務用アカウントで複数のSaaSへアクセスするケースで力を発揮します。
人事システムの情報と連動し、入社や異動、退職に合わせてアクセス権を管理する運用にもなじみます。
既存の企業向けSaaSがどのプロトコルに対応しているかは、方式選定における最初の確認事項です。
認可との関係
OpenID Connectを理解する際には、OAuth 2.0との役割の違いを区別することが大切です。
OAuth 2.0は、あるアプリケーションに対して限定的な権限を委任するための認可の枠組みです。
OpenID Connectはその上に認証の機能を加え、ログインした人物を識別できるようにしています。
SAMLは主に認証連携を目的とし、サービス利用時の本人確認を企業のIDプロバイダーへ委ねます。
権限管理そのものは、SAMLアサーションの属性やサービス側のロール設定と組み合わせて実施することが一般的です。
OpenID ConnectはアプリケーションやAPI連携に適した軽量な認証方式です。
SAMLは企業のWeb SSOで豊富な実績を持つ認証方式です。
優劣ではなく、対象システムと運用要件に合わせて選ぶ視点が欠かせません。
OpenID Connectの仕組み
続いてはOpenID Connectの仕組みを確認していきます。
主要な登場人物
OpenID Connectでは、利用者、クライアント、OpenID Providerという役割が登場します。
利用者はログインする本人であり、クライアントは認証機能を利用するWebサービスやアプリケーションです。
OpenID Providerは利用者を認証し、認証結果をクライアントへ通知する事業者や認証基盤を指します。
たとえば自社アプリが外部の認証基盤を利用する場合、自社アプリがクライアント、認証基盤がOpenID Providerとなります。
この役割分担により、アプリケーションごとにパスワードを保存しなくても、本人確認を外部の認証基盤へ委ねられます。
認可コードフロー
Webアプリケーションで広く使われる流れが認可コードフローです。
利用者がサービスへログインしようとすると、クライアントはブラウザをOpenID Providerのログイン画面へ移動させます。
利用者が認証に成功すると、OpenID Providerは一時的な認可コードをクライアントへ返します。
クライアントはサーバー間通信で認可コードを交換し、IDトークンやアクセストークンを受け取る仕組みです。
トークンをブラウザ上で直接扱い続けるよりも安全性を高めやすく、機密情報をサーバー側で管理しやすい構成になります。
利用者がアプリへアクセスします。
アプリが認証基盤へ認証を依頼します。
認証後に認可コードを受け取り、サーバー間でトークンへ交換します。
受け取ったIDトークンを検証してログインを完了します。
IDトークンの検証
IDトークンを受け取っただけでログインを許可するのは危険です。
クライアントは発行者、対象者、有効期限、署名、nonceなどを検証し、正当な認証基盤から発行されたトークンかを確かめます。
発行者はトークンを発行した認証基盤を示し、対象者はトークンの利用先となるクライアントを示す情報です。
有効期限を確認しなければ、古いトークンが不正に再利用されるおそれがあります。
署名検証では公開鍵を用いて改ざんの有無を確認します。
IDトークンの検証不備は認証突破につながる可能性があるため、公式ライブラリや認証サービスの推奨設定を利用することが重要です。
SAMLの仕組み
続いてはSAMLの仕組みを確認していきます。
サービスプロバイダーとIDプロバイダー
SAMLでは、サービスを提供する側をSP、本人確認を行う側をIdPと呼びます。
SPはSaaSや社内Webシステムなど、利用者が最終的に使うサービスです。
IdPはユーザー名、パスワード、多要素認証、端末条件などを用いて利用者を認証する基盤になります。
利用者がSPへアクセスすると、SPは必要に応じて利用者をIdPへ転送します。
IdPで認証が完了すると、SPは署名付きのSAMLアサーションを受け取り、利用者をログイン済みとして扱います。
SP開始とIdP開始
SAMLのログインには、SP開始とIdP開始という代表的な入り口があります。
SP開始では、利用者が先にサービスへアクセスし、その後でIdPへ移動して認証します。
利用者がブックマークやサービス一覧から直接アクセスする場合に適した流れです。
IdP開始では、利用者が認証ポータルのアプリ一覧から対象サービスを選びます。
企業ポータルを起点として多数のSaaSへ入る運用では、IdP開始がわかりやすい場合もあります。
ただしアプリケーション側でリクエストとの対応関係を厳密に確認したい場合には、SP開始の設計が選ばれることがあります。
SP開始では、サービスへのアクセスが認証要求の起点になります。
IdP開始では、認証ポータルのアプリ一覧が認証連携の起点になります。
両方を許可する場合もありますが、セキュリティポリシーと利用者導線を事前に整理しましょう。
SAMLアサーションと属性連携
SAMLアサーションには、認証した時刻、利用者の識別子、利用先、属性情報などを含められます。
属性情報には氏名、メールアドレス、所属部署、役職、従業員番号といったデータを設定できます。
SPは受け取った属性をもとに、アカウント作成やロールの割り当てを自動化できる場合があります。
この仕組みは利用者管理の効率化に役立つ一方、属性名や値の形式が双方で一致していなければ正しく動作しません。
NameIDの形式と属性マッピングは、SAML連携で発生しやすい設定課題です。
メールアドレスを識別子にするのか、不変の従業員IDを使うのかによって、組織変更時の影響も変わります。
SSOにおけるメリットとデメリット
続いてはSSOにおけるメリットとデメリットを確認していきます。
利用者体験の向上
SSOの大きな利点は、利用者が複数のサービスへ個別にログインする手間を減らせることです。
パスワードを何種類も覚える必要がなくなり、ログインにかかる時間や問い合わせを抑えやすくなります。
特に日常的に多数のSaaSを利用する組織では、業務開始時の小さな負担が積み重なります。
一度の認証で必要なサービスへ移動できる状態は、利便性だけでなく業務の集中度にもよい影響を与えるでしょう。
パスワードの使い回しを減らせることも、見逃せない効果です。
セキュリティ統制の強化
認証をIdPへ集約すると、多要素認証やアクセス元の制限、リスクベース認証などを一貫して適用しやすくなります。
各サービスに個別設定するよりも、認証ポリシーを統一しやすい点がメリットです。
退職者のアカウント停止についても、IdP側のアクセスを無効化することで複数サービスへの入口をまとめて閉じられます。
ただしサービス側に独自アカウントが残っている場合は、完全な無効化にならないこともあります。
SSO導入後も、アカウント棚卸しと権限レビューを継続する必要があります。
SSOは認証を集約する仕組みであり、すべての権限管理を自動的に解決するものではありません。
認証、アカウント管理、権限付与、監査ログを分けて設計することが大切です。
多要素認証と最小権限の原則を組み合わせることで、より実効性の高い対策になります。
集中管理による注意点
SSOではIdPが多くのサービスへの入口になるため、IdPの障害や設定ミスが広範囲に影響する可能性があります。
認証基盤が利用できないと、連携先サービスにもログインしにくくなるためです。
可用性の高い認証サービスを選び、障害時の連絡方法や緊急用アカウントの扱いを決めておくと安心です。
緊急用アカウントには強固なパスワードと厳格な保管ルールが必要になります。
また、IdPの管理者権限を奪われると影響が大きいため、管理者への多要素認証と操作ログの監視は必須といえます。
OpenID ConnectとSAMLの使い分け
続いてはOpenID ConnectとSAMLの使い分けを確認していきます。
新規のWebサービスとモバイルアプリ
新規のWebサービスやモバイルアプリを開発する場合は、OpenID Connectが有力な候補になります。
JSONやJWTを前提とした開発環境と親和性があり、一般的なWeb APIの設計にも組み込みやすいためです。
認証に加えて外部APIへの限定的なアクセス権を扱いたい場合にも、OAuth 2.0と一体で検討しやすいでしょう。
ただしトークンの保存場所、更新方法、失効方法を曖昧にすると、利便性がかえってリスクにつながります。
モバイルアプリではPKCEを用いた認可コードフローを採用するなど、クライアント種別に合った実装が必要です。
既存SaaSと企業内の認証基盤
既存のSaaSを社内の認証基盤に統合したい場合は、まず対象SaaSの対応方式を確認します。
企業向けSaaSではSAML対応が用意されていることが多く、管理画面からメタデータや証明書を設定する流れが一般的です。
一方で、近年はOpenID Connect対応を提供するSaaSも増えています。
導入済みのIdP、必要な属性連携、利用部門の数、既存設定の保守性まで含めて比較すると判断しやすくなります。
特定の方式に統一することだけを目的にせず、各サービスの公式サポート範囲を優先することが安全です。
| 利用シーン | 選びやすい方式 | 確認したいポイント |
|---|---|---|
| 新しい顧客向けWebサービス | OpenID Connect | 認可コードフロー、トークン検証、外部ログイン |
| モバイルアプリ | OpenID Connect | PKCE、リダイレクトURI、トークン保護 |
| 社内SaaSの一元ログイン | SAML | IdP連携、属性マッピング、証明書更新 |
| 既存の企業向け業務システム | SAML | SP開始、NameID、既存IdPとの互換性 |
| APIアクセス権の委任 | OAuth 2.0とOpenID Connect | スコープ、アクセストークン、有効期限 |
導入判断で確認する項目
方式を決める前に、利用者数、対象サービス、認証基盤、必要なセキュリティ要件を一覧にすることが有効です。
対応プロトコルだけでなく、多要素認証、条件付きアクセス、監査ログ、SCIMによるアカウント連携の有無も確認しましょう。
SCIMは認証方式そのものではありませんが、ユーザー作成や停止を自動化する際に重要な仕組みです。
SSOとSCIMを組み合わせると、ログインの入口とアカウントのライフサイクルを連動させやすくなります。
認証連携の設計とアカウント連携の設計は別々に確認することが、運用上の漏れを防ぐポイントになります。
対象サービスがSAMLまたはOpenID Connectに対応しているかを確認します。
必要な利用者属性と識別子を整理します。
多要素認証、ログ監査、障害時の運用を決めます。
テスト環境でログイン、ログアウト、権限変更、退職時の停止を検証します。
認証連携の導入と運用のポイント
続いては認証連携の導入と運用のポイントを確認していきます。
メタデータと証明書の管理
SAMLでは、SPとIdPの情報を記載したメタデータを交換して設定することがあります。
メタデータにはエンドポイントURL、エンティティID、署名証明書などが含まれます。
証明書には有効期限があり、更新を忘れるとSSOが突然利用できなくなるおそれがあります。
更新時期を台帳やカレンダーで管理し、余裕を持って検証環境で切り替えを確認しましょう。
OpenID Connectでも、署名検証用の公開鍵情報やリダイレクトURIなどを適切に管理する必要があります。
認証設定は一度作って終わりではなく、期限管理を伴う継続的な運用対象です。
ログアウトとセッションの設計
SSOではログインだけでなく、ログアウト後にどのセッションが残るかも確認する必要があります。
サービス側からログアウトしても、IdPのセッションが有効であれば、再度サービスへアクセスした際に自動ログインすることがあります。
これはSSOとして自然な挙動ですが、共有端末や高い機密性を扱う業務では注意が必要です。
SAMLのシングルログアウトや、IdP側のセッション有効期限、端末のブラウザ終了時の扱いを設計に含めましょう。
利用者にとってわかりやすいログアウト表示と、管理者が把握できる監査ログの両立が求められます。
テストと障害対応
認証連携のテストでは、正常なログインだけでは不十分です。
パスワード変更後の挙動、多要素認証の失敗、所属変更、アカウント無効化、証明書更新なども確認対象になります。
また、IdP障害時に誰が状況を確認し、どの利用者へ案内し、どの緊急アカウントを使うのかを事前に決めておくことが重要です。
連携先サービスごとに担当部署が異なる場合は、連絡先と責任範囲を明文化しておくと復旧が円滑になります。
認証方式の導入では、初期設定よりも変更時と障害時の運用が重要になります。
証明書期限、管理者権限、ログアウト、アカウント停止を定期的に点検しましょう。
利用者の操作画面だけでなく、管理者の復旧手順まで整備することが安全なSSO運用につながります。
OpenID ConnectとSAMLの違いのまとめ
OpenID ConnectとSAMLはいずれもSSOを支える代表的な認証方式ですが、利用される場面と技術的な特徴には違いがあります。
OpenID ConnectはOAuth 2.0を基盤とし、JWTやJSONを扱うWebサービス、モバイルアプリ、API連携で採用しやすい方式です。
SAMLはXMLベースのアサーションを利用し、企業向けSaaSや既存の業務システムをまとめるWeb SSOで高い実績があります。
選定時には、対象サービスの対応状況、既存IdPとの相性、属性連携、多要素認証、運用体制を総合的に確認しましょう。
最適な方式は技術の新しさだけでは決まらず、利用環境と安全な運用を続けられるかで決まります。
認証を集約した後も、権限の棚卸し、証明書の更新、ログの確認、障害対応訓練を続けることで、SSOのメリットを十分に活かせます。