フィッシングは、メールやSMS、偽サイトなどを使い、本物の企業や関係者を装ってID、パスワード、クレジットカード情報、勤務先の情報などを盗み取る詐欺です。
個人を狙う犯罪という印象を持たれがちですが、取引先を装うメールや経営者になりすます連絡により、企業の送金や機密情報が狙われるケースも増えています。
被害を防ぐには、怪しいメールを見分ける知識だけでなく、組織として確認手順や認証の仕組みを整えることが欠かせません。
フィッシングの意味とビジネスにおける被害
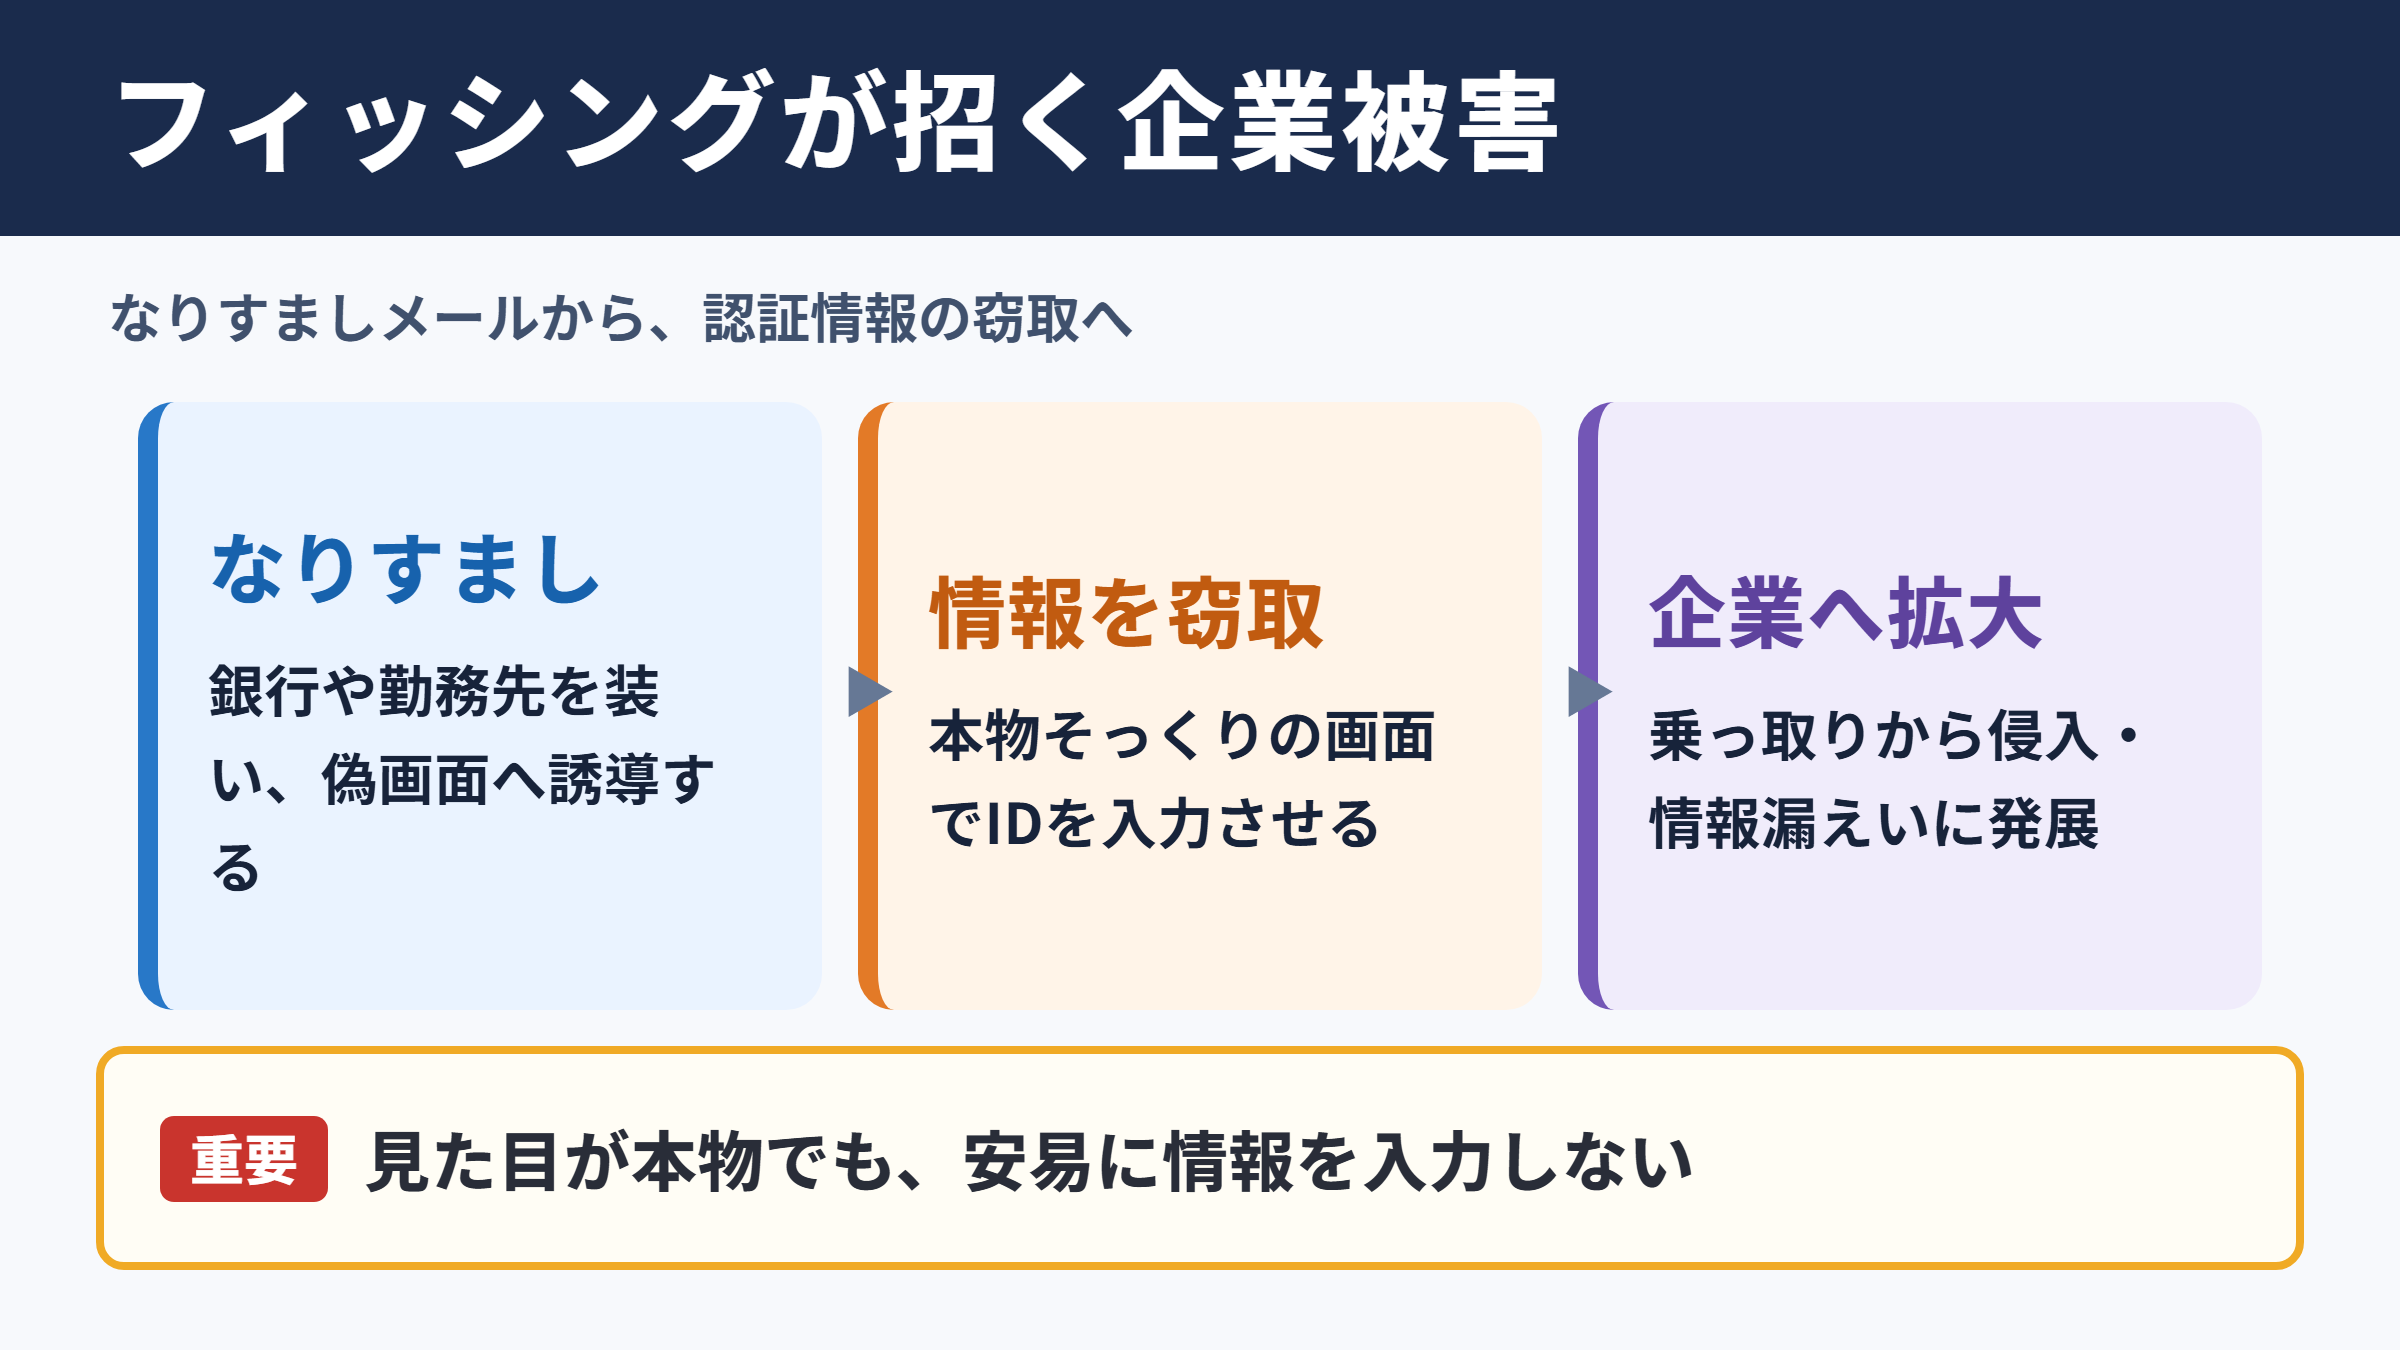
それではまずフィッシングの意味と、ビジネスで起こり得る被害について解説していきます。
フィッシング詐欺の基本的な意味
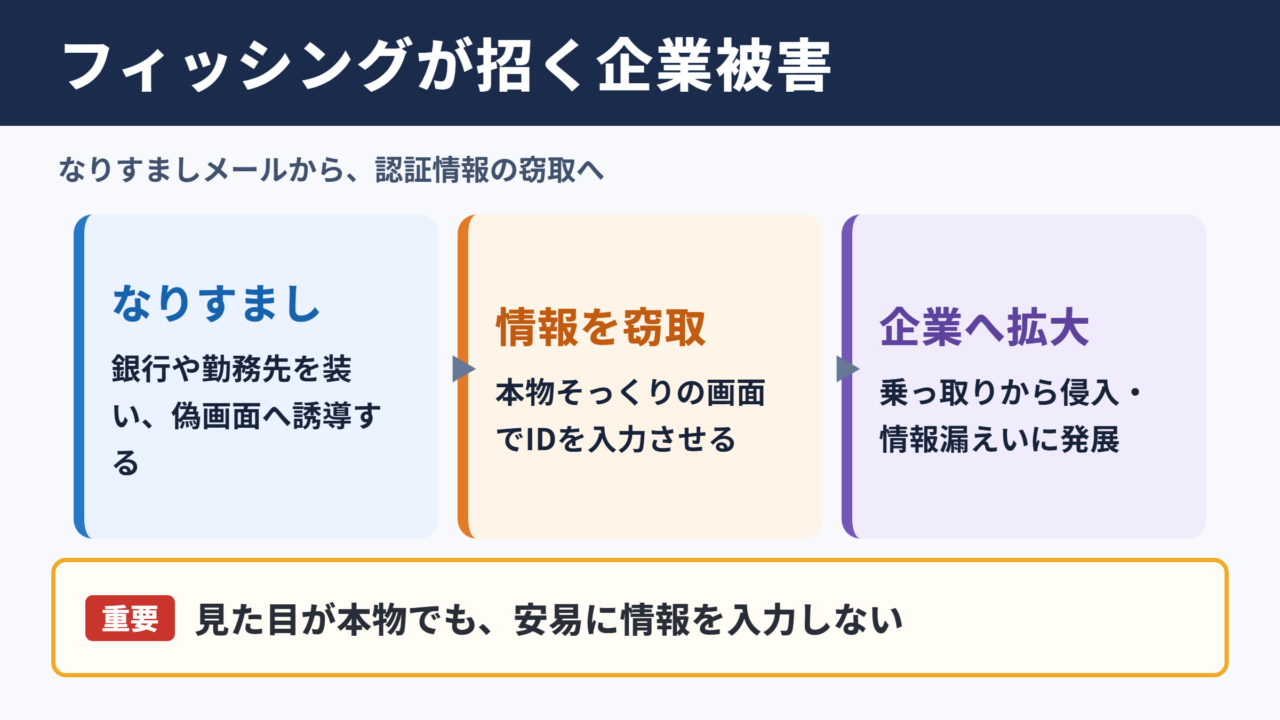
フィッシングとは、攻撃者が銀行、通販サイト、配送会社、クラウドサービス、勤務先などになりすまし、利用者を偽の画面や不正な手続きへ誘導する詐欺行為です。
英語のfishingには魚を釣る意味があり、攻撃者が大量のメールやメッセージをばらまき、情報を入力する人を待ち受ける手口になぞらえて使われています。
メール本文には、アカウント停止、支払い確認、不審なログイン、至急の本人確認といった不安をあおる言葉が並ぶことがあります。
受信者がリンクを開くと、本物に似せて作られたログイン画面が表示され、入力した認証情報が攻撃者へ送信される流れです。
見た目が本物らしいことと、安全であることは別問題です。
ロゴ、会社名、署名、画像が正しく見えても、送信元アドレスやリンク先のドメインが不自然であれば、情報を入力してはいけません。
フィッシングは単なる迷惑メールではありません。
認証情報の窃取を入口にして、口座の不正利用、社内システムへの侵入、顧客情報の漏えい、取引先への二次被害へ発展するサイバー攻撃です。
個人情報窃取から企業被害へ広がる流れ
フィッシングで狙われる情報は、メールアドレスとパスワードだけではありません。
氏名、住所、電話番号、クレジットカード番号、ワンタイムパスワード、社員番号、クラウドストレージの認証情報など、犯罪に使える情報は幅広く対象になります。
企業では、従業員が業務用メールやMicrosoft 365、Google Workspace、オンラインストレージのIDを入力したことをきっかけに、アカウント乗っ取りが起きる場合があります。
攻撃者がメールボックスを閲覧できるようになると、請求書、見積書、契約書、会議予定、取引先とのやり取りまで把握されるおそれがあります。
その情報を利用して請求先の口座変更を装ったり、社内の別担当者へ不正なメールを送ったりすることも可能になります。
一人のアカウント侵害が、組織全体の信用問題につながる点が重要です。
| 狙われる情報 | 想定される被害 | 事業への影響 |
|---|---|---|
| メールアカウント | なりすまし送信、メール閲覧 | 取引先への詐欺、情報漏えい |
| クラウドサービスのID | ファイル持ち出し、設定改ざん | 機密情報流出、業務停止 |
| クレジットカード情報 | 不正決済 | 金銭損失、対応コスト |
| ワンタイムパスワード | 二段階認証の突破 | 口座や管理画面の乗っ取り |
| 取引先情報 | 標的型メールの精度向上 | 連鎖的な被害、信用低下 |
フィッシングと迷惑メールの違い
迷惑メールは、受信者が望まない広告や宣伝を含むメール全般を指します。
一方でフィッシングメールは、受信者をだまして情報を入力させたり、不正送金へ誘導したりする明確な攻撃目的を持つ点が特徴です。
すべての迷惑メールがフィッシングとは限りませんが、フィッシングメールの多くは迷惑メールとして届きます。
広告のように見える内容でも、偽サイトへ誘導するリンクが含まれている可能性があるため、安易なクリックは避けるべきでしょう。
また、添付ファイルを開かせてマルウェアに感染させるメールもあります。
フィッシングは入力フォームだけに注意すればよいわけではなく、リンク、添付ファイル、QRコード、返信先にも警戒が必要です。
判断に迷った場合の基本行動です。
メール内のリンクは押さず、普段利用している公式アプリやブラウザのブックマークからサービスを開き、通知内容を直接確認します。
フィッシングメールで使われる代表的な手口
続いてはフィッシングメールで使われる代表的な手口を確認していきます。
緊急性を利用する偽の通知
フィッシングメールでは、今すぐ対応しなければアカウントが停止される、未払い料金がある、不正利用が検知されたといった緊急性の高い表現がよく使われます。
受信者が冷静に確認する時間を失うほど、攻撃者にとって都合がよくなるためです。
実在するサービス名を使っていても、メールだけで本人確認や支払いを急がせる場合は注意が必要です。
焦らせる文面ほど、一度画面を閉じて別経路で確認する姿勢が有効です。
本当に重要な連絡であれば、公式サイトのお知らせ、契約窓口、管理者への問い合わせなど、メール以外の方法でも確認できることが多いでしょう。
件名だけで信用せず、本文、送信元、リンク先、要求されている操作を分けて確認する習慣が役立ちます。
本物に似せた偽サイトと偽ログイン画面
偽サイトは、公式サイトの色使い、ロゴ、メニュー、ログイン画面を模倣して作られます。
スマートフォンではURL全体を確認しにくいため、画面の見た目だけで本物と判断してしまう危険があります。
たとえば企業名が含まれていても、正規ドメインの後ろに別の文字列が続くURLや、つづりが一文字だけ異なるドメインは警戒対象です。
HTTPSの鍵マークが表示されていても、通信が暗号化されていることを示すだけで、サイト運営者が正規企業である保証にはなりません。
入力欄があるからといって、パスワードを入力してよいとは限りません。
ログイン画面へ移動した際は、アドレスバーのドメイン、保存済みブックマークのURL、公式アプリの通知内容を照合することが大切です。
添付ファイルとQRコードを悪用する誘導
近年は、メール本文のリンクだけでなく、請求書や注文書に見せかけた添付ファイル、スマートフォンで読み取らせるQRコードを使う手口も見られます。
添付されたExcelファイルやPDFファイルが、マルウェアのダウンロードや不正サイトへの誘導につながる場合があります。
QRコードは、読み取るまでリンク先が分かりにくく、メールセキュリティ製品の確認をすり抜けることもあります。
取引先名が記載されていても、突然届いたファイルは開かず、既知の電話番号や正規の連絡手段で確認してください。
送信者の表示名が知っている担当者名であっても、実際のメールアドレスが異なるケースがあります。
表示名ではなく、送信元の完全なアドレスを確認することが基本です。
| 手口 | よくある文面 | 確認したいポイント |
|---|---|---|
| アカウント停止型 | 利用制限を解除してください | 公式サイト内の通知を確認する |
| 不正利用型 | 身に覚えのない決済があります | 公式アプリや明細から確認する |
| 請求書型 | 添付の請求書をご確認ください | 取引実績と送信元を照合する |
| 配送通知型 | お荷物をお届けできませんでした | 配送会社の公式追跡ページを使う |
| QRコード型 | スマートフォンで本人確認してください | 読み取り後のURLを確認する |
スピアフィッシングとの違いと標的型攻撃
続いてはスピアフィッシングとの違いと、標的型攻撃との関係を確認していきます。
不特定多数を狙うフィッシング
一般的なフィッシングは、不特定多数の人へ同じようなメールやSMSを送信する方法です。
大手銀行、通販サイト、通信会社、宅配事業者など、多くの人が利用しているサービス名を悪用する傾向があります。
攻撃者は大量送信によって、一定数の受信者がリンクを開き、情報を入力することを期待します。
本文には個人名や勤務先の詳細が含まれないことも多く、宛名が不自然であったり、文章が機械翻訳のようだったりする場合もあります。
ただし、最近は自然な日本語や正規のロゴを使うメールもあり、文章の違和感だけに頼る対策は十分ではありません。
不特定多数向けでも、正規サービスを装う精度は高まっています。
特定の相手を狙うスピアフィッシング
スピアフィッシングは、特定の個人、部署、企業、取引先を狙って内容を作り込むフィッシングです。
槍を意味するspearのように、狙いを絞って攻撃することからこの名称が使われます。
攻撃者は、企業サイト、SNS、過去の情報漏えい、公開資料などから、役職、部署、業務内容、取引先、イベント予定を調べることがあります。
そのため、実際の案件名や担当者名が書かれたメールが届き、通常の業務連絡に見えることがあります。
経理部門に請求書を送る、採用担当者に履歴書を送る、情報システム部門にセキュリティ通知を送るなど、職務に合わせた偽装も典型例です。
スピアフィッシングは、個人の注意力だけでは防ぎ切れない場合があります。
重要な依頼は、メール本文だけで完結させず、電話、チャット、承認ワークフローなど別の経路で事実確認する仕組みが必要です。
ビジネスメール詐欺との関係
ビジネスメール詐欺は、経営者、上司、取引先、弁護士などになりすまし、送金や口座変更、機密情報の送付を求める詐欺です。
英語ではBECと呼ばれることがあり、スピアフィッシングで得た情報が悪用されることもあります。
攻撃者は、実際のメールのやり取りを盗み見たうえで、取引先の請求書に見せかけたメールを送る場合があります。
いつもの担当者名、いつもの案件名、普段に近い文体が使われるため、請求書だけを見て判断すると危険です。
振込先口座の変更は、メール以外の既知の連絡先で必ず確認する運用が重要です。
確認先の電話番号もメールに記載された番号ではなく、契約書、公式サイト、社内の登録情報にある番号を使うようにします。
| 種類 | 主な対象 | 特徴 | 主な目的 |
|---|---|---|---|
| 一般的なフィッシング | 不特定多数 | 大量送信される | 認証情報やカード情報の窃取 |
| スピアフィッシング | 特定の個人や組織 | 業務内容に合わせて偽装される | 社内侵入や機密情報の取得 |
| ビジネスメール詐欺 | 経理や経営層 | 送金依頼や口座変更を装う | 不正送金 |
| ホエーリング | 役員や意思決定者 | 高い権限を持つ人物を狙う | 大型送金や重要情報の取得 |
フィッシングメールを見分ける確認項目
続いてはフィッシングメールを見分ける確認項目を確認していきます。
送信元アドレスとドメインの確認
メールを受け取ったときは、最初に送信元アドレスを確認します。
表示名が有名企業や取引先の担当者名でも、メールアドレスのドメインが正規のものと異なることがあります。
会社名に似た英単語が含まれる、文字の順番が入れ替わっている、見慣れない国別ドメインが付いているといった場合は警戒しましょう。
ただし、正規アカウントが乗っ取られている場合もあるため、アドレスが正しく見えても内容まで無条件に信用するのは危険です。
普段と異なる依頼、急な支払い、秘密保持を強く求める文面は、送信元以外の情報も含めて検証する必要があります。
送信元の確認は入口であり、最終判断ではありません。
リンク先と入力要求の確認
メール内のリンクは、文字列ではなく実際のリンク先を確認することが大切です。
パソコンではマウスを重ねた際に表示されるURLを確認できる場合があります。
スマートフォンでは長押しなどでリンク先を確認できることがありますが、操作に不安がある場合はリンクを開かない方法が安全です。
メールからログインを求められた場合は、ブラウザで公式サイトを検索するよりも、登録済みブックマークや公式アプリからアクセスするほうが安心です。
検索結果の広告枠に偽サイトが表示される可能性もあるため、検索後もドメインの確認を忘れてはいけません。
パスワード、暗証番号、ワンタイムパスワードを同時に求められる画面には、特に慎重になる必要があります。
確認の目安です。
正規サービスがメールで案内する場合でも、メール本文から直接認証情報を入力させるとは限りません。
不安を感じたら、公式窓口から利用状況を確認する行動を優先してください。
文面と業務手順の不自然さの確認
日本語が不自然、宛名がない、会社の署名が不完全といった違和感は、フィッシングを見抜く手がかりになります。
一方で、近年は自然な日本語で作成された詐欺メールも多いため、文章の品質だけで見分ける方法には限界があります。
重要なのは、その依頼が通常の業務手順に沿っているかどうかです。
たとえば、初めての相手から急な振込を依頼された、通常と異なるファイル共有サービスを使うよう求められた、上司が承認を省くよう指示したといった場合は確認が必要です。
内容の不自然さは、技術的な異常より早く気付けることがあります。
一人で抱え込まず、上司、情報システム部門、セキュリティ担当者、取引先の既知の窓口へ相談することが被害防止につながります。
企業と個人で行うフィッシング対策
続いては企業と個人で行うフィッシング対策を確認していきます。
多要素認証とパスワード管理
フィッシング対策では、パスワードが盗まれることを前提に、多要素認証を導入する考え方が重要です。
多要素認証とは、パスワードに加えて、認証アプリ、セキュリティキー、生体認証など複数の要素を使って本人確認する仕組みです。
ただし、偽サイト上でワンタイムパスワードまで入力させる中間者型の攻撃もあるため、多要素認証だけで万全とはいえません。
可能であれば、フィッシング耐性の高いセキュリティキーやパスキーの利用を検討するとよいでしょう。
パスワードはサービスごとに異なるものを設定し、パスワード管理ツールを活用して安全に管理します。
使い回しをなくすだけでも、被害の横展開を大きく抑えられます。
認証情報を入力してしまった場合は、すぐにパスワードを変更します。
同じパスワードを使っているサービスがあれば、そちらも変更し、多要素認証の設定、ログイン履歴、不審な転送設定を確認してください。
メールセキュリティと端末の整備
企業では、迷惑メールフィルタ、なりすまし対策、添付ファイルの検査、URLの安全性確認などを組み合わせることが有効です。
送信ドメイン認証の設定を適切に行い、自社ドメインを使ったなりすましメールを減らす取り組みも重要になります。
端末のOS、ブラウザ、メールソフト、セキュリティソフトを最新の状態に保つことも、攻撃の成功率を下げる基本策です。
管理者権限を必要最小限にし、従業員が自由にソフトウェアを実行できないようにする設定も被害拡大の防止に役立ちます。
万が一マルウェアに感染した場合でも、端末隔離、ログ確認、復旧手順を速やかに進められる体制を整えておくと安心です。
教育と確認フローの定着
セキュリティ教育では、怪しいメールを見せるだけでなく、受信したときに誰へ連絡するか、どの画面で報告するかまで明確にする必要があります。
報告した人が責められる雰囲気では、従業員がミスを隠し、初動が遅れる可能性があります。
訓練メールを用いて、リンクを開いた場合の画面、報告方法、管理部門の対応を確認することも有効です。
経理や購買など送金に関わる部門では、振込先変更や高額送金に対して二者承認を設けるとよいでしょう。
電話による折り返し確認では、メールに書かれた連絡先を使わず、社内で登録された連絡先を使う運用が重要です。
技術対策と確認フローを組み合わせることで、人的ミスが被害に直結しにくくなります。
社内で決めておきたい確認手順です。
送金先の変更依頼が届いた場合は、担当者だけで処理せず、別担当者の確認と既知の電話番号への連絡を必須にします。
フィッシング被害を受けた場合の初動対応
続いてはフィッシング被害を受けた場合の初動対応を確認していきます。
リンクを開いた場合の対応
リンクを開いただけで、必ず情報が盗まれたり感染したりするとは限りません。
ただし、偽サイトで何らかの情報を入力した、ファイルをダウンロードした、ソフトウェアのインストールを求められた場合は、早急な対応が必要です。
まずはブラウザを閉じ、同じ端末で不審な操作を続けないようにします。
業務用端末の場合は、情報システム部門やセキュリティ担当者へ、メールを受信した時刻、クリックした時刻、入力した情報、ダウンロードの有無を報告してください。
報告時には、メールを削除する前に、件名、送信元、本文、リンク先が分かる情報を残しておくと調査に役立ちます。
認証情報を入力した場合の対応
パスワードやワンタイムパスワードを入力してしまった場合は、可能な限り早く正規サイトからパスワードを変更します。
偽サイトのリンクではなく、公式アプリ、保存済みブックマーク、社内ポータルなど安全な経路から操作してください。
パスワードを使い回している場合は、優先度の高いサービスから順番に変更します。
メールアカウントは、他サービスのパスワードリセットに使われることが多いため、特に優先して保護する必要があります。
ログイン履歴、不審な端末、メール転送ルール、登録済みの電話番号や回復用メールアドレスも確認しましょう。
身に覚えのない設定変更があれば、組織の管理者やサービス提供元へ連絡することが大切です。
初動対応の優先順位です。
正規サイトでのパスワード変更、多要素認証の確認、社内担当者への報告、端末の点検、取引先への影響確認の順で進めると、被害拡大を抑えやすくなります。
不正送金や情報漏えいが疑われる場合の対応
不正送金が疑われる場合は、利用している金融機関へ速やかに連絡し、取引の停止や組戻しが可能か確認します。
時間が経過すると資金の追跡や回収が難しくなるため、事実確認と並行して連絡を進めることが重要です。
顧客情報、取引先情報、社内の機密情報が漏えいした可能性がある場合は、関係部門と連携して影響範囲を調査します。
メールアカウントが乗っ取られていると、取引先へなりすましメールが送られるおそれがあります。
必要に応じて、取引先へ注意喚起を行い、不審な依頼への対応を控えるよう連絡することも検討します。
被害の有無を一人で判断せず、早期に専門担当者へ報告することが最善の対策になります。
フィッシング対策のまとめ
フィッシングは、本物の企業や知人を装い、パスワード、カード情報、個人情報、業務上の機密情報を盗み取ろうとするサイバー攻撃です。
不特定多数に送られるフィッシングメールだけでなく、特定の社員や取引先を詳しく調べて狙うスピアフィッシング、送金を狙うビジネスメール詐欺にも注意が必要です。
メールの表示名やロゴだけを信用せず、送信元アドレス、リンク先、依頼内容、通常の業務手順との違いを確認しましょう。
不安をあおる通知を受けたときほど、メール内のリンクを使わず、公式アプリや登録済みのURLから確認する行動が効果的です。
企業では、多要素認証、メールセキュリティ、端末管理、送金時の二者承認、報告しやすい社内体制を組み合わせることが求められます。
万が一情報を入力してしまった場合でも、迅速なパスワード変更、社内報告、ログ確認、金融機関や取引先への連絡によって、被害を小さくできる可能性があります。
フィッシング対策の基本は、急がない、直接確認する、すぐ報告するという三つの行動です。