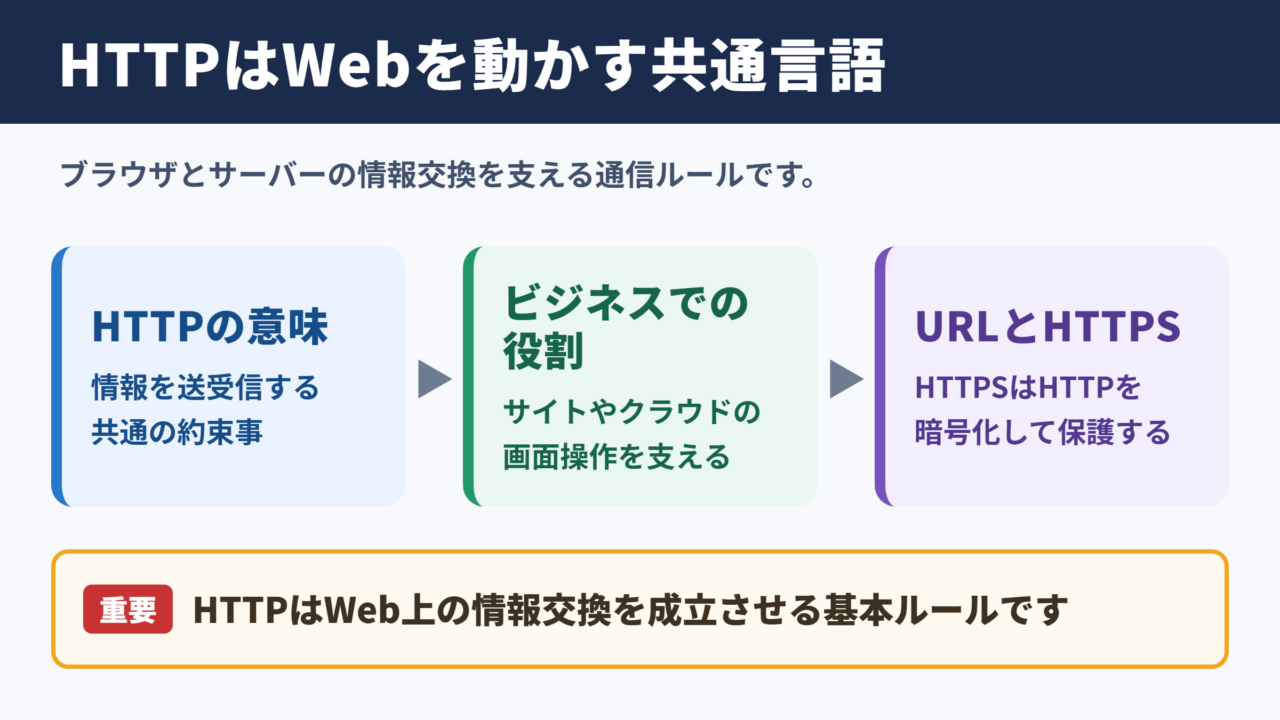
Webサイトの閲覧、オンライン注文、問い合わせフォームの送信など、日常のビジネスで使う多くのサービスはHTTPという仕組みで動いています。
聞いたことはあっても、HTTPが何を担い、HTTPSとはどこが違うのかを説明する機会は少ないかもしれません。
本記事では、通信プロトコルとしてのHTTPの意味から、Web通信におけるデータ転送の流れ、セキュリティ対策までをわかりやすく整理します。
HTTPの意味とビジネスでの役割
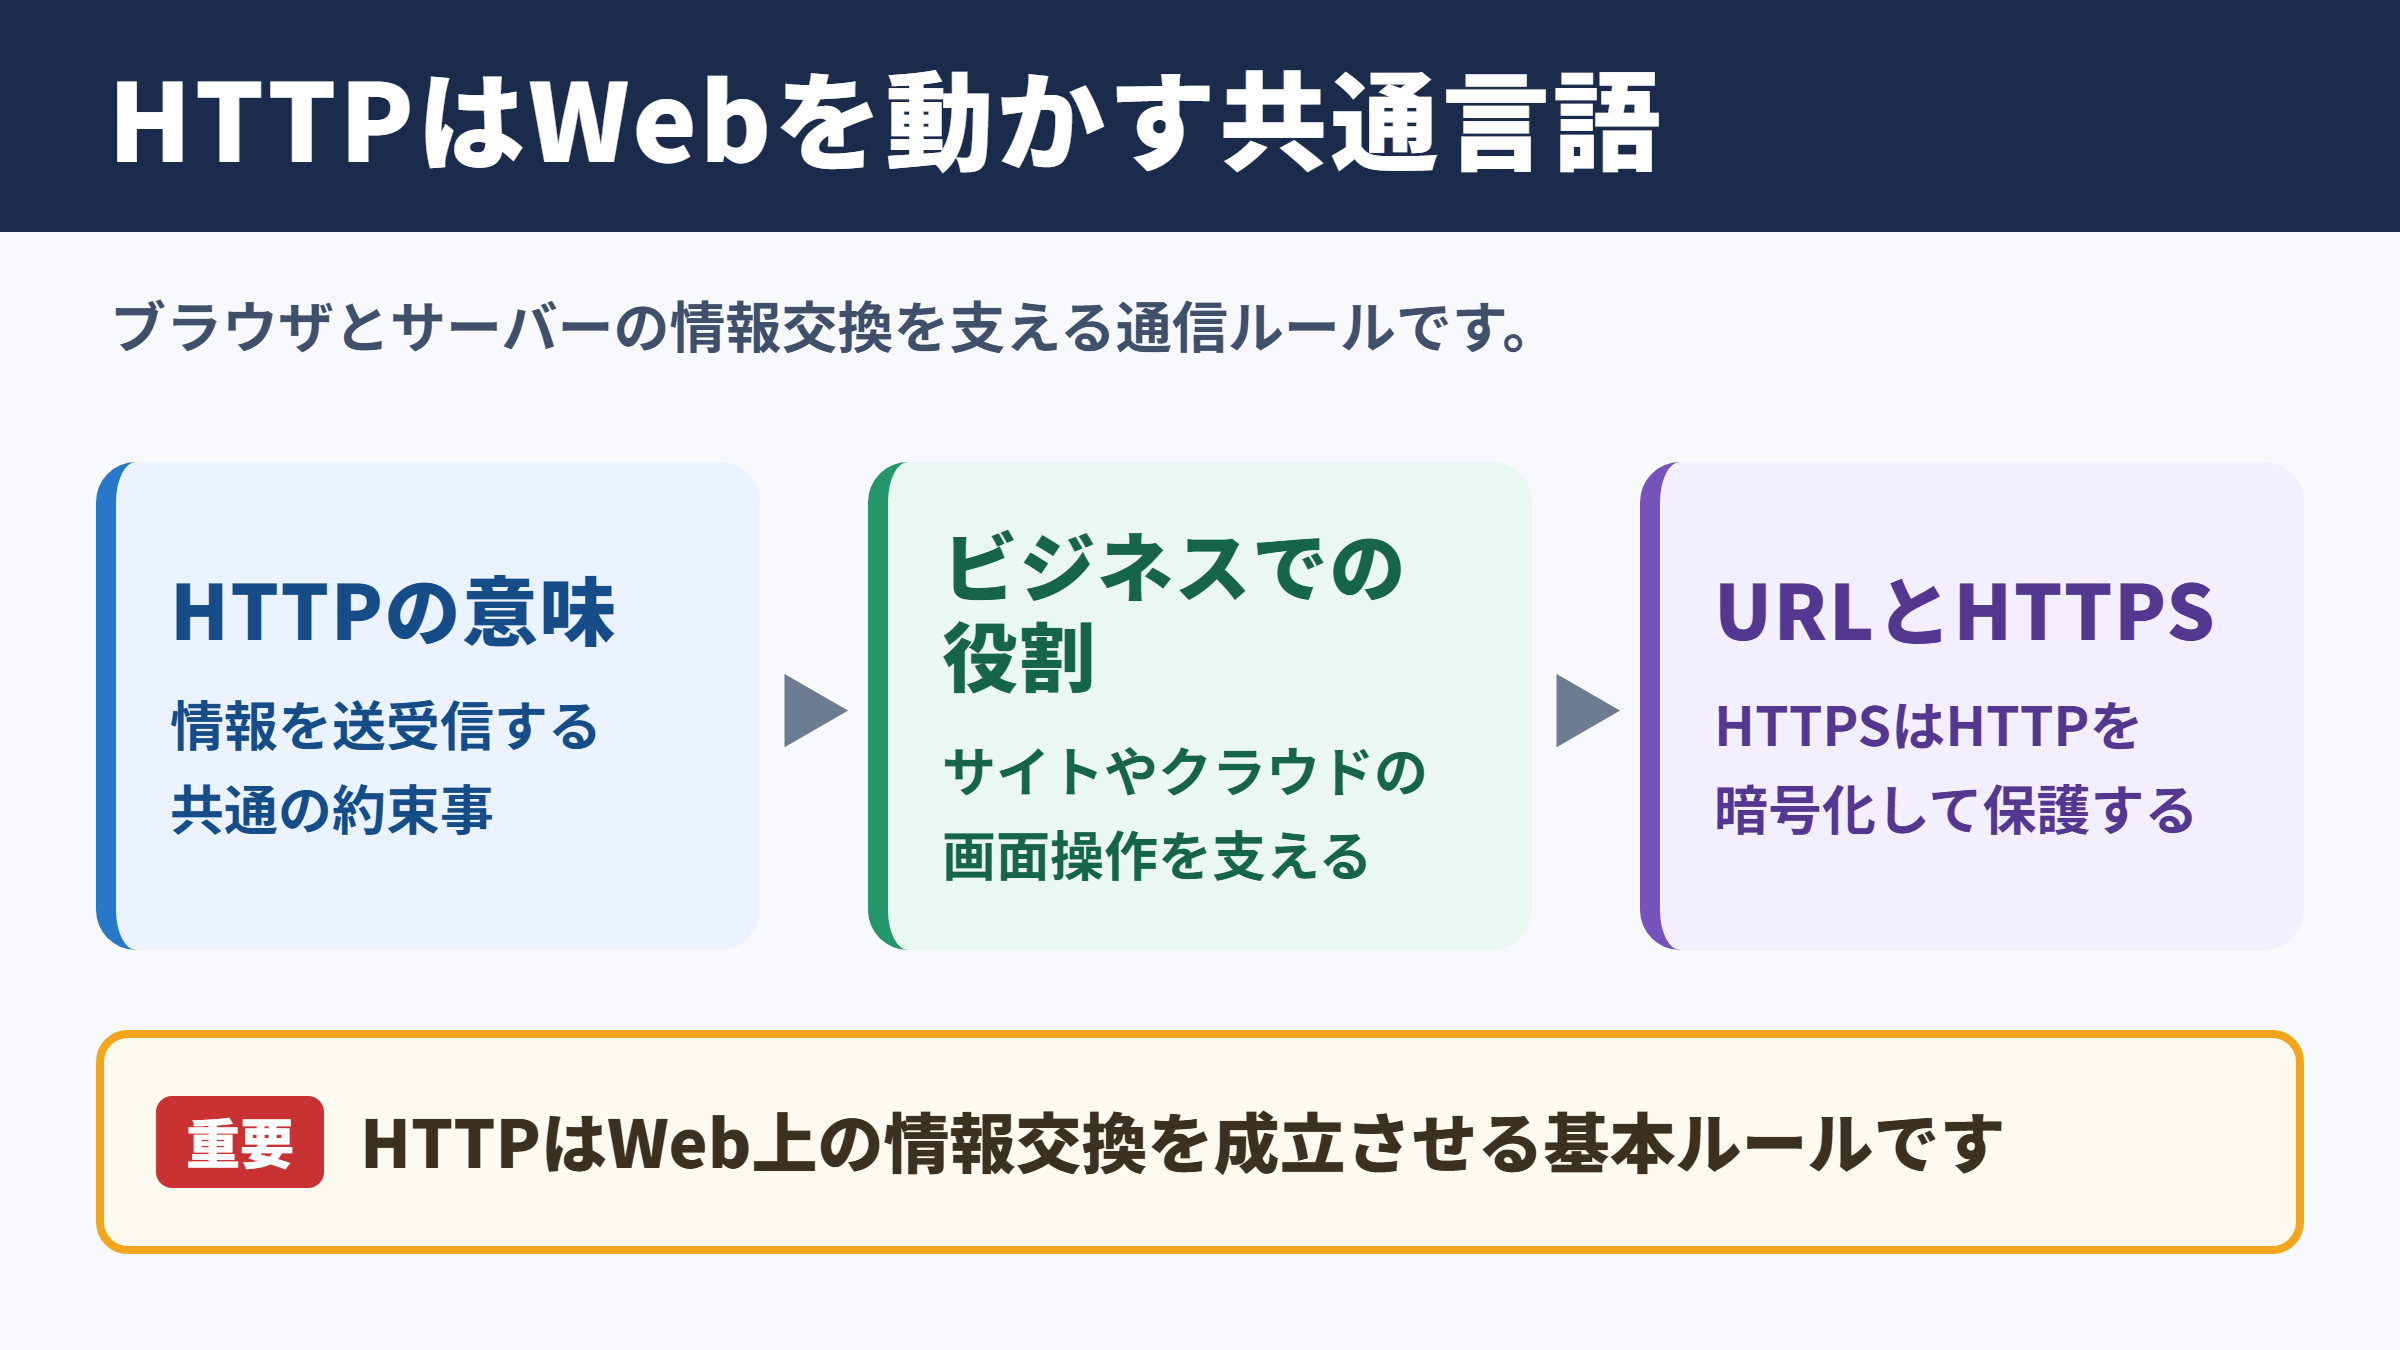
それではまずHTTPの意味と、ビジネスで果たす役割について解説していきます。
HTTPという通信プロトコル
HTTPはHypertext Transfer Protocolの略で、WebブラウザとWebサーバーが情報をやり取りする際の約束事です。
日本語では、ハイパーテキスト転送プロトコルと呼ばれます。
プロトコルとは、機器やソフトウェア同士が正しく通信するための共通ルールです。
ブラウザがページを表示したいとき、どの情報を求めているのか、サーバーは成功したのかエラーなのかを、双方が理解できる形式で伝えなければなりません。
このやり取りの基本的な規則を定めるのがHTTPです。
HTTPはWeb上の情報交換を成立させる共通言語と考えると、役割をつかみやすくなります。
Webページは文章だけではありません。
画像、動画、CSS、JavaScript、PDF、商品データ、APIの応答なども、HTTPを通じて取得されることがあります。
企業サイトの表示からクラウドサービスの画面操作まで、HTTPが関わる場面は広範囲です。
URLとHTTPの関係
ブラウザのアドレス欄に表示されるURLの先頭には、httpsやhttpが付いています。
この部分はスキームと呼ばれ、ブラウザがどの通信方式を使って接続するかを示します。
現在の一般的なWebサイトでは、暗号化されたHTTPSが主流です。
ただしHTTPSも、HTTPという通信の仕組みを暗号化して保護したものです。
URLには接続方法のほか、ドメイン名、ページまでの経路、必要に応じて検索条件などの情報が含まれます。
URLの構成例
https は暗号化された通信方式です。
example.com は接続先を示すドメイン名です。
service はWebサーバー内の情報の場所を示すパスです。
利用者はURLを入力したりリンクをクリックしたりするだけですが、ブラウザはURLを手がかりに接続先を探し、HTTPリクエストを送ります。
サーバーは内容を確認し、画面表示に必要なデータをHTTPレスポンスとして返します。
業務システムを支えるHTTP
HTTPは、公開Webサイトだけに使われる仕組みではありません。
社内の勤怠管理、営業支援システム、受発注画面、予約システム、顧客向けマイページなどにも活用されています。
近年は、異なるクラウドサービスをAPIで連携するケースも増えました。
このときも、HTTPを土台としてデータを送受信する設計が多く見られます。
たとえばECサイトで注文が確定すると、注文情報が在庫管理、決済、配送、顧客管理の各システムへ連携されることがあります。
画面に見えない部分でも、HTTPによるデータ転送が業務の流れを支えているわけです。
HTTPを理解することは、Web担当者だけの知識ではありません。
サイト運用、システム導入、外部サービス連携、情報セキュリティの判断に関わる基礎知識になります。
Web通信におけるリクエストとレスポンスの仕組み
続いてはWeb通信で行われるリクエストとレスポンスの仕組みを確認していきます。
ブラウザから送るリクエスト
HTTP通信は、基本的にクライアントから始まります。
クライアントとは、Webブラウザやスマートフォンアプリなど、サービスを利用する側のプログラムです。
ユーザーがリンクを選択すると、ブラウザはサーバーに対して必要な情報を要求します。
この要求がHTTPリクエストです。
リクエストには、取得したいページやデータの場所、利用する通信方法、ブラウザの情報、ログイン状態に関する情報などが含まれます。
情報の取得ではGET、フォーム送信や新規登録ではPOSTがよく使われます。
GETは主に取得、POSTは主にデータ送信に使われるという違いを押さえておくと、通信ログや仕様書を読む際に役立ちます。
| 主なメソッド | 用途 | 利用例 |
|---|---|---|
| GET | 情報を取得する | 商品詳細ページの表示 |
| POST | データを送信して処理を依頼する | 問い合わせ内容の送信 |
| PUT | 既存データを更新する | 登録情報の更新 |
| DELETE | データの削除を依頼する | 不要なデータの削除 |
実際の設計では、メソッドだけで安全性が決まるわけではありません。
認証、権限確認、入力内容の検証などを組み合わせて、適切な処理を実現します。
サーバーから返るレスポンス
サーバーはリクエストを受け取ると、内容を確認して処理を行い、その結果をHTTPレスポンスとして返します。
WebページならHTML、見た目を整える情報ならCSS、画像なら画像ファイル、システム連携ならJSON形式のデータが返されることがあります。
レスポンスには、処理の結果を示すステータスコードも含まれます。
代表的なのが200、404、500などの数字です。
| ステータスコード | 意味 | 確認の目安 |
|---|---|---|
| 200 | 正常に処理された状態 | ページやデータを問題なく取得できています |
| 301 | ページが恒久的に移動した状態 | URL変更時の転送設定で使われます |
| 302 | 一時的に別の場所へ移動する状態 | キャンペーンや一時的な切り替えで使われます |
| 403 | アクセスが許可されていない状態 | 権限やアクセス制御を確認します |
| 404 | 対象のページやデータが見つからない状態 | URL、リンク、公開状態を確認します |
| 500 | サーバー側で問題が起きた状態 | アプリケーションやサーバーログを確認します |
404は利用者が探しているページがないことを示し、500はサーバー内部の処理で問題が起きた可能性を示します。
数字の意味を把握しておくと、Webサイトのトラブル時に状況を切り分けやすくなるでしょう。
画面表示までの通信の流れ
Webページを一度開くだけでも、複数のHTTP通信が発生します。
最初にHTMLを取得し、そのHTML内で参照されている画像、CSS、JavaScript、フォントなどを追加で読み込みます。
表示する素材が多いほど、通信の回数やデータ量も増えやすくなります。
Webページ表示の基本的な流れ
ユーザーがURLを開きます。
ブラウザがWebサーバーへリクエストを送ります。
サーバーがHTMLやデータをレスポンスとして返します。
ブラウザが追加素材を取得し、画面を組み立てます。
ページ表示が遅い場合、サーバーの応答、画像の容量、外部サービスへの接続、利用者の回線状況など、原因は一つとは限りません。
HTTP通信の流れを知れば、どの段階に時間がかかっているかを考える土台になります。
HTTPとHTTPSの違い
続いてはHTTPとHTTPSの違いを確認していきます。
暗号化の有無
HTTPとHTTPSの最も重要な違いは、通信内容が暗号化されるかどうかです。
HTTPでは、通信経路上で送受信する内容を保護する仕組みが基本的にありません。
一方のHTTPSでは、TLSという技術を利用して、ブラウザとサーバーの間の通信を暗号化します。
そのため、第三者が通信をのぞき見しようとしても、内容を簡単には読み取れません。
ログインID、パスワード、住所、カード情報などを扱うページではHTTPSが不可欠です。
現在は個人情報を入力しない単純な情報サイトでも、HTTPSの利用が一般的になっています。
HTTPSは単にURLの先頭に鍵の印を付ける技術ではありません。
通信内容の盗み見、改ざん、なりすましのリスクを減らすための重要な基盤です。
認証と信頼性
HTTPSでは、サーバー証明書を使って接続先を確認します。
証明書は、そのドメインを管理する組織が正当な接続先であることを示す役割を持ちます。
利用者のブラウザは証明書を検証し、問題がなければ安全な通信を開始します。
証明書の期限切れや設定不備があると、ブラウザに警告が表示されることがあります。
この警告を放置すると、利用者が不安を感じ、問い合わせや離脱につながるおそれがあります。
Web担当者は、証明書の有効期限、更新手順、対象ドメインを継続的に管理することが大切です。
SEOと利用者体験への影響
HTTPSはセキュリティだけでなく、Webサイトの信頼感にも影響します。
ブラウザが保護されていない通信として警告を出すと、閲覧者はフォーム送信や購入をためらうかもしれません。
検索エンジンにおいても、HTTPSはWebサイト運用の基本的な要素として扱われています。
ただし、HTTPSに切り替えるだけで検索順位が大きく上がるとは限りません。
コンテンツの品質、サイト構造、表示速度、利用者に役立つ情報といった要素も重要です。
HTTPからHTTPSへ移行する際は、URLの転送設定、内部リンク、画像や外部ファイルの参照先、計測ツールの設定を確認します。
HTTPS化はセキュリティ施策であると同時に、サイト全体の運用品質を見直す機会にもなります。
データ転送とHTTPの技術要素
続いてはデータ転送を支えるHTTPの技術要素を確認していきます。
ヘッダーと本文の情報
HTTPリクエストとHTTPレスポンスは、主にヘッダーと本文で構成されます。
ヘッダーには、通信の条件やデータの種類、キャッシュの扱い、認証に関する情報などが入ります。
本文には、フォームから送信された入力内容や、サーバーが返すHTML、JSONなどの実際のデータが入ります。
たとえばレスポンスのヘッダーで、データがHTMLなのか画像なのかPDFなのかをブラウザへ知らせます。
ブラウザはその情報を参考にして、受け取ったデータを適切に表示または保存します。
データ形式の例
text/html はWebページのHTMLを表します。
application/json はシステム連携で使われるJSONデータを表します。
image/png はPNG形式の画像を表します。
開発者や運用担当者は、ブラウザの開発者ツールを使って通信内容を確認できます。
画面で見えるエラーだけでは判断しにくいとき、リクエスト先、ステータスコード、応答時間を調べると原因の手がかりが得られます。
Cookieとログイン状態
HTTPは基本的に、1回ごとの通信を独立したものとして扱います。
そのままでは、サーバーは前回アクセスした利用者と今回アクセスした利用者が同じ人物かを判断しにくくなります。
そこで使われる代表的な仕組みがCookieです。
Cookieは、ブラウザに保存される小さな情報で、ログイン状態やサイト設定、アクセス解析などに利用されます。
利用者がログイン後に別のページへ移動しても、適切に認証情報を扱うことでログイン状態を維持できます。
ただしCookieには利用者情報に関わるものもあるため、保存期間や利用目的を明確にし、適切な同意管理を行う必要があります。
Cookieは便利な仕組みですが、設定ミスがあるとセキュリティやプライバシーの課題につながります。
キャッシュと表示速度
キャッシュとは、以前取得したデータをブラウザや中継サーバーに一時保存し、次回の利用時に再利用する仕組みです。
ロゴ画像や共通のCSSなど、頻繁に変わらないファイルを毎回ダウンロードしなくて済むため、ページ表示を速くできます。
サーバーへの負荷や通信量を抑えられる点も利点です。
一方で、更新した画像やCSSがすぐに反映されない場合、キャッシュ設定が関係していることがあります。
更新頻度に応じて保存期間を設定し、必要に応じてファイル名や参照URLを変更する運用も行われます。
表示速度の改善では、キャッシュのほか、画像の最適化、不要なスクリプトの削減、サーバー性能の見直しも重要です。
HTTP通信に関わるセキュリティ対策
続いてはHTTP通信に関わるセキュリティ対策を確認していきます。
HTTPSの常時利用
Webサイトでは、特定のフォーム画面だけではなく、原則としてサイト全体をHTTPSで提供する常時SSL化が基本です。
一部だけHTTPが残っていると、保護されていない通信が混在する可能性があります。
HTTPSページ内でHTTPの画像やスクリプトを読み込む状態は、混在コンテンツと呼ばれます。
ブラウザによっては、混在コンテンツを警告または遮断するため、画面崩れや機能不全の原因にもなります。
すべての内部リンク、画像、CSS、JavaScript、外部連携先をHTTPSで統一することが大切です。
入力内容と認証情報の保護
HTTPSを導入しても、Webアプリケーション自体に脆弱性があれば安全とは言い切れません。
問い合わせフォームや会員登録画面では、利用者が入力した内容をサーバー側でも検証する必要があります。
不正な文字列や想定外のデータをそのまま処理すると、情報漏えい、不正操作、画面改ざんなどにつながる場合があります。
パスワードは平文で保存せず、適切な方法で安全に管理します。
ログイン機能では、推測されやすいパスワードへの対策、多要素認証、連続試行の制限、不要な権限の見直しも有効です。
安全なWeb通信は、HTTPSの導入だけで完成しません。
入力値の検証、認証管理、権限設定、ソフトウェア更新、監視体制を組み合わせることが重要です。
更新と監視の運用
Webサーバー、CMS、プラグイン、利用しているライブラリには、脆弱性が見つかることがあります。
更新情報を確認し、影響を評価したうえで、必要なアップデートを計画的に適用する姿勢が求められます。
障害や攻撃の兆候を早期に把握するため、アクセスログやエラーログを確認できる環境も必要です。
急激なアクセス増加、同じURLへの大量アクセス、ログイン失敗の繰り返しなどは、通常と異なる状況の兆候かもしれません。
バックアップを定期的に取得し、復元できるかを確認しておくことも欠かせません。
万が一トラブルが起きた場合に、誰が判断し、どのように利用者へ案内し、どのデータを復旧するのかを整理しておくと対応が円滑になります。
HTTPを業務で理解するための確認ポイント
続いてはHTTPを業務で理解するための確認ポイントを確認していきます。
Webサイト運用で見るべき項目
Web担当者が日常的に確認したいのは、サイトがHTTPSで正しく表示されているか、リンク切れがないか、重要ページでエラーが出ていないかという点です。
特にキャンペーンページ、問い合わせフォーム、購入画面、会員ログイン画面は、定期的に実際の操作で確認するとよいでしょう。
更新後に表示が崩れた場合は、ブラウザの開発者ツールやサーバーログでHTTPステータスコードを確認します。
404が増えていれば削除済みページへのリンクを見直し、500が出ていればサーバーやプログラム側の調査が必要になります。
利用者の画面で何が起きているかを、HTTP通信の結果から読み解く視点が運用品質を高めます。
外部ベンダーとの会話で役立つ知識
制作会社やシステム会社と打ち合わせをすると、API、エンドポイント、リクエスト、レスポンス、認証トークンといった言葉が出ることがあります。
すべての技術詳細を理解する必要はありません。
ただし、どのデータをどのシステムに送るのか、失敗した場合はどう確認するのか、HTTPSで保護されるのかを確認できると、発注や検収の精度が上がります。
連携仕様書では、送信する項目、データ形式、処理のタイミング、エラー時の対応、アクセス権限を確認しましょう。
個人情報を扱う連携では、データの保管場所や委託先の管理体制も重要な確認事項です。
トラブル時の切り分け手順
ページが開かないときは、いきなりサーバー障害と決めつけないことが大切です。
特定の利用者だけに起きているのか、全員に起きているのか、特定のページだけか、時間帯に偏りがあるかを確認します。
ブラウザを変える、キャッシュを削除する、別の回線で確認するなど、影響範囲を把握する行動も役立ちます。
一次確認の例
URLが正しいかを確認します。
HTTPSの警告が表示されていないかを確認します。
画面に表示されたステータスコードやエラー文を記録します。
発生時刻、操作内容、再現条件を整理して担当者へ共有します。
情報を整理して共有すれば、制作会社や社内システム担当者も原因を調べやすくなります。
HTTPの基本を知ることで、専門家へ相談する際の説明も具体的になるでしょう。
HTTPとHTTPSの理解を深めるまとめ
HTTPは、ブラウザやアプリケーションとWebサーバーの間で情報を送受信するための通信プロトコルです。
Webページの閲覧だけでなく、フォーム送信、商品注文、クラウドサービス、API連携など、ビジネスの幅広い場面で利用されています。
通信はリクエストとレスポンスによって進み、ステータスコードから処理結果や不具合の手がかりを確認できます。
HTTPSはHTTP通信を暗号化し、盗聴、改ざん、なりすましのリスクを抑えるための重要な仕組みです。
現代のWeb運用では、HTTPSの常時利用と継続的なセキュリティ管理が基本といえるでしょう。
さらに、入力値の検証、認証情報の保護、ソフトウェア更新、ログ監視、バックアップまで含めて対策を考えることが欠かせません。
HTTPの意味とWeb通信の流れを理解し、より安全で使いやすいWebサイトや業務システムの運用につなげていきましょう。