Webアプリケーションへのログイン機能を安全に整備したい場面では、認証処理を個別に実装するよりも、信頼できるIDプロバイダーと連携する方法が有効です。
Apache HTTP ServerでOpenID Connect認証を実現する代表的なモジュールがmod_auth_openidcです。
GoogleやMicrosoft Entra ID、Keycloak、Oktaなどの認証基盤と接続し、Apache配下のWebサイトや業務システムにシングルサインオンを導入できます。
一方で、OAuth 2.0との関係、リダイレクトURI、セッション管理、公開鍵の検証など、初めて設定する際に戸惑いやすい要素も少なくありません。
この記事では、mod_auth_openidcの役割と認証の流れ、設定時の注意点を、運用の視点も交えてわかりやすく解説します。
mod_auth_openidcの意味と役割
それではまず、mod_auth_openidcの意味と役割について解説していきます。
ApacheでOpenID Connect認証を扱うモジュール
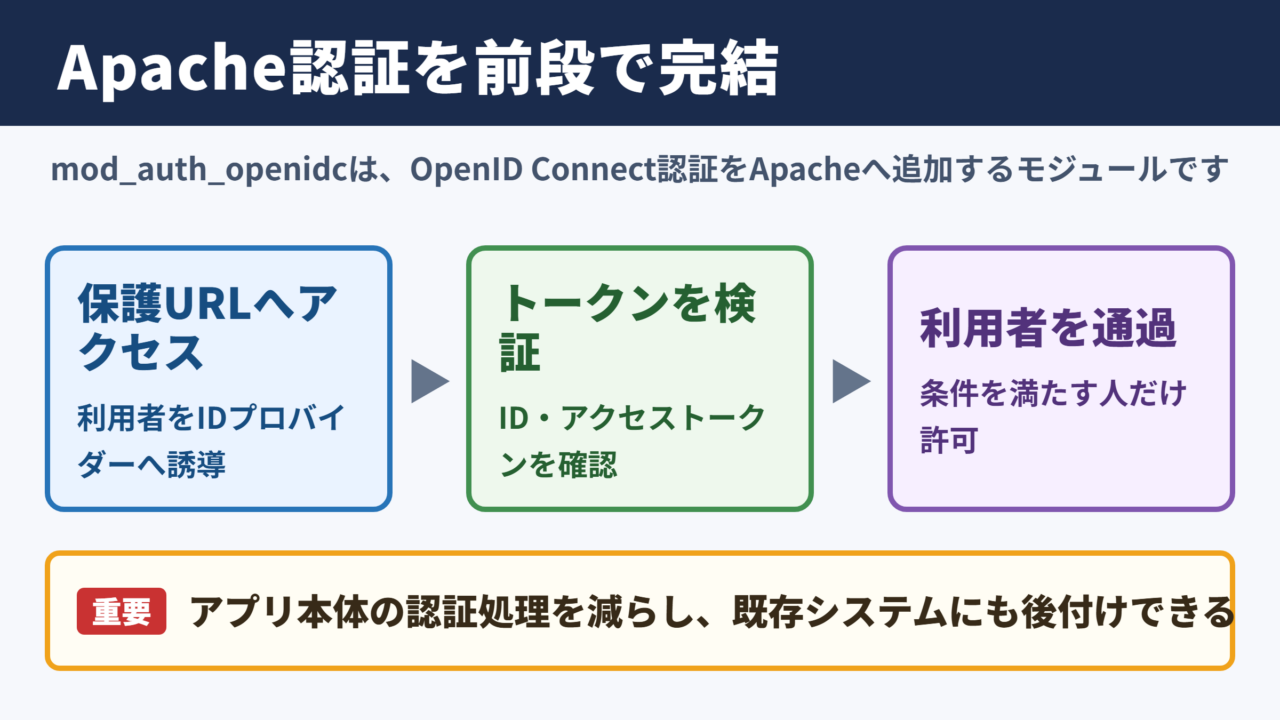
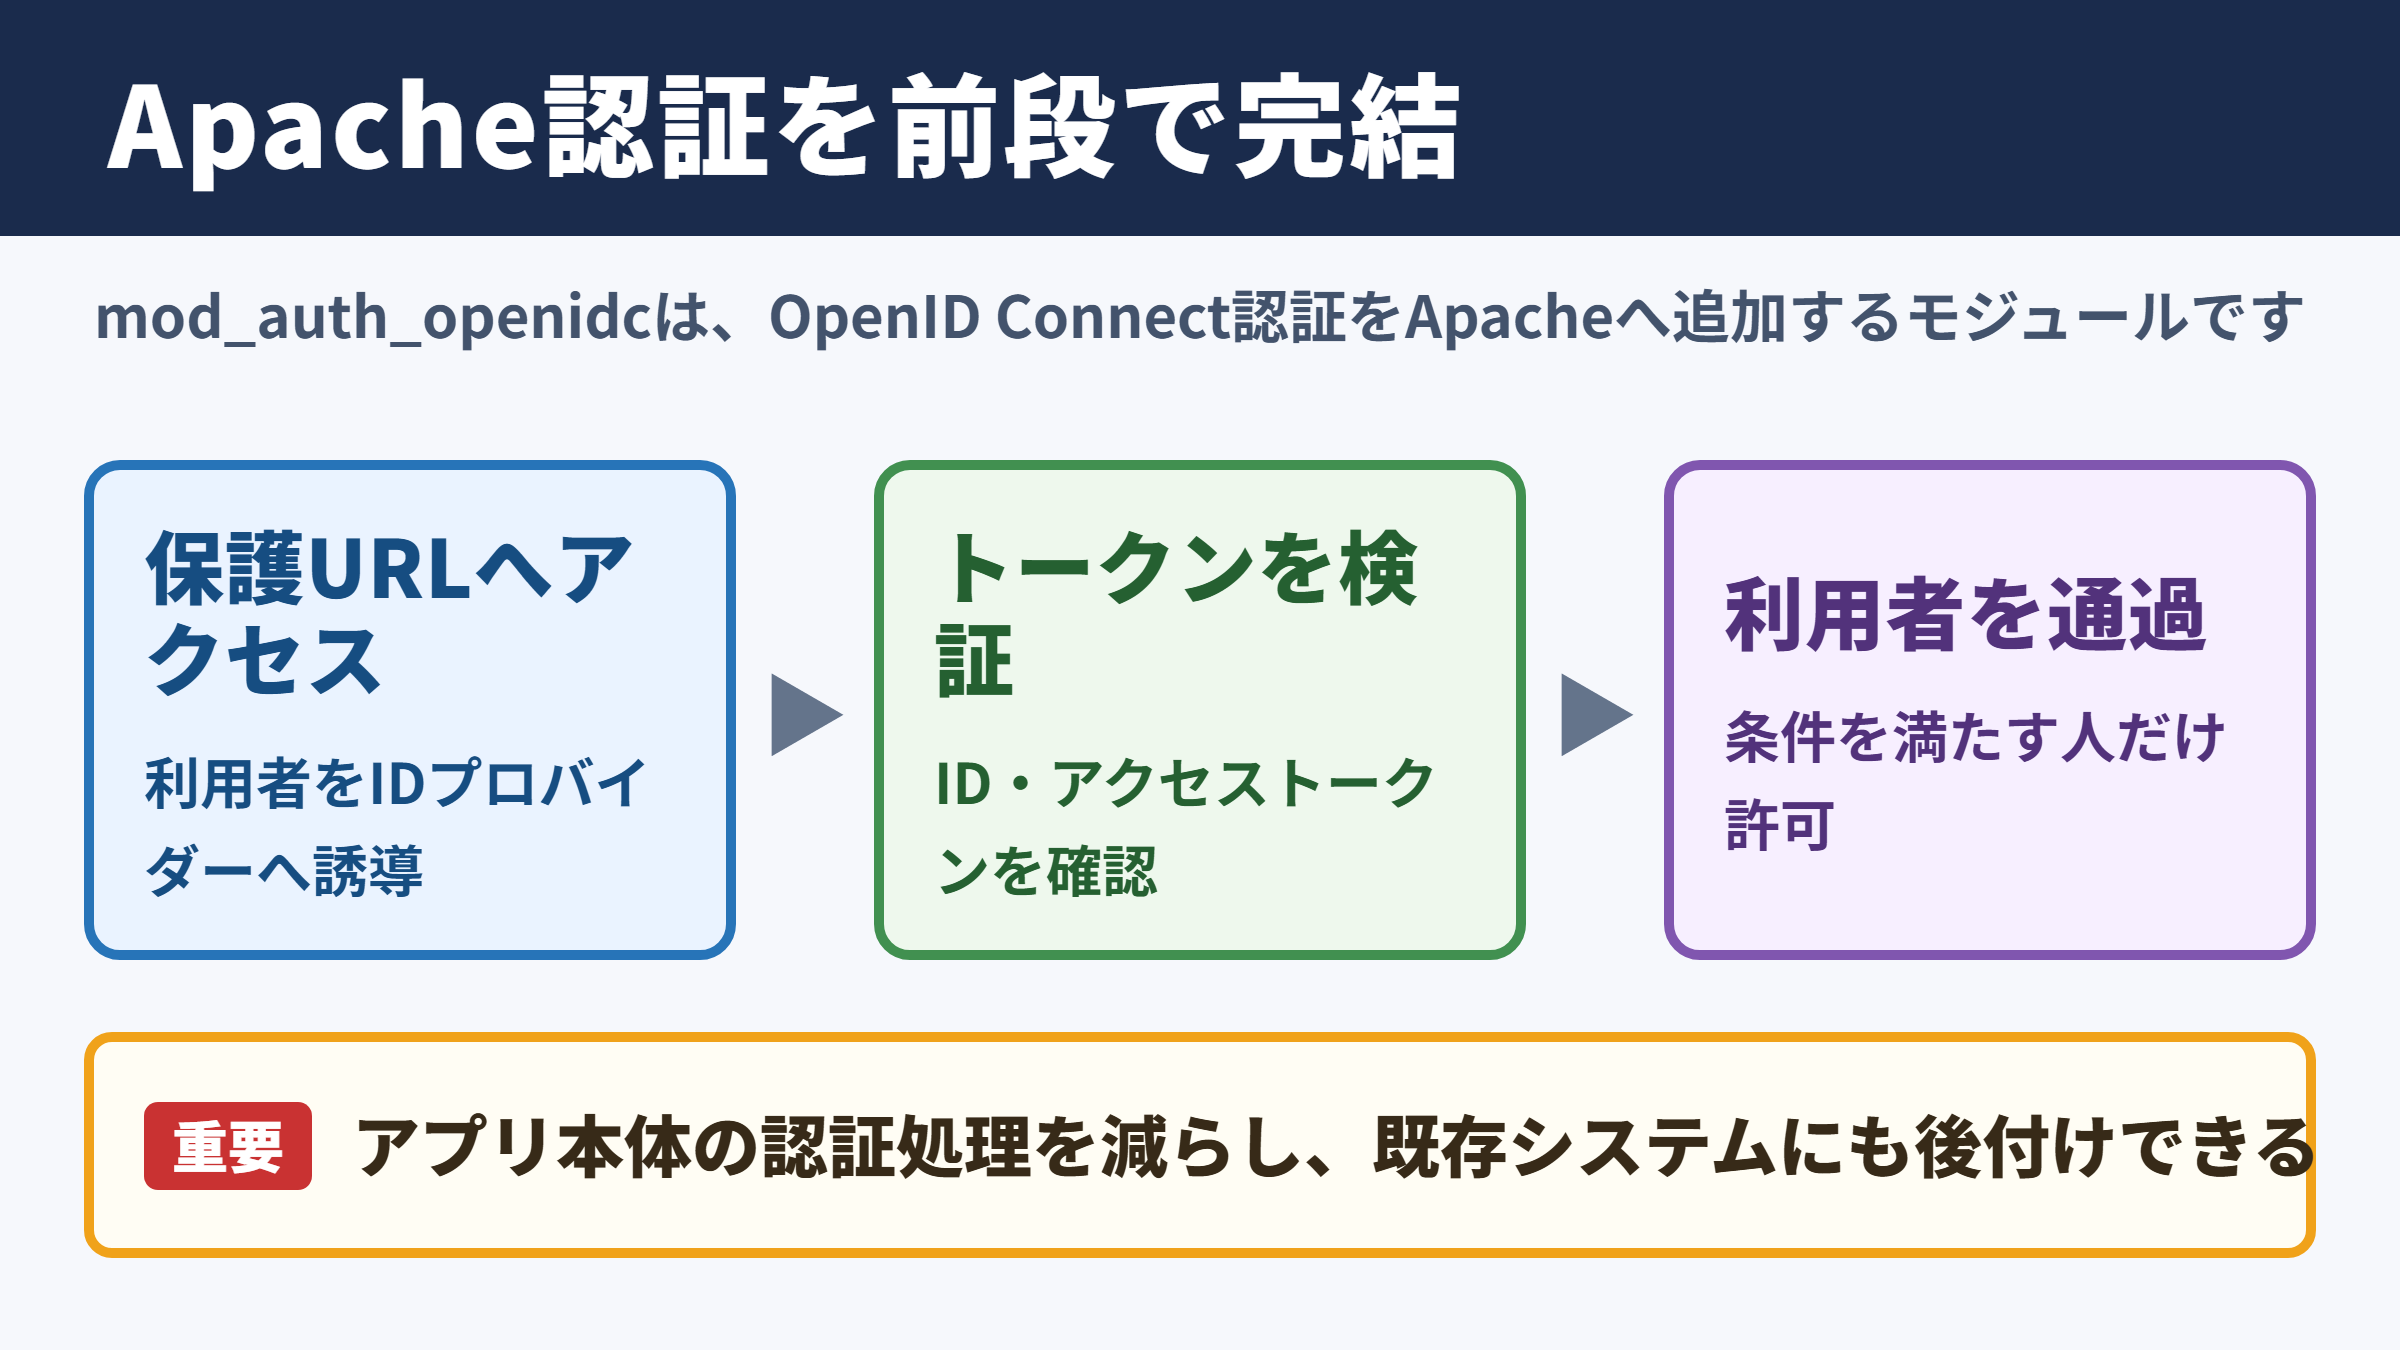
mod_auth_openidcは、Apache HTTP ServerにOpenID Connectの認証機能を追加するためのモジュールです。
利用者が保護されたURLへアクセスすると、ApacheはIDプロバイダーへ利用者を誘導し、ログインが完了した後に認証結果を受け取ります。
その結果として得られるIDトークンやアクセストークンを検証し、条件を満たした利用者だけをアプリケーションへ通過させる仕組みです。
アプリケーション本体がログイン画面、パスワード照合、トークン署名検証をすべて持つ必要がなくなる点は、大きな利点でしょう。
Apacheをリバースプロキシとして運用している場合は、バックエンドのWebアプリケーションの前段で認証を完了させる構成も選べます。
そのため、改修が難しい既存システムに認証を後付けしたい場合にも活用されます。
OpenID ConnectとOAuth 2.0の関係
OpenID Connectは、OAuth 2.0を基盤にして利用者の本人確認を扱えるようにした認証プロトコルです。
OAuth 2.0は本来、あるサービスが別のAPIへ限定的にアクセスするための認可の仕組みとして広く使われています。
これに対してOpenID Connectでは、誰がログインしたのかを表すIDトークンを利用できるため、Webログインとの相性が高くなります。
mod_auth_openidcはOAuth 2.0の通信方式も利用しながら、主にOpenID Connectの認証結果をApacheで扱うための役割を担います。
認証は本人確認、認可は許可範囲の判断と分けて理解すると、設定項目の意味を整理しやすくなります。
| 用語 | 主な目的 | mod_auth_openidcでの扱い |
|---|---|---|
| Apache HTTP Server | Webサーバーやリバースプロキシ | 認証の入口と保護対象URLを管理 |
| OpenID Connect | 利用者の認証 | IDトークンを受け取り検証 |
| OAuth 2.0 | APIアクセスの認可 | トークン取得の基盤として利用 |
| IDプロバイダー | ログインと本人確認 | 認証画面やトークン発行を担当 |
| クライアント | 認証連携を要求する側 | Apacheまたは連携対象サービス |
導入によって得られる運用上の利点
mod_auth_openidcを導入すると、複数の業務アプリケーションでログイン方式を統一しやすくなります。
利用者は一度IDプロバイダーで認証されれば、対応する複数システムへ再ログインなしで移動できる場合があります。
管理者にとっても、退職者のアカウント停止、多要素認証の強制、パスワードポリシーの変更をIDプロバイダー側へ集約しやすい構成です。
認証画面を各アプリケーションが独自に持つよりも、脆弱性対策やログ監査の対象を絞り込めます。
mod_auth_openidcは、Apacheを認証ゲートウェイとして機能させるモジュールです。
アプリケーションごとにログイン機能を実装する負担を減らし、IDプロバイダーを中心とした認証管理につなげます。
OpenID Connect認証の通信の流れ
続いては、OpenID Connect認証がどのように進むのかを確認していきます。
保護されたURLへのアクセス
利用者がApache配下の保護対象ページへアクセスすると、mod_auth_openidcはまず有効なログイン状態かどうかを確認します。
有効なセッションが見つかれば、利用者はそのまま対象ページへ進めます。
セッションがない場合や期限切れの場合には、Apacheは認証を開始するための応答を返します。
この段階で重要なのは、保護対象をApacheの設定で明確に定義しておくことです。
ディレクトリ単位、Locationディレクティブ単位、VirtualHost単位など、システム構成に応じた範囲で認証を要求できます。
IDプロバイダーへのリダイレクト
未認証の利用者は、IDプロバイダーの認可エンドポイントへリダイレクトされます。
リダイレクト先には、クライアントID、コールバック先、要求するスコープ、状態確認用のstateなどが含まれます。
利用者はIDプロバイダーの画面でパスワード入力や多要素認証を行い、認証済みであれば追加の入力なしに進むこともあります。
認証情報そのものをApacheが受け取らない構成にできるため、パスワードを各Webサーバーに保存しない運用につながります。
ただし、リダイレクトURIがIDプロバイダーの登録内容と少しでも異なると認証エラーになるため、URLのスキーム、ホスト名、パスを正確に合わせる必要があります。
コールバックとトークン検証
認証が成功すると、IDプロバイダーは事前登録されたコールバックURLへ利用者を戻します。
mod_auth_openidcは認可コードを受け取り、トークンエンドポイントと通信してIDトークンなどを取得します。
その後、発行者を表すissuer、対象クライアントを表すaudience、有効期限を表すexp、署名などを検証します。
検証に成功した場合、モジュールはブラウザ用のセッションを作成し、元のアクセス先へ利用者を戻す流れです。
アクセス開始から認証完了までの流れは、利用者が保護ページへアクセスし、ApacheがIDプロバイダーへ転送し、認証後にコールバックでトークンを受け取り、Apacheが検証して元ページへ戻す順番です。
この流れを認可コードフローとして理解しておくと、障害発生時のログ確認にも役立ちます。
トークンは単なる文字列ではなく、署名や有効期限を持つ認証情報です。
検証を省略したり、信頼できない発行者の情報を受け入れたりすると、認証の前提が崩れてしまいます。
トークンを受け取ったことだけでログイン成功と判断してはいけません。
署名、有効期限、発行者、対象者、nonceなどを適切に確認することが安全な連携の土台になります。
設定項目と基本構成
続いては、mod_auth_openidcで使用する主な設定項目を確認していきます。
クライアント情報とプロバイダー情報
設定の中心となるのは、IDプロバイダーから発行されるクライアントIDとクライアントシークレットです。
クライアントIDは連携先を識別する公開可能な識別子であり、クライアントシークレットはサーバー間の通信で秘密として扱う値です。
加えて、IDプロバイダーの発行者URL、認可エンドポイント、トークンエンドポイント、JSON Web Key Setの取得先などを指定します。
OpenID Connect Discoveryに対応しているプロバイダーであれば、Discovery URLを設定して必要なエンドポイント情報を自動取得できるケースもあります。
設定値を手入力で分散させず、Discovery情報を活用すると、構成の見通しを保ちやすくなります。
| 設定項目の例 | 役割 | 確認時の注意点 |
|---|---|---|
| OIDCProviderMetadataURL | プロバイダー情報の取得先 | HTTPSで正しいissuerの情報を参照 |
| OIDCClientID | 連携するクライアントの識別子 | IDプロバイダー登録内容と一致 |
| OIDCClientSecret | クライアントの秘密情報 | 設定ファイルの閲覧権限を制限 |
| OIDCRedirectURI | 認証後に戻るコールバックURL | 外部公開URLと完全一致させる |
| OIDCCryptoPassphrase | 暗号化処理に用いる設定値 | 十分な強度を確保し安全に保管 |
| OIDCScope | 要求する属性や権限の範囲 | 必要最小限のスコープに絞る |
リダイレクトURIと外部公開URL
OIDCRedirectURIには、認証後にIDプロバイダーから戻されるURLを設定します。
このURLはIDプロバイダー側のアプリケーション登録画面にも同じ内容で登録する必要があります。
ロードバランサーやCDN、リバースプロキシを経由する環境では、Apacheが内部的に認識するURLと、利用者がブラウザで見る外部URLが異なることがあります。
たとえば外部はHTTPSなのにApacheとの内部通信はHTTPである場合、スキーム認識のずれによってコールバックエラーが起こることがあります。
このような構成では、転送ヘッダーの扱い、Proxy設定、VirtualHost設定を含めて確認することが欠かせません。
外部公開URLがhttpsのexample.comで、Apacheの内部待受がhttpの場合でも、IDプロバイダーに登録するリダイレクトURIは通常、利用者が実際にアクセスするhttpsのURLです。
内部通信の構成だけを基準にすると、redirect_uri_mismatchの原因になりやすいでしょう。
保護対象とRequire指定
認証モジュールを読み込んだだけでは、すべてのページが自動的に保護されるわけではありません。
対象となるLocationやディレクトリに対して、AuthType openid-connectやRequire valid-userなどの認可設定を行います。
必要に応じて、メールアドレス、所属グループ、ロール、特定のクレームを基準にアクセス制御を追加することも可能です。
ただし、属性名や値の形式はIDプロバイダーの設定によって異なります。
最初は全認証済み利用者を通す構成で接続確認を行い、その後にグループ制御を追加すると、原因切り分けがしやすくなります。
認証情報とクレームの活用
続いては、認証後に利用できる情報とクレームの活用方法を確認していきます。
IDトークンに含まれる代表的なクレーム
OpenID ConnectのIDトークンには、認証された利用者に関するクレームと呼ばれる情報が含まれます。
代表例には、一意の利用者IDであるsub、表示名のname、メールアドレスのemail、発行者のiss、認証時刻を示すauth_timeなどがあります。
すべてのクレームが必ず返されるわけではなく、要求したスコープやIDプロバイダー側のポリシーによって内容は変わります。
アプリケーション連携で重要になるのは、表示名よりも変更されにくい一意の識別子です。
ログイン名やメールアドレスは変更される可能性があるため、利用者を恒久的に識別する用途ではsubなどの扱いを慎重に決める必要があります。
HTTPヘッダーと環境変数への受け渡し
mod_auth_openidcは、認証結果に含まれる情報をApacheの環境変数やHTTPリクエストヘッダーとしてバックエンドへ渡せます。
バックエンドアプリケーションは、その情報を参照して画面表示の切り替えや権限判定を行えます。
たとえばメールアドレス、利用者ID、所属部署、グループ情報などを受け渡し、アプリケーション内の利用者情報と対応付ける構成です。
ただし、Apacheの背後にあるアプリケーションが外部から直接アクセスできると、偽造したヘッダーを送られるおそれがあります。
認証情報をヘッダーで連携するなら、バックエンドへの直接アクセスを遮断し、Apache経由だけを許可する設計が必要です。
認証済みを示すヘッダーは、信頼できるApacheが付与した場合にだけ意味を持ちます。
ネットワーク境界とプロキシ設定を整えずにヘッダーだけを信頼すると、なりすましの入口になりかねません。
グループとロールによるアクセス制御
OpenID Connectのクレームにグループやロールが含まれる場合、部門や職務に応じたアクセス制御へ活用できます。
たとえば管理画面は管理者グループのみ、閲覧画面は一般利用者グループも許可するといった分け方です。
IDプロバイダーによっては、グループ情報をIDトークンではなくUserInfoエンドポイントや独自クレームで提供することがあります。
連携前には、どのクレームにどの値が入るのかをテスト用アカウントで確認しておくと安心です。
営業部門だけにレポート画面を公開したい場合、IDプロバイダーでsalesグループを付与し、Apacheまたはバックエンド側でそのクレームを判定する方法があります。
権限の正本をIDプロバイダーに置くか、業務アプリケーションに置くかも、運用方針として先に決めておきましょう。
導入用途と運用時の注意点
続いては、mod_auth_openidcが活用される用途と運用時の注意点を確認していきます。
社内ポータルと業務システムのシングルサインオン
社内ポータル、勤怠管理、文書管理、ダッシュボード、社内Wikiなど、複数のWebシステムを利用する組織ではシングルサインオンが特に効果を発揮します。
Apacheを各システムの前段に配置すれば、アプリケーションの言語やフレームワークが異なっていても、共通した認証入口を作りやすくなります。
利用者はログイン操作を繰り返す負担が減り、管理者はアカウントの作成や停止の作業を集約できます。
多要素認証や条件付きアクセスをIDプロバイダー側に設定すれば、アプリケーションを大きく改修しなくても認証強度を高められます。
特にレガシーなWebアプリケーションの前段認証は、mod_auth_openidcが検討されやすい用途です。
リバースプロキシ構成での利用
Apacheをリバースプロキシとして使用し、背後のアプリケーションサーバーへリクエストを転送する構成では、認証と転送を一か所にまとめられます。
Node.js、PHP、Java、Pythonなど、バックエンドの技術が混在する環境でも、認証処理を共通化しやすい点が魅力です。
一方で、パスの書き換えやホストヘッダー、CookieのDomain属性、HTTPS終端の位置など、複数の要素が認証結果に影響します。
本番導入前には、ログイン、ログアウト、セッション更新、権限不足時の挙動、ブラウザを閉じた後の動作まで確認することが望まれます。
| 確認項目 | 起こりやすい問題 | 確認の観点 |
|---|---|---|
| HTTPS設定 | Cookieが保存されない | 外部URLとSecure属性を確認 |
| 時刻同期 | トークン期限エラー | サーバーとIDプロバイダーの時刻差を確認 |
| DNSとホスト名 | リダイレクト先が一致しない | 公開URLと登録URLを確認 |
| プロキシ経路 | ヘッダー偽造やURL誤認識 | 信頼する経路だけを限定 |
| ログアウト | 再ログインなしで戻れてしまう | ApacheとIDプロバイダー双方の挙動を確認 |
ログ、秘密情報、更新管理
認証に関する障害が起きた場合は、Apacheのエラーログとアクセスログ、IDプロバイダーの監査ログを時系列で照合します。
認証要求を送った時刻、コールバックの有無、トークン取得の応答、署名検証の失敗内容を追うと原因を絞り込みやすくなります。
クライアントシークレットや暗号化パスフレーズを設定ファイルへ記載する場合には、ファイル権限、構成管理ツールの閲覧権限、バックアップの保管先にも注意が必要です。
ソースコードのリポジトリや共有チャットに秘密情報を残さないことは基本となります。
mod_auth_openidc本体、Apache、OS、TLS関連ライブラリの更新も、継続的なセキュリティ対策として欠かせません。
トラブルシューティングのポイント
続いては、設定や運用で発生しやすい問題の確認ポイントを解説していきます。
リダイレクトURI不一致の確認
ログイン画面までは表示されるものの、認証後にエラーになる場合は、リダイレクトURIの不一致を最初に確認します。
httpとhttpsの違い、末尾スラッシュの有無、ポート番号、サブドメイン、パスの大文字小文字など、見落としやすい差異が原因になることがあります。
ブラウザのアドレスバーに表示されるURLと、IDプロバイダーに登録したURL、Apache設定のOIDCRedirectURIを並べて比較する方法が有効です。
ロードバランサー経由でのみ問題が起きる場合は、X-Forwarded-Protoなどの転送ヘッダーと、プロキシ側のHTTPS終端設定も確認対象になります。
トークン検証エラーの切り分け
トークン検証に失敗する場合は、issuerの不一致、audienceの不一致、署名鍵の取得失敗、有効期限切れなどが候補になります。
issuerは似たURLに見えても、末尾パスやテナントIDまで含めて一致する必要があるケースがあります。
JSON Web Key Setの取得先にApacheから到達できない場合は、DNS、ファイアウォール、プロキシ、証明書検証の状態を確認します。
また、サーバー時刻のずれが大きいと、有効期限内のトークンでも期限切れと判定されることがあります。
認証トラブルでは、利用者のブラウザだけでなくサーバー間通信を確認することが重要です。
Cookieとセッションの不具合
ログインに成功した直後に再びログイン画面へ戻る場合は、セッションCookieがブラウザに保存されていない可能性があります。
HTTPSサイトでSecure属性の条件が満たされていない場合、SameSite属性が外部認証との遷移に合っていない場合、ドメイン設定が不適切な場合などが考えられます。
複数台構成では、どのApacheサーバーへアクセスしてもセッションを正しく扱えるかも確認が必要です。
ロードバランサーのスティッキーセッションに依存するのか、共有ストレージやキャッシュを利用するのかによって、設計と障害時の挙動が変わります。
ログインが繰り返される症状は、IDプロバイダーの障害とは限りません。
Cookie属性、外部URL、プロキシ設定、複数台のセッション共有を順番に確認すると、切り分けが進みやすくなります。
まとめ
mod_auth_openidcは、Apache HTTP ServerでOpenID Connect認証を実現し、Webアプリケーションの前段でログイン制御を行うためのモジュールです。
IDプロバイダーと連携することで、認証処理の集約、シングルサインオン、多要素認証の活用を進めやすくなります。
導入時には、クライアントIDとシークレット、Discovery情報、リダイレクトURI、保護対象URL、Cookieやプロキシの設定を丁寧に確認することが重要です。
認証後のクレームを利用すれば、利用者情報やグループ情報をもとにした柔軟なアクセス制御にもつなげられます。
一方で、バックエンドへの直接アクセスを防ぐこと、秘密情報を安全に保管すること、トークン検証を正しく行うことは欠かせません。
まずはテスト環境で認可コードフローとログを確認し、単純な認証から始めて段階的に権限制御を追加していくと、安定した運用へ近づけるでしょう。