フォレンジックという言葉は、情報セキュリティや不正調査の場面で耳にする機会が増えています。
ただし、単にパソコンを調べる作業や、ウイルスを駆除する対応だけを指す言葉ではありません。
フォレンジックは、問題が起きたあとに事実を客観的に明らかにし、証拠として説明できる形で情報を扱うための考え方と技術の総称です。
本記事では意味、証拠保全、不正調査、インシデント対応、ビジネスでの活用例までをわかりやすく整理します。
フォレンジックの意味と調査の全体像
それではまずフォレンジックの意味と、調査で重視される考え方について解説していきます。
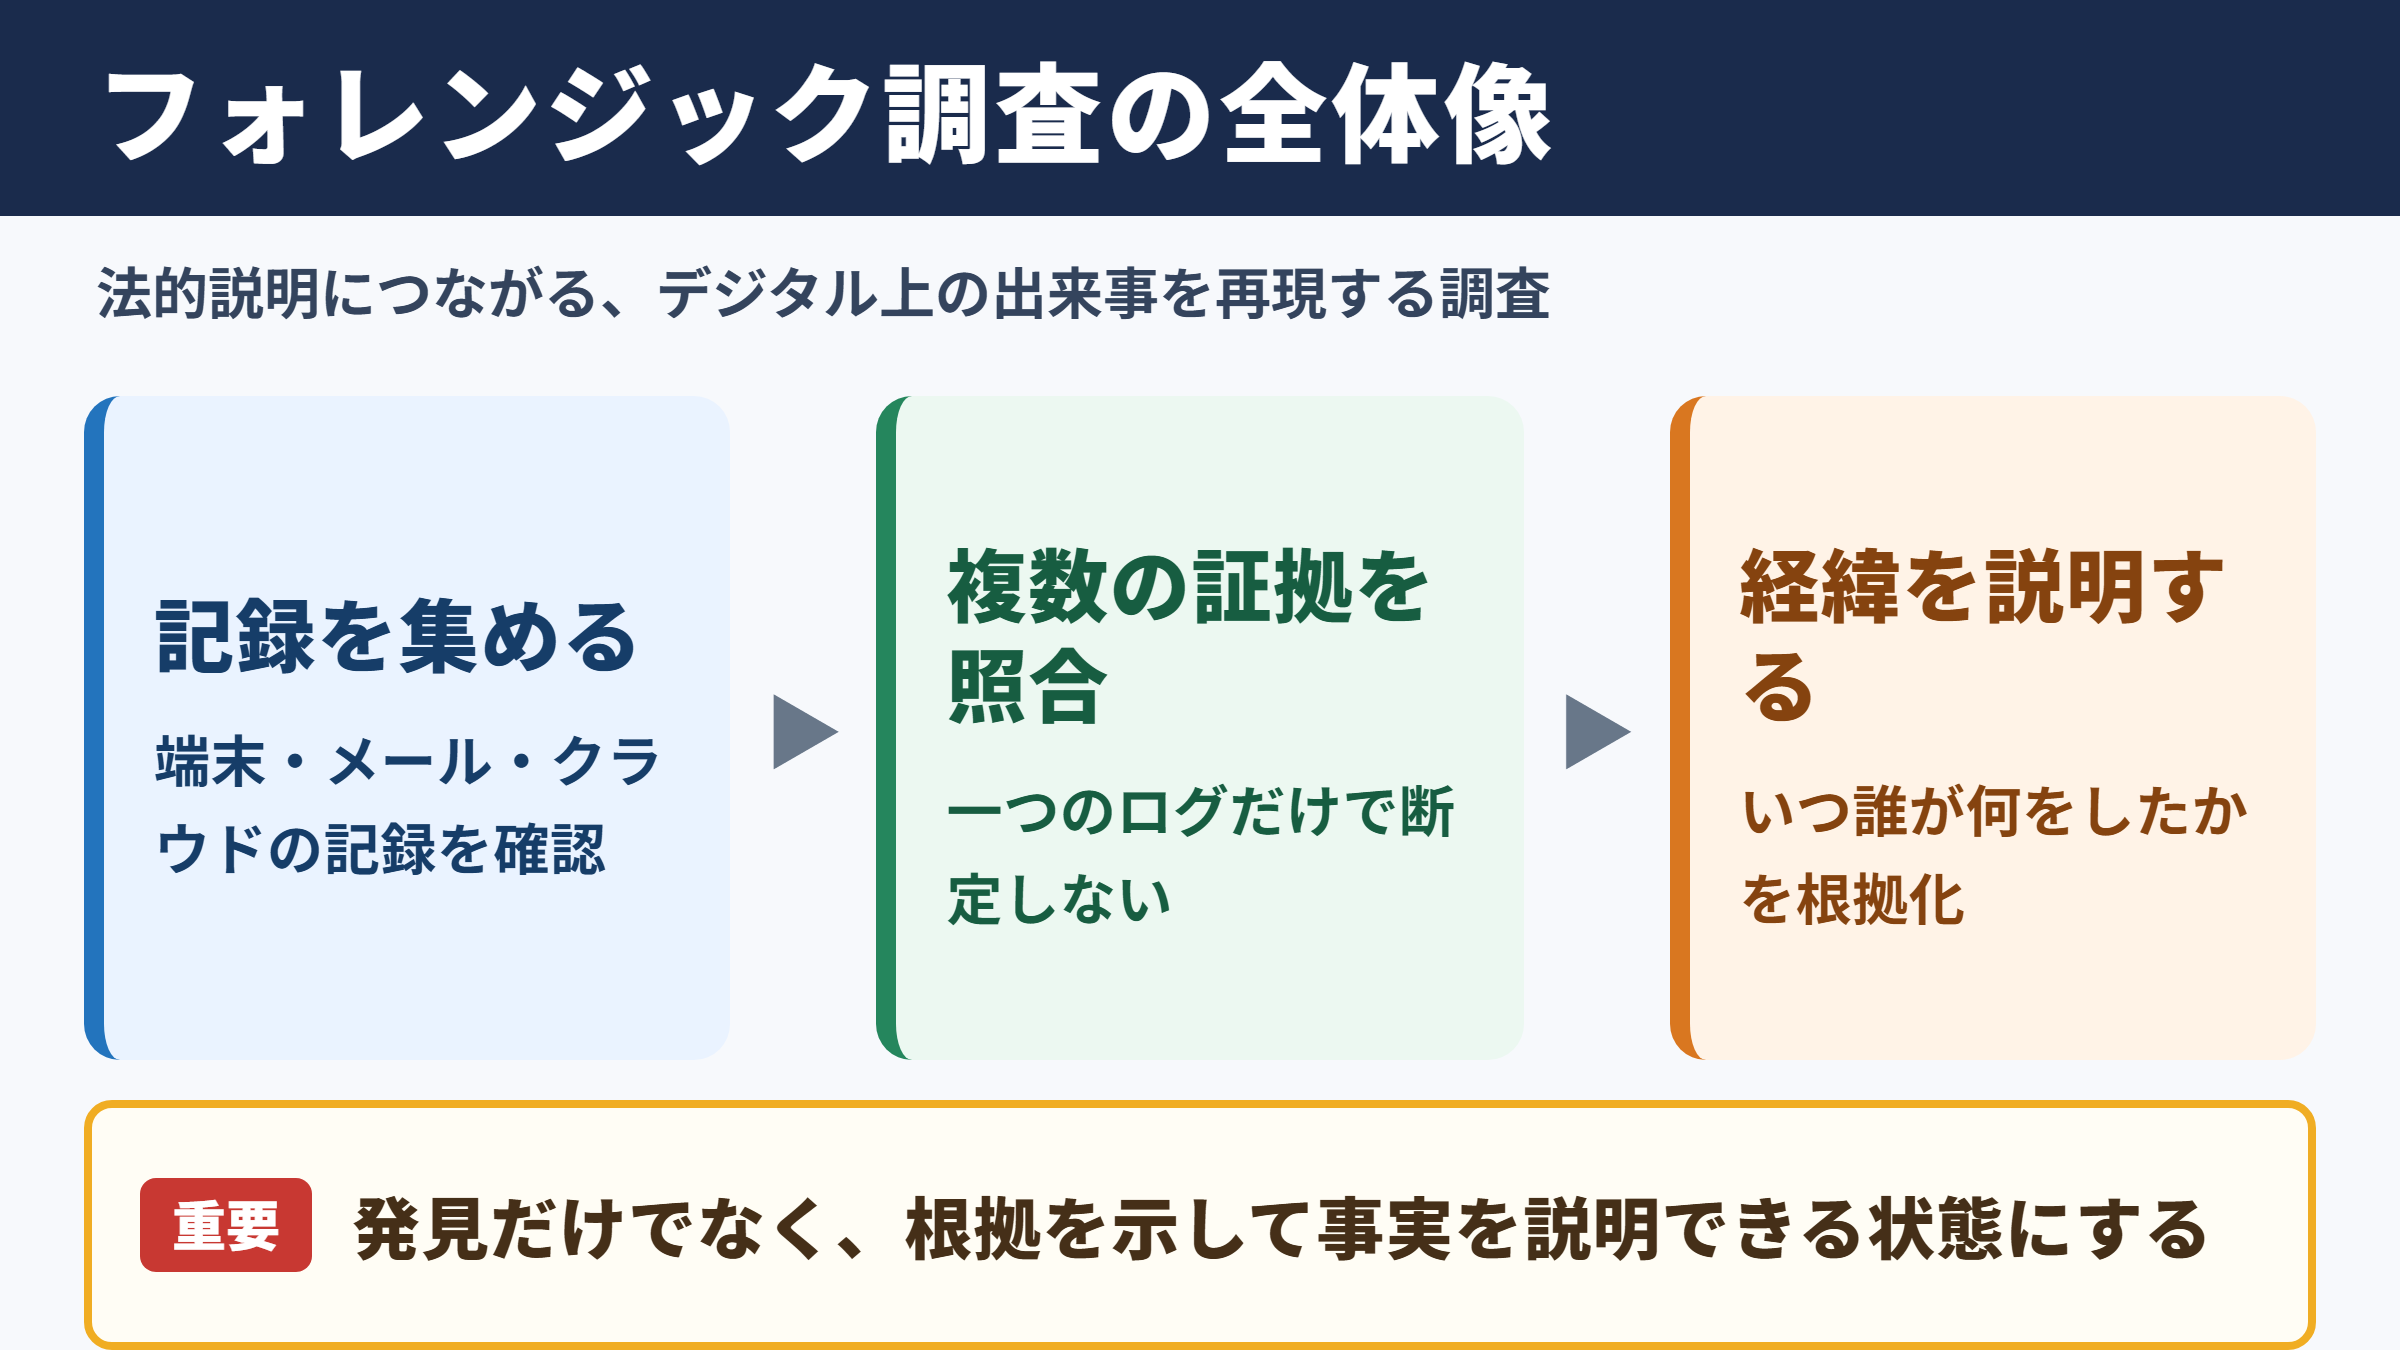
法的な説明につながる調査手法
フォレンジックは英語の forensic に由来し、もともとは法廷や司法に関わる科学的な調査を意味します。
ビジネスの現場では、パソコン、スマートフォン、サーバー、クラウドサービス、メール、通信記録などから、出来事の経緯を再現する調査として使われることが一般的です。
重要なのは、情報を見つけることだけではありません。
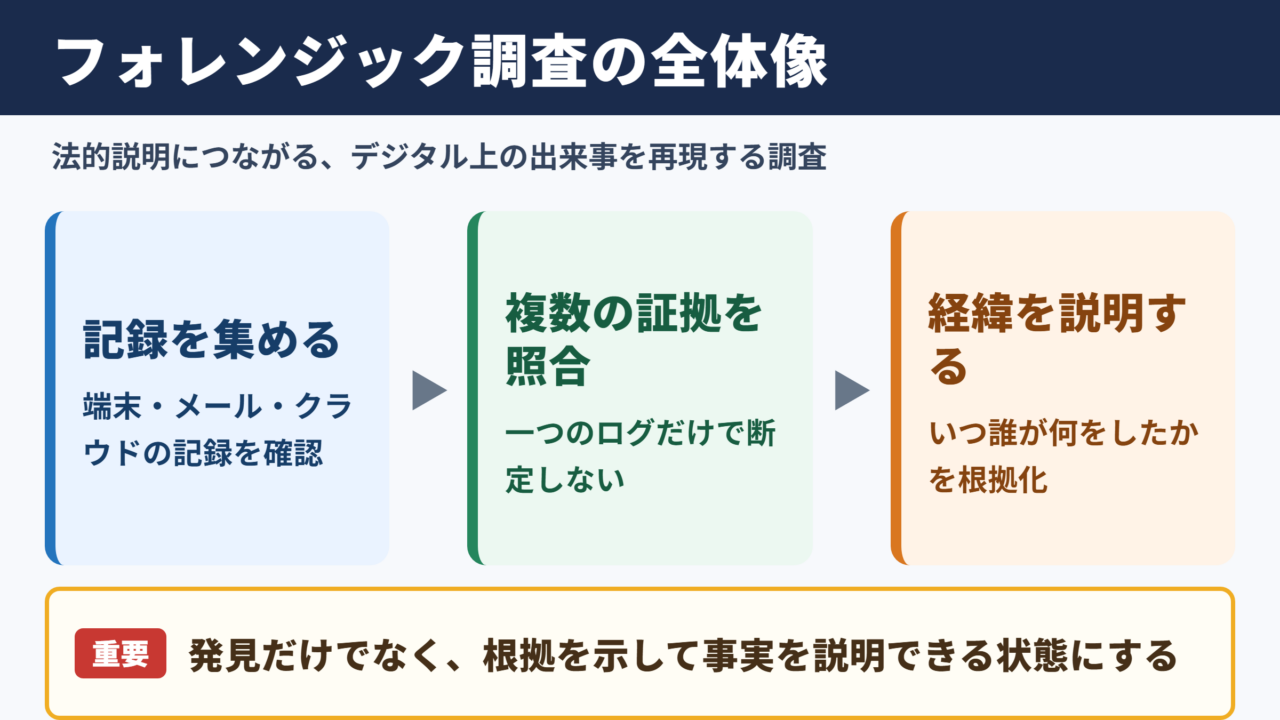
いつ、誰が、どの端末で、何を行ったのかを根拠とともに説明できる状態にすることが、フォレンジックの大きな目的です。
たとえば顧客情報が外部へ送信された疑いがある場合、送信の有無、送信日時、操作したアカウント、送信先、利用された経路を複数の記録から確認します。
その結果は、社内報告だけでなく、取引先への説明、弁護士との相談、行政機関への報告、訴訟対応などにも影響する可能性があります。
デジタルフォレンジックの対象範囲
現在よく使われるのはデジタルフォレンジックという表現です。
対象はノートパソコンや業務用サーバーに限られず、業務で使うデジタルデータ全般に広がっています。
| 対象 | 確認する主な情報 | 調査の例 |
|---|---|---|
| パソコン | ファイル履歴、ログイン履歴、外部媒体の接続記録 | 不正コピーや削除の確認 |
| メール | 送受信記録、添付ファイル、メールヘッダー | 情報漏えい経路の特定 |
| サーバー | アクセスログ、認証記録、システムログ | 不正アクセスの分析 |
| スマートフォン | 通話履歴、アプリ利用状況、位置情報 | 業務端末の利用実態の確認 |
| クラウド | 操作履歴、共有設定、ダウンロード履歴 | 共有ミスや持ち出しの調査 |
| ネットワーク機器 | 通信ログ、接続先、通信量 | 外部との不審な通信の確認 |
データは複数の場所に残るため、一つのログだけで断定しない姿勢が求められます。
記録の時刻が端末ごとにずれているケースもあるため、時刻設定やタイムゾーンまで確認する慎重さが必要でしょう。
復旧作業との違い
フォレンジックは、障害復旧やセキュリティ対策と密接に関係しながらも、目的が少し異なります。
復旧作業では業務を早く再開することが優先されますが、フォレンジックでは原因と影響範囲を正確に把握することが中心になります。
感染した端末をすぐ初期化すれば業務復旧は進むかもしれません。
しかし、初期化によって証拠となるログやマルウェアの痕跡が失われると、侵入経路や情報流出の範囲を追えなくなるおそれがあります。
フォレンジックでは、復旧の速さと証拠保全の必要性を両立させる判断が重要です。
対応を急ぐほど、調査対象のデータを変更しないための手順が欠かせません。
証拠保全とデジタル証拠の扱い
続いては証拠保全の意味と、デジタル証拠を扱う際の注意点を確認していきます。
証拠保全が必要になる理由
証拠保全とは、調査対象となるデータを失わず、内容を変えず、後から信頼できる状態で残す取り組みです。
デジタルデータはコピーしやすい反面、閲覧や操作だけで更新日時が変わる場合もあります。
そのため、普段どおりに端末を操作すると、意図せず調査の重要な手掛かりを変えてしまうことがあります。
証拠は存在するだけでなく、改変されていないと説明できることが大切です。
社内不正や情報漏えいが疑われるときは、当事者への聞き取りより前に、対象データの保全を進める必要が生じることもあります。
先に事情を伝えることで、ファイルの削除や端末の処分が行われる可能性があるためです。
保全から分析までの流れ
調査は一般に、対象の特定、保全、複製、分析、報告という流れで進めます。
実際には事案の性質により順番や範囲が変わりますが、原本を直接操作し続けないという基本は共通しています。
基本的な流れは、対象端末やアカウントを特定し、データを保全し、複製データを作成し、複製側で分析して報告書にまとめる形です。
原本と複製の同一性を確認するため、ハッシュ値と呼ばれる照合用の値を記録することがあります。
ハッシュ値は、データから算出される固有性の高い文字列です。
同じデータなら同じ値になり、内容が少しでも変われば通常は異なる値になるため、保全後の完全性を示す材料になります。
チェーンオブカストディの重要性
チェーンオブカストディとは、証拠を誰が、いつ、どこで、どのように取り扱ったかを記録し続ける管理の考え方です。
日本語では証拠管理の連続性と説明されることがあります。
端末を回収した担当者、保管場所、複製を実施した日時、閲覧した担当者などを記録しておくことで、証拠の信頼性を支えられます。
小規模な社内調査であっても、担当者の記憶だけに依存する運用は避けたほうがよいでしょう。
証拠の中身と同じくらい、証拠をどのように管理したかという履歴が重要になります。
外部の専門会社、法務部門、情報システム部門、人事部門が関わる場合は、受け渡し記録を共通化すると混乱を抑えやすくなります。
不正調査と内部不正への活用
続いては不正調査におけるフォレンジックの活用場面を確認していきます。
情報持ち出しの調査
退職予定者や従業員による顧客情報、設計資料、営業資料の持ち出しは、多くの企業にとって見過ごせないリスクです。
フォレンジック調査では、USBメモリなどの外部媒体への接続記録、ファイル操作履歴、クラウドストレージへのアップロード、私用メールへの送信などを確認します。
ただし、記録があったことだけで不正行為と決めつけることは適切ではありません。
業務上の正当な利用だった可能性、共有設定の誤り、複数人が利用する端末だった可能性も含め、事実を丁寧に積み上げます。
調査範囲を必要以上に広げると、従業員のプライバシーや通信の秘密との関係も問題になり得ます。
就業規則、情報セキュリティ規程、端末利用ルールを確認し、必要に応じて法務の助言を得る姿勢が大切です。
経費不正と業務記録の検証
不正調査は情報漏えいだけに限りません。
架空取引、不自然な経費精算、発注手続きの不備、勤務記録の改ざんが疑われる場合にも、メール、チャット、承認履歴、アクセスログが重要な材料になります。
| 疑われる事案 | 確認しやすい記録 | 分析時の視点 |
|---|---|---|
| 架空取引 | メール、発注履歴、請求書データ | 取引先とのやり取りや承認経路 |
| 経費不正 | 申請履歴、位置情報、添付画像 | 日時、金額、移動との整合性 |
| 権限乱用 | ログイン履歴、権限変更履歴 | 通常業務から外れた操作 |
| 勤怠改ざん | 打刻記録、端末ログ、入退室記録 | 複数記録の時刻比較 |
一つの証拠だけに依存せず、別の記録で裏付けを取ることが、調査結果の納得感につながります。
たとえばメールの送信日時とサーバーのログ、入退室記録と勤怠システムの操作履歴を照合する方法が考えられます。
公平性を意識した調査設計
内部不正の調査は、対象者にとって大きな影響を及ぼす可能性があります。
そのため、最初から結論を決めて証拠を探すのではなく、仮説を置きつつ反対の可能性も検討する姿勢が欠かせません。
調査目的、対象期間、対象データ、閲覧権限、報告先を明確にしておくと、関係者間の認識のずれを減らせます。
不正調査で求められるのは、疑いを強める情報だけではありません。
不正ではない可能性を示す情報も同じように確認し、客観的な報告につなげることが重要です。
感情的な対応や不用意な情報共有は、調査そのものへの信頼を損なう要因になります。
人事、法務、情報システム、経営層の役割分担を事前に決めておくと、緊急時にも落ち着いて対応しやすくなります。
インシデント分析とサイバー攻撃対応
続いてはセキュリティインシデントでのフォレンジック調査について確認していきます。
侵入経路と影響範囲の把握
ランサムウェア感染、不正アクセス、標的型メール、アカウントの乗っ取りなどが起きた際、最初に知りたいのは何が起きたのかという点でしょう。
フォレンジックではログ、通信記録、端末上の痕跡、認証情報、ファイルの更新履歴などを分析し、攻撃者の行動を時系列で整理します。
侵入経路がフィッシングメールだったのか、脆弱性を悪用されたのか、漏えいしたパスワードが使われたのかによって、再発防止策は大きく変わります。
影響を受けた端末だけでなく、横展開された可能性のあるシステムまで確認することが重要です。
攻撃者は一台の端末を足掛かりにして、管理者権限を奪い、サーバーやクラウド環境へ移動することがあります。
ログ分析とタイムライン作成
インシデント分析では、多量のログを時系列に並べるタイムライン作成が有効です。
ログイン成功、ログイン失敗、権限変更、ファイル共有、外部通信、セキュリティ製品の検知などを並べると、単独では意味が見えにくい記録から行動のつながりが浮かび上がります。
たとえば深夜の海外IPアドレスからログインが成功し、その直後に管理者権限が追加され、大量のファイルが圧縮されて外部通信が発生した場合、不正アクセスの可能性を検討します。
ただし、海外出張者や外部委託先による正規利用の可能性もあるため、アカウント管理情報や業務予定との照合が必要です。
時刻の基準を統一しなければ、実際の順序と異なる見え方になる場合があります。
日本標準時、協定世界時、サーバー固有の時刻設定を整理し、報告書では時刻の扱いを明示するとよいでしょう。
初動対応と証拠の両立
セキュリティ事故では、被害拡大を止めるためにネットワークから端末を切り離す、アカウントを停止する、通信を遮断するといった初動対応が必要です。
一方で、端末の電源を切ることでメモリ上の情報が失われる可能性もあります。
状況によって最適な判断は異なるため、重要システムの停止基準、連絡先、保全手順を平時から定めておくことが有効です。
初動対応の担当者が迷わないように、技術面と法務面を含むインシデント対応計画を準備しておくことが、被害を小さくする土台になります。
調査会社へ連絡する際は、発生日時、検知内容、対象システム、実施済みの対応、取得済みログを整理して伝えると、その後の分析が進みやすくなります。
ビジネスにおける導入と運用体制
続いては企業がフォレンジックを活用するための体制と、平時の準備を確認していきます。
規程と端末管理の整備
事故や不正が起きてから初めて調査のルールを考えると、対応の遅れや社内対立につながることがあります。
端末の貸与、業務データの保存先、私用クラウドサービスの利用、外部媒体の持ち込み、ログの保存期間、監視の範囲を規程に反映しておくことが望まれます。
従業員に対しては、会社端末や業務アカウントの利用状況が、セキュリティ対策や不正調査の目的で確認される可能性を適切に周知します。
透明性のあるルールは、調査の実効性だけでなく、不要な不信感を減らすことにも役立ちます。
ログ保存とバックアップの設計
フォレンジックの成否は、問題発生後に残っている記録の質と量に左右されます。
ログが数日で上書きされる設定では、発覚が遅れたインシデントの経緯を追えないことがあります。
| 準備項目 | 主な目的 | 確認したいポイント |
|---|---|---|
| 認証ログの保存 | 不正ログインの確認 | 保存期間と参照権限 |
| 端末資産管理 | 対象機器の特定 | 利用者、設置場所、管理番号 |
| バックアップ | 復旧と保全の両立 | 世代管理と復元テスト |
| 時刻同期 | 記録の時系列分析 | 全機器の基準時刻 |
| 権限管理 | 操作範囲の把握 | 退職者や異動者の権限削除 |
ログを保存していても、必要な時に検索できなければ調査に十分活用できません。
保存先、形式、検索方法、責任者まで含めて運用を設計することが重要です。
外部専門家との連携
社内に情報システム部門があっても、重大な事案では外部のフォレンジック専門家や法律の専門家との連携が必要になる場合があります。
外部委託先を選ぶ際は、対応可能な対象、緊急時の連絡体制、報告書の形式、秘密保持、データの保管場所、費用体系を確認すると安心です。
事前契約や連絡先の登録があると、インシデント発生時に委託先を探す時間を減らせます。
平時に机上訓練を行い、誰が連絡し、誰が端末を保全し、誰が経営判断を担うかを確認しておく方法も有効です。
フォレンジックは専門会社だけに任せるものではなく、社内のルールと連携体制によって効果が高まる取り組みです。
技術者、経営者、法務、人事、広報がそれぞれの役割を理解しておくと、説明責任を果たしやすくなります。
フォレンジックの要点整理
フォレンジックとは、デジタルデータなどを根拠として扱い、出来事の事実関係を客観的に明らかにするための調査手法です。
情報漏えい、不正アクセス、ランサムウェア、内部不正、経費不正など、ビジネスにおける多くの問題で活用されています。
特に重要なのは、データを見つけることだけではなく、改変を避けて保全し、取得から分析までの経緯を説明できるようにすることです。
問題が起きてから慌てないためには、ログ保存、端末管理、証拠保全の手順、社内外の連携先を平時から整えておくことが重要です。
フォレンジックの視点を取り入れることで、事故後の対応力だけでなく、日常の情報管理の質も高められるでしょう。