Webサイトを閲覧すると、ブラウザのアドレスバーに鍵のマークが表示されることがあります。
この仕組みを支えているのがHTTPSです。
企業サイト、ECサイト、予約フォーム、採用ページなどでは、通信の安全性が利用者の安心感や売上にも関わります。
HTTPSは単にURLの先頭が変わるだけではなく、情報漏えい対策、なりすまし対策、検索エンジンからの評価、ブランド信頼性まで幅広く影響する重要な要素です。
ここではHTTPSの意味、HTTPとの違い、SSL証明書との関係、導入時の確認点をわかりやすく整理します。
HTTPSの意味とビジネスでの役割
それではまずHTTPSの意味と、ビジネスで求められる理由について解説していきます。
HTTPSを構成する言葉の意味
HTTPSはHypertext Transfer Protocol Secureの略称です。
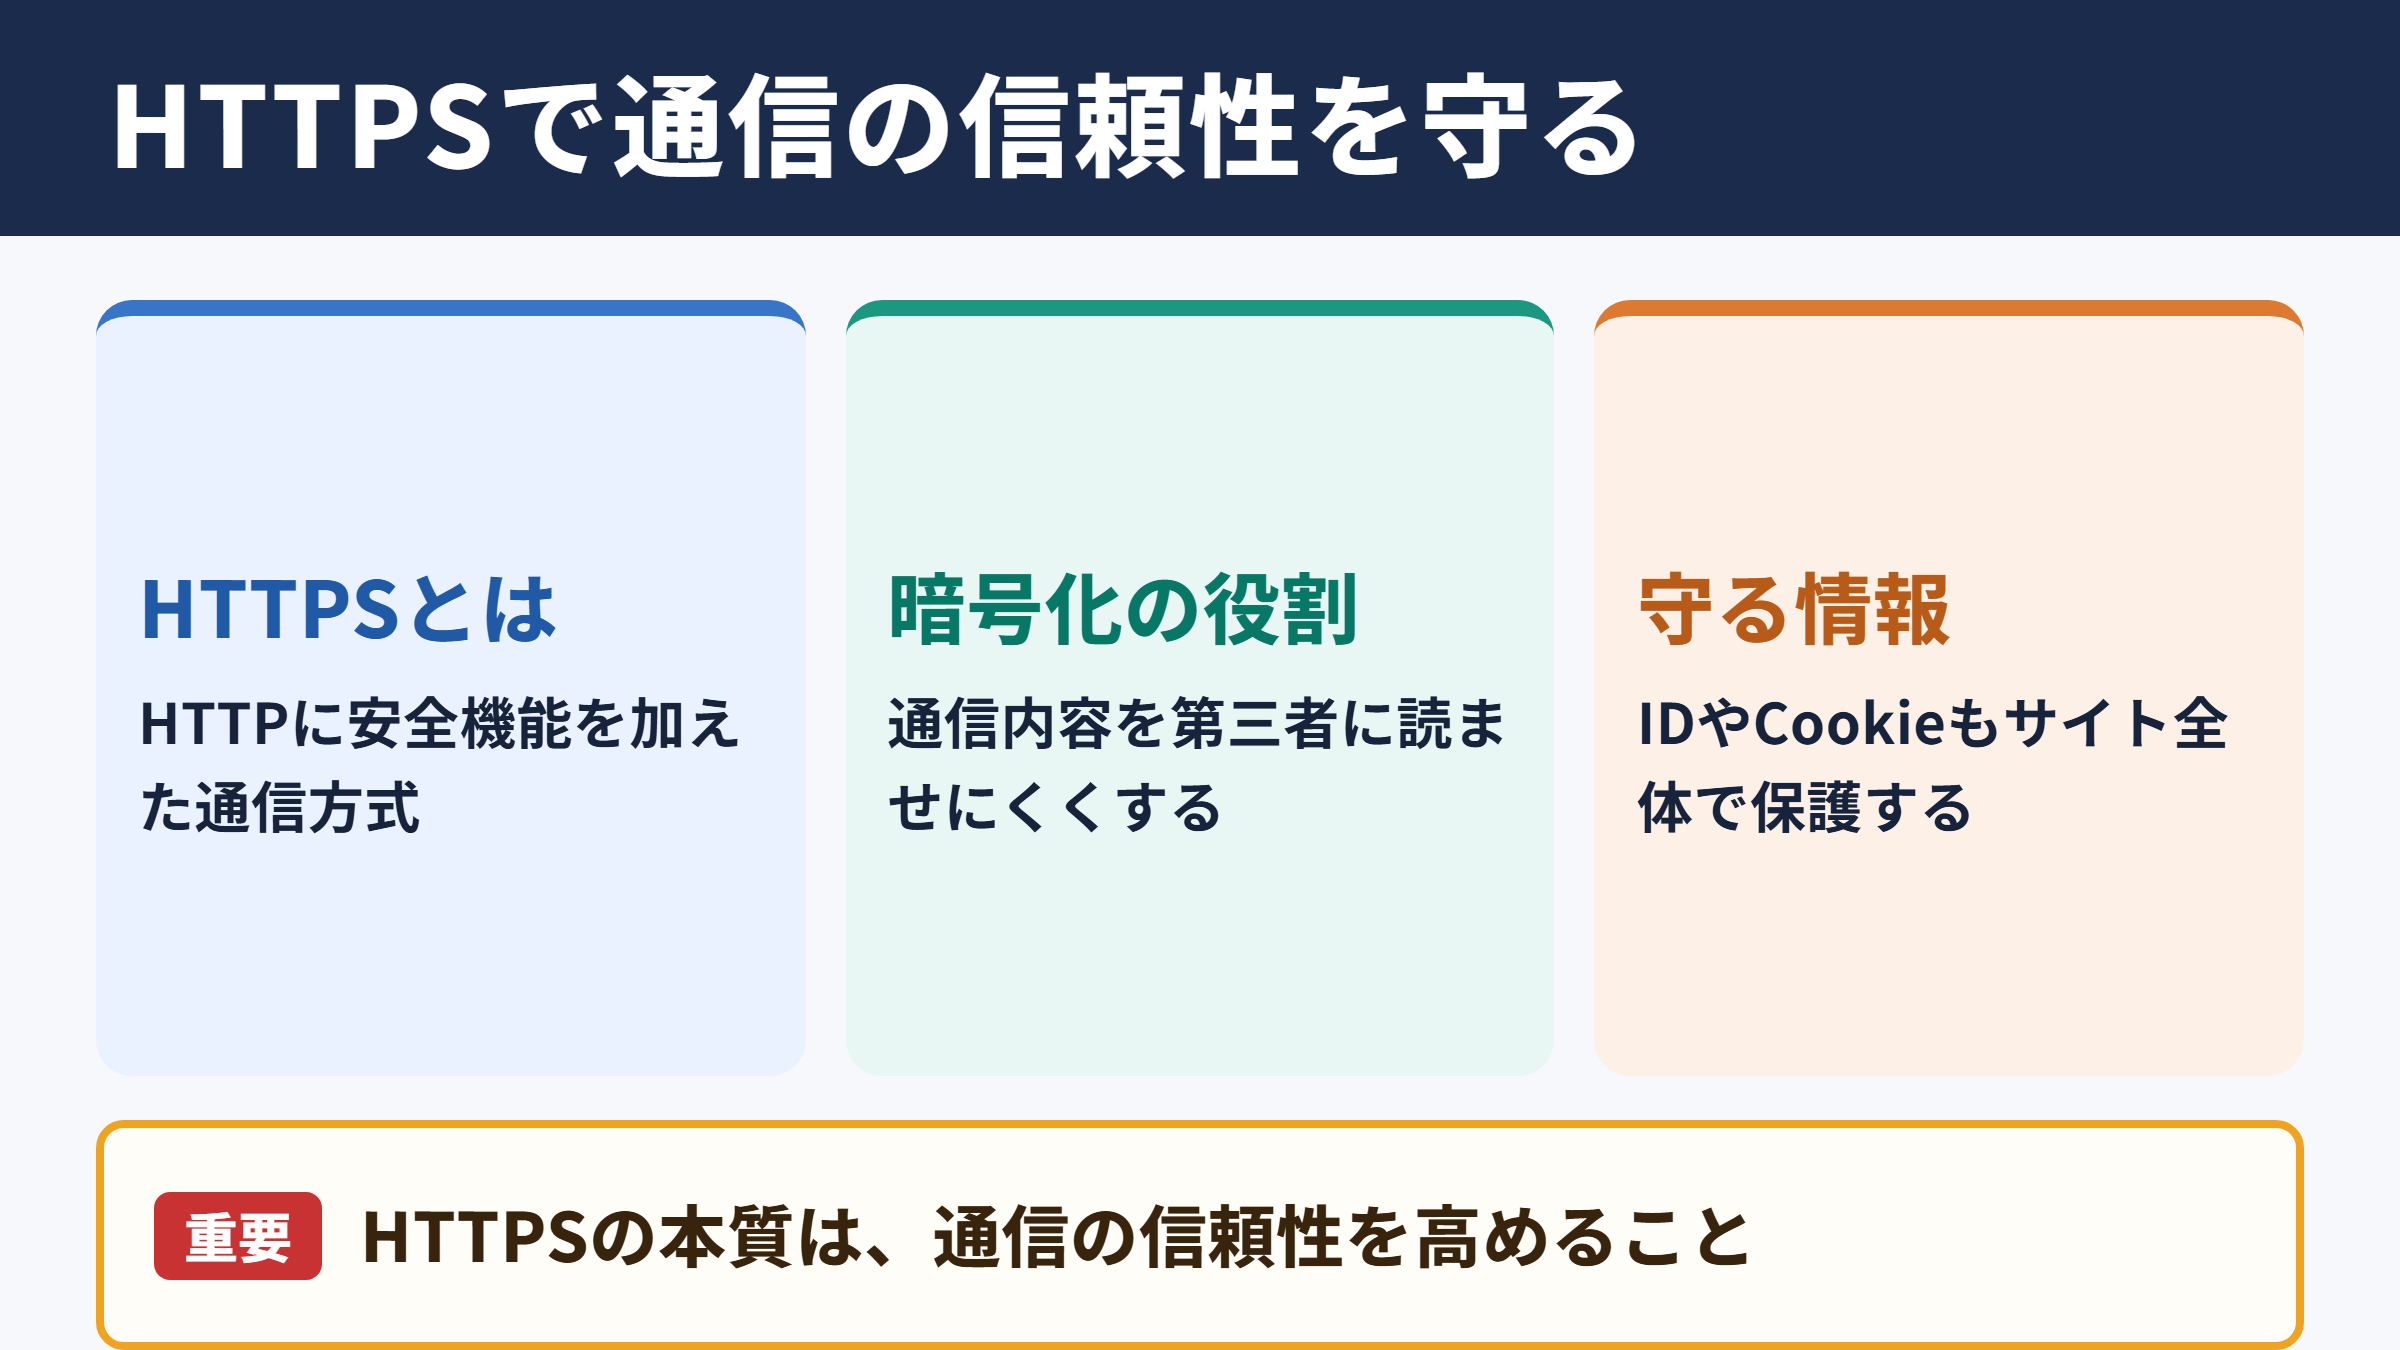
WebブラウザとWebサーバーの間でデータをやり取りするHTTPに、暗号化などの安全機能を加えた通信方式を指します。
HTTPはページを表示するための基本的なルールですが、そのままでは送受信する内容が保護されません。
一方でHTTPSでは、通信経路に流れる情報を第三者が読み取りにくい形へ変換します。
HTTPSの本質は、Webサイトの見た目ではなく通信の信頼性を高めることにあります。
ログインID、パスワード、氏名、住所、クレジットカード情報、問い合わせ内容などを扱う場面では、特に欠かせない仕組みでしょう。
現在では個人情報を入力しない読み物中心のサイトでも、HTTPS化が一般的になっています。
HTTPは情報を受け渡すための通信ルールです。
HTTPSはHTTPに暗号化と接続先確認の仕組みを組み合わせ、安全性を高めた通信方式です。
暗号化通信で守られる情報
HTTPSでは、利用者の端末とWebサーバーの間で送受信されるデータを暗号化します。
仮に通信の途中でデータを取得されても、内容をそのまま読み取ることは難しくなります。
特に公共Wi Fi、共有ネットワーク、外出先の通信環境では、通信保護の重要性が高まります。
暗号化の対象には、フォームへ入力した内容だけでなく、ログイン後の操作やCookieに含まれる識別情報も関係します。
セッション情報が第三者に渡ると、本人になりすましてサービスを利用されるおそれがあります。
そのため、会員制サイトや管理画面だけをHTTPSにするのではなく、サイト全体を常時SSL化する考え方が定着しています。
企業活動でHTTPSが重要になる場面
ビジネスでは、顧客との接点がWebサイトに集まりやすくなっています。
資料請求、見積もり依頼、求人応募、メールマガジン登録、オンライン決済など、入力フォームは企業活動の入口です。
利用者は通信が安全かどうかを専門的に判断しない場合でも、ブラウザの警告表示には敏感です。
保護されていない通信という表示が出れば、入力をやめたり、企業への不信感を持ったりする可能性があります。
HTTPSは技術部門だけの課題ではなく、営業、マーケティング、採用、カスタマーサポートにもつながる基盤といえます。
HTTPS化は情報を守る対策であると同時に、利用者が安心して行動できる環境を整える施策です。
フォーム送信や購入の直前に不安を与えないことが、コンバージョン改善にもつながります。
HTTPとの違いとブラウザ表示
続いてはHTTPとの違いと、利用者が確認できる表示を確認していきます。
通信内容の保護における違い
HTTPとHTTPSの大きな違いは、通信内容が保護されるかどうかです。
HTTPでは、通信内容が暗号化されないため、環境によっては第三者に内容を見られるリスクがあります。
HTTPSではTLSという技術を利用し、通信の盗聴や改ざんを防ぎやすくします。
なお、現在でもSSLという言葉が広く使われていますが、実際の通信ではTLSが利用されるケースが主流です。
慣例としてSSL化、SSL証明書と呼ばれることも多いため、両方の言葉を理解しておくとよいでしょう。
| 比較項目 | HTTP | HTTPS |
|---|---|---|
| URLの先頭 | http | https |
| 通信の暗号化 | 原則としてなし | あり |
| 盗聴への耐性 | 低い | 高めやすい |
| 改ざん対策 | 限定的 | 検知しやすい |
| 接続先の確認 | 行わない | 証明書を使って行う |
| ブラウザの印象 | 警告対象になる場合がある | 安全な接続として扱われやすい |
鍵マークが示す範囲
ブラウザの鍵マークは、現在開いているページとの通信がHTTPSで保護されていることを示す目安です。
ただし、鍵マークがあるからといって、そのサイトの事業者や商品が必ず信頼できるとは限りません。
HTTPSは通信経路の安全性を高めるものであり、販売者の品質、契約内容、サービスの正当性まで保証するものではありません。
鍵マークは通信の安全性に関する表示であり、サイト全体の信用保証ではないという点を分けて理解する必要があります。
利用者側では、運営会社情報、特定商取引法に関する表示、連絡先、レビューなども併せて確認することが大切です。
警告表示がビジネスに与える影響
主要なブラウザは、HTTPのページや安全性に問題があるページに対し、警告や注意表示を出すことがあります。
とくにパスワード入力欄やカード情報の入力欄がある場合、利用者の離脱につながりやすいでしょう。
広告やSNSから訪問者を集めても、最終的な入力画面で不安を感じさせれば、集客費用を十分に活かせません。
HTTPS化は、デザイン改善のように目立つ施策ではありません。
しかし、顧客が安心して問い合わせや購入を完了できる土台として、優先度の高い改善項目です。
アドレスバーに警告が表示されると、利用者は内容を詳しく読まずに離脱することがあります。
企業サイトでは公開ページ、フォーム、管理画面、画像やJavaScriptなどの関連ファイルまで一貫してHTTPSへ統一することが重要です。
SSL証明書とTLSの関係
続いてはSSL証明書とTLSの役割について確認していきます。
SSL証明書が担う接続先確認
SSL証明書は、Webサーバーが正しい接続先であることを確認するための電子的な証明書です。
利用者のブラウザは証明書の情報を確認し、アクセス先のドメインと証明書の対象が一致しているかを検証します。
この確認により、偽サイトへ誘導されるリスクを減らしやすくなります。
証明書には有効期限があり、期限切れになるとブラウザで強い警告が出る場合があります。
更新忘れはサイト停止や問い合わせ減少につながるため、管理台帳や自動更新の仕組みを用意すると安心です。
証明書の主な種類
SSL証明書には、確認方法や対象範囲によって複数の種類があります。
代表的なものはドメイン認証、企業認証、EV認証です。
ドメイン認証は、申請者がそのドメインを管理していることを確認する方式で、比較的導入しやすい特徴があります。
企業認証は、ドメイン管理に加えて組織の実在性も確認します。
EV認証はより厳格な確認を行うタイプですが、ブラウザ上の表示は以前と比べて控えめになっています。
| 種類 | 主な確認内容 | 向いている用途 |
|---|---|---|
| ドメイン認証 | ドメインの管理権限 | ブログ、企業サイト、一般的なLP |
| 企業認証 | ドメイン管理と組織の実在性 | BtoBサイト、問い合わせを重視するサイト |
| EV認証 | より厳格な組織確認 | 金融、決済、強い信頼表示を求める用途 |
| ワイルドカード証明書 | 親ドメインと複数のサブドメイン | サブドメインを多く運用する企業 |
| マルチドメイン証明書 | 複数ドメイン | 複数ブランドや複数サイトの運用 |
SSLとTLSという呼び方
SSLはSecure Sockets Layerの略称で、TLSはTransport Layer Securityの略称です。
SSLは古い世代の技術名ですが、日常的にはSSL証明書や常時SSLという言葉が今も使われています。
実務では、SSL証明書という呼び方でも、実際にはTLS通信を実現するための証明書を意味することが一般的です。
SSLという表現は慣用的な名称、TLSは現在の通信技術として理解すると混乱を避けやすくなります。
発注先やレンタルサーバーの説明でSSLとTLSが混在していても、基本的にはHTTPS通信の安全性に関する話だと捉えて問題ありません。
証明書は取得して終わりではありません。
有効期限、対象ドメイン、更新方法、暗号化設定を継続的に管理することが、安全なWeb運用につながります。
HTTPSが支えるセキュリティ対策
続いてはHTTPSが支えるセキュリティ対策の範囲を確認していきます。
盗聴と情報漏えいへの対策
HTTPSは、通信の盗聴を防ぐための基本的な対策です。
利用者がフォームに入力したメールアドレスやパスワードが途中で見られるリスクを下げられます。
ただし、HTTPSだけで企業の情報セキュリティが完成するわけではありません。
サーバーに保存された顧客情報の管理、管理者アカウントのパスワード強化、アクセス権限の整理、バックアップ、脆弱性対応も必要です。
通信中の保護と、保存後の保護は別の課題として考えるとよいでしょう。
改ざんとなりすましへの対策
悪意ある第三者が通信内容を書き換えると、利用者を偽のページへ誘導したり、不正なファイルを表示したりする危険があります。
HTTPSでは、通信内容が途中で改変されていないかを確認する仕組みも利用されます。
また、SSL証明書による接続先確認は、正規サイトになりすましたサイトとの区別に役立ちます。
それでも似た文字を使った偽ドメインや、SNS広告を悪用した詐欺は発生し得ます。
企業側は公式ドメインを明確に案内し、利用者側はURLを確認する習慣を持つことが望ましいでしょう。
HTTPSだけでは防げない脅威
HTTPSを導入していても、フィッシング詐欺、マルウェア、弱いパスワード、不正ログイン、Webアプリケーションの脆弱性までは自動的に防げません。
たとえば、悪意あるサイトでもHTTPSを使うことは可能です。
そのため、HTTPSの有無だけで安全なサイトかどうかを判断するのは危険です。
HTTPSは重要な防御の一層ですが、すべてのリスクを解決する万能策ではありません。
WAFの導入、CMSやプラグインの更新、多要素認証、ログ監視、従業員教育などを組み合わせて対策することが現実的です。
安全なWeb運用は、HTTPS、サーバー管理、アカウント管理、脆弱性対策、運用ルールを重ねて実現します。
一つの対策だけに依存せず、役割ごとに守りを整える視点が重要です。
SEOとWebマーケティングへの影響
続いてはHTTPSとSEO、Webマーケティングの関係を確認していきます。
検索エンジンにおけるHTTPSの位置付け
検索エンジンは利用者にとって安全で使いやすいWebページを重視する傾向があります。
HTTPSは検索順位を決める唯一の要因ではありませんが、サイト品質を考えるうえでの基本条件の一つです。
コンテンツの専門性、検索意図との一致、表示速度、内部リンク、モバイル対応などとともに、HTTPS環境を整える必要があります。
HTTPのままでも必ず検索結果に出ないわけではありません。
ただし、HTTPS化を後回しにする合理的な理由はほとんどないといえるでしょう。
リダイレクトと正規URLの管理
HTTPからHTTPSへ移行する際は、旧URLへアクセスした利用者や検索エンジンを新URLへ適切に案内する必要があります。
一般的には恒久的な移転を示す301リダイレクトを設定します。
httpsのURLとhttpのURLが両方表示される状態を放置すると、評価の分散や重複コンテンツの問題につながる可能性があります。
canonicalの設定、サイトマップの更新、内部リンクの修正、広告リンクの変更も確認したい項目です。
移行後は検索コンソールなどの管理ツールで、クロールエラーやインデックス状況を確認するとよいでしょう。
ユーザー体験と成果への影響
SEOでは検索順位だけでなく、訪問後の行動も重要です。
HTTPS化によって警告表示を避けられれば、ページ閲覧、フォーム入力、会員登録、購入といった行動の心理的な障壁を下げやすくなります。
特に広告用のランディングページでは、流入後の小さな不安が成果を大きく左右します。
安全性が見えにくいWebサービスほど、技術面の信頼を丁寧に積み上げることが重要です。
プライバシーポリシー、セキュリティ方針、問い合わせ先をわかりやすく掲載することも、HTTPSと相乗効果を生みます。
HTTPS化はSEOだけを狙う単独施策ではありません。
検索流入後の不安を減らし、ブランドの信頼性とコンバージョンを支える基盤として取り組むことが大切です。
HTTPS導入と運用時の確認項目
続いてはHTTPSを導入し、安定して運用するための確認項目を見ていきます。
導入前に整理したい対象範囲
まずは、HTTPS化するドメインとサブドメインを洗い出します。
wwwの有無、スマートフォン用サイト、会員サイト、予約システム、管理画面、画像配信先などを漏れなく確認してください。
一部だけHTTPが残ると、ブラウザで混在コンテンツの警告が出たり、ページ機能が正常に動かなかったりする場合があります。
外部サービスのタグ、広告計測タグ、埋め込み動画、フォント、画像URLも点検対象です。
ページ本体だけでなく、読み込むすべての要素をHTTPSへ統一することが重要になります。
移行作業で確認するポイント
証明書をサーバーへ設定した後は、HTTPSで各ページを開けるかを確認します。
次にHTTPからHTTPSへのリダイレクト、フォーム送信、ログイン、決済、メール配信、外部連携などをテストします。
WordPressなどのCMSを使う場合は、サイトURL設定やデータベース内の絶対URLも確認が必要です。
画像やスクリプトの参照先がHTTPのままだと、鍵マークが正しく表示されないことがあります。
公開直後だけでなく、数日後にアクセス解析、検索エンジンのクロール状況、問い合わせ件数を確認すると安心です。
| 確認項目 | 確認内容 |
|---|---|
| 証明書の有効性 | 対象ドメイン、有効期限、信頼できる認証局を確認 |
| URL統一 | HTTPからHTTPSへ適切に転送されるかを確認 |
| 混在コンテンツ | 画像、CSS、JavaScript、外部タグがHTTPSかを確認 |
| フォーム機能 | 送信、確認画面、自動返信メール、保存処理を確認 |
| 検索対策 | サイトマップ、canonical、内部リンク、管理ツールを更新 |
| 更新管理 | 証明書の期限と更新担当者を明確化 |
更新切れとトラブルの予防
証明書の期限切れは、利用者に強い警告画面を表示させる原因になります。
サイトそのものが消えたわけではなくても、利用者はアクセスを続けにくくなります。
自動更新に対応した証明書を選ぶ、更新通知を複数担当者へ送る、期限を社内カレンダーに登録するなどの対策が有効です。
サーバー移転、ドメイン更新、DNS設定変更を行う際も、証明書の設定に影響がないか確認してください。
小さな設定漏れが売上や問い合わせの機会損失につながるため、定期点検の手順を文書化しておくとよいでしょう。
まとめ
HTTPSは、Webブラウザとサーバーの間の通信を暗号化し、盗聴や改ざんのリスクを抑えるための仕組みです。
HTTPとの違いは通信保護の有無にあり、SSL証明書やTLSによって安全な接続と接続先確認を支えています。
ビジネスサイトでは、HTTPS化が利用者の信頼、フォームの安心感、SEO、コンバージョンの土台になります。
ただし、HTTPSだけですべてのサイバーリスクを防げるわけではありません。
サーバーの更新、脆弱性対策、多要素認証、権限管理、証明書の更新管理を組み合わせることが大切です。
まだHTTPを利用しているサイトや、一部のページだけ暗号化されているサイトは、URL統一と混在コンテンツの確認から始めてみてください。
安全な通信環境を整えることが、顧客に選ばれ続けるWebサイト運営につながるでしょう。