SOCとは、企業や組織の情報システムを継続的に監視し、サイバー攻撃や不審な挙動を早期に見つけて対応するための組織です。
クラウドサービス、テレワーク、スマートフォンなどの利用が広がった現在、社内ネットワークだけを守る対策では不十分になりました。
攻撃を完全に防ぐことだけを目標にするのではなく、侵入の兆候を把握し、被害の拡大を抑え、事業を早く復旧させる視点が重要です。
その実務を担う中心的な存在がSOCであり、経営層、情報システム部門、CISO、現場部門をつなぐ役割も持ちます。
この記事では、SOCの基本的な意味からビジネス上の役割、CISOとの関係、監視運用とインシデント対応、実効性のあるセキュリティ体制を構築する方法まで解説します。
SOCの意味と基本機能
それではまずSOCの意味と、企業のセキュリティ運用で果たす基本機能について解説していきます。
SOCの正式名称と役割
SOCはSecurity Operations Centerの略称で、日本語ではセキュリティ運用センターやセキュリティ監視センターと呼ばれます。
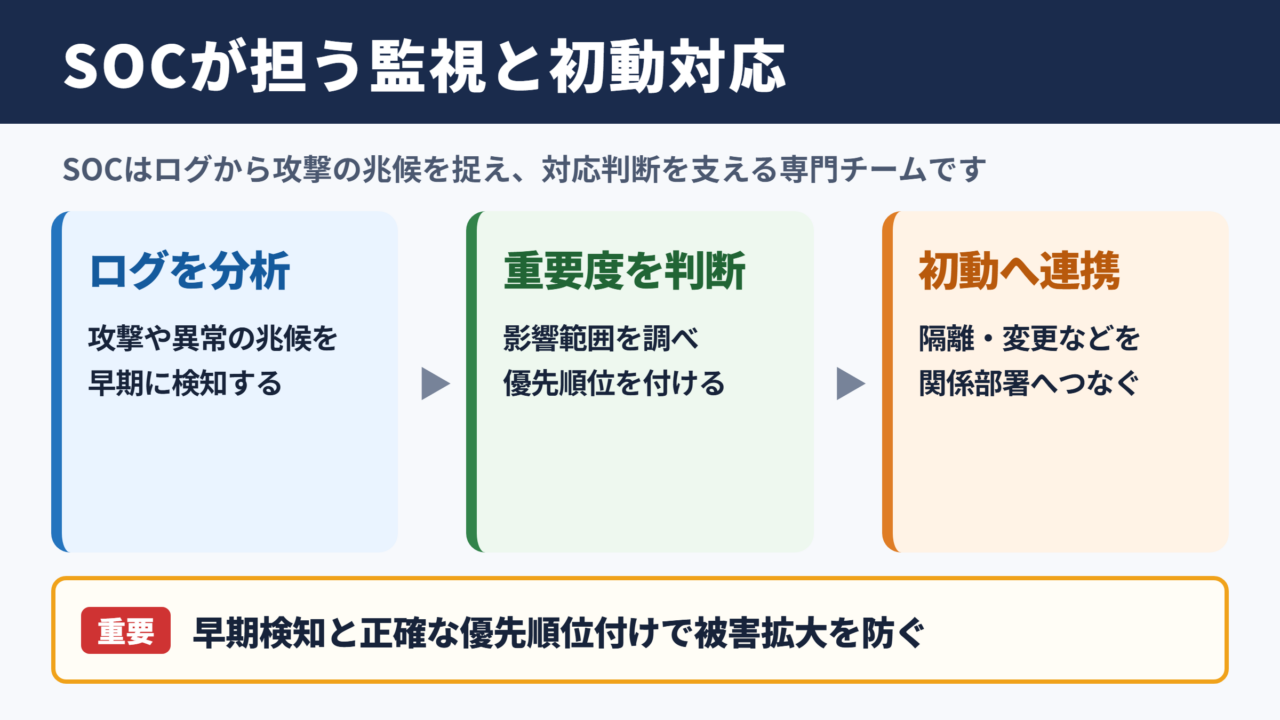
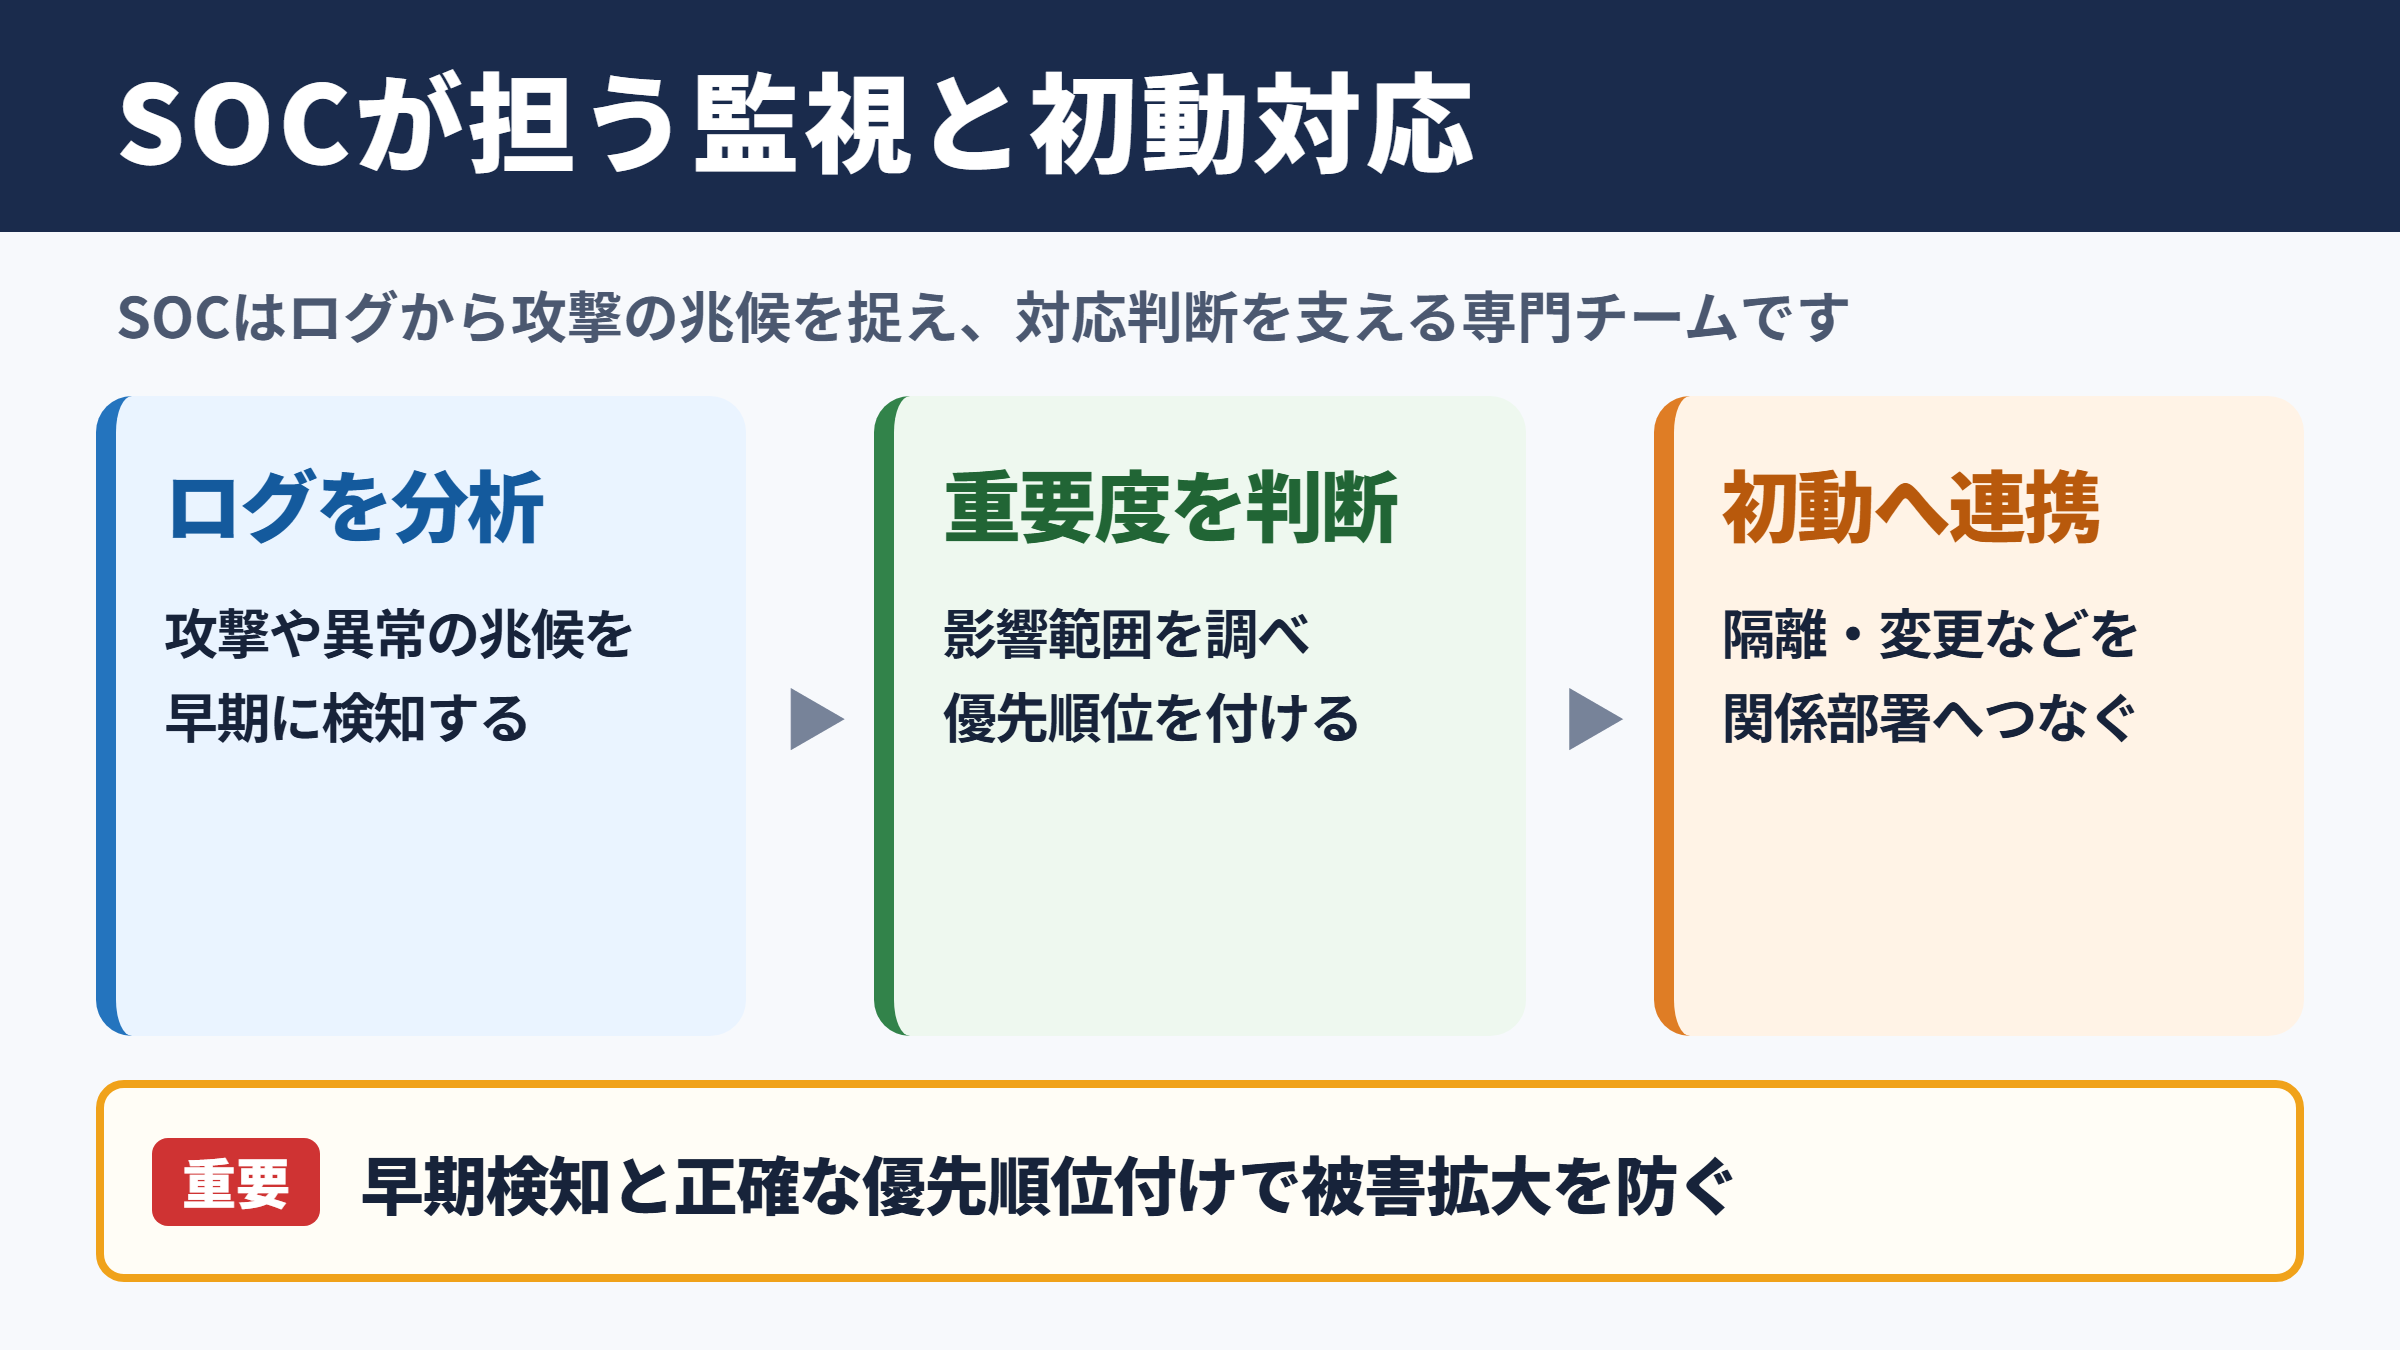
ネットワーク、サーバー、クラウド、端末、業務アプリケーションなどから集まるログを分析し、攻撃や異常の兆候を検知する専門チームです。
単にアラートを眺める部署ではありません。
検知した事象の重要度を判断し、影響範囲を調査し、必要に応じてシステム担当者や経営層へ連絡するまでがSOCの重要な業務です。
SOCは攻撃を見つけるだけでなく、事業への影響を小さくするための判断材料を整える組織と考えると理解しやすいでしょう。
例えば、深夜に海外から管理者アカウントへログインが試みられた場合、SOCは通常と異なるアクセスなのか、正規担当者の出張による操作なのかを確認します。
危険性が高いと判断すれば、対象アカウントの停止、端末の隔離、パスワード変更、関係部署への連絡といった初動につなげます。
SOCの目的は、すべての攻撃をゼロにすることではありません。
攻撃の兆候を早期に捉え、正確に優先順位を付け、被害の拡大と復旧遅延を防ぐことが本質です。
監視対象となるシステムとログ
SOCの監視対象は、以前のような社内サーバーやファイアウォールだけに限られません。
Microsoft 365やGoogle WorkspaceなどのSaaS、AWSやAzureなどのクラウド環境、VPN、EDRを導入したパソコン、スマートフォン管理基盤まで対象が広がっています。
監視では、各機器やサービスが出力するログを収集します。
ログには、誰がいつログインしたか、どの端末がどの通信先へ接続したか、権限設定が変更されたか、マルウェアらしいファイルが検出されたかといった記録が残ります。
しかし、ログの量が多いだけでは安全性は高まりません。
必要なログを選び、時刻をそろえ、調査に活用できる形式で保存する設計が欠かせません。
| 監視領域 | 主な確認内容 | 検知したいリスク |
|---|---|---|
| ネットワーク | 不審な通信先、異常な通信量、侵入の試み | 不正アクセス、情報流出、遠隔操作 |
| エンドポイント | マルウェア検知、怪しいプロセス、端末隔離 | ランサムウェア、認証情報窃取 |
| クラウド | 管理者権限の変更、公開設定、API利用 | 設定不備、アカウント乗っ取り |
| メール | 不審な添付ファイル、なりすまし、転送設定 | 標的型メール、ビジネスメール詐欺 |
| 認証基盤 | 失敗ログイン、多要素認証の異常、特権利用 | 不正ログイン、権限悪用 |
SIEM・EDR・SOARとの違い
SOCと混同されやすい言葉に、SIEM、EDR、SOARがあります。
これらは互いに競合する言葉ではなく、組み合わせてセキュリティ運用を支える関係です。
SIEMは複数の機器やサービスからログを集め、相関分析して異常を検知しやすくする仕組みです。
EDRはパソコンやサーバーなどの端末を監視し、侵害の兆候を検出、調査、封じ込めするための製品群を指します。
SOARは、アラートの振り分け、情報収集、チケット起票、通知などの定型作業を自動化する仕組みです。
対してSOCは、人、業務手順、監視ルール、ツールを組み合わせて運用する体制そのものです。
SIEMはログを集めて分析する基盤です。
EDRは端末で起きる異常を捉える対策です。
SOARは対応の一部を自動化する仕組みです。
SOCはこれらを活用して監視と対応を行う組織です。
製品を導入しただけでSOCが完成するわけではありません。
検知後に誰が判断し、誰へ連絡し、どの手順で封じ込めるかまで定めて初めて、実務で機能するセキュリティ運用になります。
ビジネスにおけるSOCの役割
続いては、SOCがビジネスにどのような価値をもたらすのかを確認していきます。
事業継続を支える早期検知
サイバー攻撃は、情報漏えいだけでなく、受注停止、工場停止、顧客対応の増加、信用低下など、幅広い損失を招く可能性があります。
特にランサムウェアでは、端末やファイルサーバーが暗号化され、通常業務を続けられなくなるケースもあります。
SOCが継続監視を行う意義は、攻撃者が社内で活動する時間を短くする点にあります。
侵入後の不審な権限昇格、大量のファイル操作、外部への異常なデータ送信などを早く検知できれば、影響が全社へ広がる前に対処しやすくなります。
被害の大きさは、侵入されたかどうかだけではなく、発見までの時間と対応までの時間に左右されます。
そのため、SOCは情報セキュリティの取り組みであると同時に、事業継続計画を支える機能でもあります。
アラートの優先順位付け
セキュリティ製品は、多数のアラートを出力します。
すべてを同じ緊急度で扱うと、担当者は重要な兆候を見落としやすくなります。
SOCでは、検知内容、対象資産の重要性、利用者の権限、過去の通信履歴、脅威インテリジェンスなどを踏まえ、対応優先度を判断します。
例えば、一般端末の不要なソフトウェア検知と、基幹システム管理者の不審な国外ログインでは、同じアラート件数でも事業への影響は異なります。
優先順位付けによって、限られた人員でも重大インシデントに集中できるようになります。
| 優先度 | 想定される事象 | SOCの初動例 |
|---|---|---|
| 緊急 | ランサムウェア感染、特権アカウントの乗っ取り | 端末隔離、アカウント停止、緊急連絡 |
| 高 | 不審な国外ログイン、重要サーバーへの侵入試行 | ログ調査、本人確認、アクセス制限 |
| 中 | マルウェア疑いの添付ファイル、設定変更 | 詳細分析、端末確認、担当部門への照会 |
| 低 | 既知の軽微なポリシー違反、誤検知の可能性 | 記録、傾向分析、ルール調整 |
経営判断に役立つ可視化
SOCの成果は、アラートの処理件数だけでは測れません。
どの資産に攻撃が集中しているか、検知から封じ込めまで何分かかったか、同じ原因のアラートが繰り返されていないかを可視化することに価値があります。
こうした情報は、経営層がセキュリティ投資の優先順位を決める際にも役立ちます。
たとえば、特定のクラウドサービスで権限設定の不備が続くなら、追加ツールよりも設定管理の見直しや教育を優先すべきかもしれません。
SOCのレポートは技術的な報告書ではなく、リスクを経営言語へ翻訳するための材料にもなります。
経営層へ報告する際は、検知件数だけを並べないことが重要です。
事業影響、対応状況、再発防止策、残るリスクを整理すると、意思決定につながりやすくなります。
CISOとSOCの関係
続いては、CISOとSOCの役割分担、連携のポイントを確認していきます。
CISOが担うセキュリティ統括
CISOはChief Information Security Officerの略称で、最高情報セキュリティ責任者を指します。
企業全体の情報セキュリティ方針、投資計画、リスク管理、ガバナンス、法令や社内規程への対応を統括する立場です。
SOCが日々の監視と初動対応を担う実行部隊だとすれば、CISOはセキュリティ戦略と意思決定を主導する責任者と整理できます。
ただし、CISOがSOCへすべてを任せるだけでは十分ではありません。
監視対象の優先順位、許容できるリスク、重大インシデント時の報告基準などは、経営方針と整合させる必要があります。
役割分担と連絡体制
効果的な運用では、SOC、CISO、情報システム部門、法務、広報、事業部門の役割を平時から明確にします。
重大な情報漏えいが疑われる場面では、技術調査だけでなく、顧客への説明、取引先との調整、法的な確認、報道対応が必要になる場合があります。
そのため、SOCの担当者が独断で全てを判断する設計は現実的ではありません。
| 関係者 | 主な役割 | インシデント時の関与 |
|---|---|---|
| CISO | 方針策定、リスク受容、経営報告 | 重大度判断、経営層への報告、方針決定 |
| SOC | 監視、分析、トリアージ、初動支援 | 検知、調査、証跡保全、一次連絡 |
| 情報システム部門 | システム管理、設定変更、復旧作業 | 隔離、停止、復旧、技術的対処 |
| 法務・広報 | 契約、法令、対外説明の確認 | 通知内容、開示、問い合わせ対応 |
| 事業部門 | 業務影響の判断、顧客対応 | 優先業務の特定、影響範囲の確認 |
連絡先一覧だけでなく、誰がどの条件で意思決定するかを定義することが、緊急時の混乱を抑える鍵です。
経営と現場をつなぐ報告設計
SOCからCISOへの報告は、専門用語だけに偏らないようにする必要があります。
脆弱性の名称やログの内容は調査には不可欠ですが、経営判断には影響度、対応期限、必要な資源、残存リスクが重要です。
日次や週次の運用報告では、アラート件数、対応状況、検知ルールの改善点を共有します。
月次や四半期の報告では、重要資産への脅威傾向、平均検知時間、平均対応時間、教育や投資の成果を確認するとよいでしょう。
現場向け報告では、何が起きたか、どの機器へ影響したか、次に何を行うかを明確にします。
経営向け報告では、事業への影響、意思決定が必要な事項、再発防止に必要な投資を中心に整理します。
監視とインシデント対応の運用手順
続いては、SOCにおける監視からインシデント対応までの流れを確認していきます。
検知とトリアージ
最初の段階は、監視ツールやログ分析による検知です。
ただし、検知されたアラートがすべて攻撃とは限りません。
正規の管理作業、設定変更、海外出張中のログインなどがアラートになることもあります。
そこでSOCは、アラートの真偽と緊急度を見極めるトリアージを行います。
対象ユーザー、端末、IPアドレス、通信先、実行された操作、過去の類似事象を確認し、誤検知か、要調査か、直ちに対処すべきかを分類します。
トリアージの品質は、重大な攻撃を見逃さず、不要な作業を減らすための土台です。
封じ込めと根本原因の調査
侵害の可能性が高い場合は、被害が広がらないよう封じ込めを進めます。
具体的には、端末をネットワークから隔離する、不正利用が疑われるアカウントを無効化する、怪しい通信先を遮断する、特権権限を一時的に制限するといった対応があります。
封じ込めは迅速さが重要ですが、業務への影響にも注意が必要です。
基幹システムを停止する場合は、システム担当者や業務責任者と連携し、代替手段や復旧順序を確認します。
並行して、侵入経路、侵害された範囲、持ち出された可能性がある情報、攻撃者の活動履歴を調査します。
インシデント対応は、検知、分析、封じ込め、除去、復旧、振り返りの順で進めます。
実際には各工程を行き来するため、記録を残しながら状況を更新する運用が重要です。
復旧と再発防止
端末やサーバーを復旧した時点で、インシデント対応が終わるわけではありません。
原因となった脆弱性、設定不備、認証情報の漏えい、利用者の操作などを確認し、再発を防ぐ対策を実施します。
パッチ適用、多要素認証の強化、権限の見直し、検知ルールの追加、メール訓練、バックアップ手順の改善などが代表例です。
対応後には、タイムライン、判断内容、連絡の遅れ、必要だった情報、運用上の課題を振り返ります。
この振り返りを次の監視ルールや対応手順へ反映することで、SOCは継続的に成熟していきます。
インシデントの終了条件は、感染端末を止めたことだけではありません。
原因の把握、復旧の確認、関係者への報告、再発防止策の実行まで含めて管理することが大切です。
SOC体制の構築方法
続いては、自社に合ったSOC体制を構築するための考え方を確認していきます。
自社運用と外部委託の選択
SOCの運用形態には、自社で人材とツールをそろえる内製型、専門事業者へ委託する外部SOC型、両者を組み合わせるハイブリッド型があります。
内製型は、自社の業務やシステムを深く理解した担当者が迅速に判断しやすい点が強みです。
一方で、夜間や休日を含めた監視、人材採用、教育、脅威情報の収集、ツール運用には大きな負担がかかります。
外部SOCは、専門アナリストの知見や監視ノウハウを活用しやすく、限られた人員で運用を始めたい企業に向いています。
ただし、委託先が検知しても、自社側で業務影響を判断し、端末隔離やシステム停止を実施する役割は残ります。
SOCを外部委託しても、セキュリティ責任そのものを外部へ移せるわけではありません。
| 運用形態 | 向いている状況 | 主な注意点 |
|---|---|---|
| 内製型 | 専門人材がいて、重要システムを自社で細かく管理したい場合 | 人材確保、夜間対応、運用負荷 |
| 外部SOC型 | 早期に監視を始めたい場合、常時監視が難しい場合 | 連絡ルール、責任分界、調査範囲 |
| ハイブリッド型 | 監視は外部、判断と対処は自社で担いたい場合 | 情報共有、訓練、役割の重複防止 |
監視対象と優先順位の設計
体制構築の初期段階で、すべてのシステムを同じ粒度で監視しようとすると、ログ収集やアラート対応が過剰になりがちです。
まずは、顧客情報、決済情報、設計情報、基幹業務、管理者アカウントなど、侵害時の影響が大きい資産を洗い出します。
次に、各資産に対して想定される脅威と必要なログを整理します。
クラウド環境であれば、管理者権限の付与、ストレージの公開設定、アクセスキーの利用履歴を優先する考え方が有効です。
端末では、マルウェア検知、怪しいプロセスの実行、不審な外部通信を重点的に確認します。
優先順位は、重要度と脅威の大きさを掛け合わせて考えます。
重要資産であり、攻撃されやすく、侵害時の影響が大きい対象から監視を整備する流れです。
手順書と訓練の整備
SOCの運用を安定させるには、対応手順書を整備する必要があります。
手順書には、アラートの確認項目、優先度の基準、担当者、連絡先、封じ込め方法、エスカレーション条件、証跡の保存方法を記載します。
実際のインシデントでは想定外の状況も起こりますが、基本手順があれば初動の迷いを減らせます。
また、手順書を作るだけで満足せず、標的型メール、ランサムウェア、クラウドアカウントの不正利用などを想定した訓練を行うことが大切です。
訓練では、検知から連絡、意思決定、復旧までの時間を測り、連絡漏れや権限不足を洗い出します。
運用手順は静的な文書ではなく、訓練と実際の対応を通じて更新する資産です。
SOC運用で押さえる改善ポイント
続いては、SOCを形だけの監視組織にしないための改善ポイントを確認していきます。
誤検知とアラート疲れへの対策
SOC運用では、誤検知や重要度の低いアラートが大量に発生するアラート疲れが課題になりやすいでしょう。
対応担当者が日常的に大量の通知へ追われると、本当に危険な兆候の確認が遅れるおそれがあります。
対策として、検知ルールのしきい値を調整し、すでに安全と判明した通信や業務操作を適切に除外します。
ただし、除外設定を増やしすぎると攻撃を見逃すリスクがあるため、根拠と有効期限を記録して管理することが重要です。
また、同じ種類のアラートをまとめる、脅威インテリジェンスと照合する、SOARで定型調査を自動化する方法も有効です。
指標による運用品質の確認
SOCの改善では、感覚だけでなく指標を用いて状況を確認します。
代表的な指標には、平均検知時間、平均対応時間、重大インシデント件数、誤検知率、未対応アラート数、再発件数があります。
平均検知時間が長い場合は、ログ収集の漏れや検知ルールの不足が疑われます。
平均対応時間が長い場合は、担当者の権限、連絡体制、手順書、他部署との調整方法に課題があるかもしれません。
数値は担当者を評価するためだけでなく、運用の詰まりを見つけて改善するために使うものです。
| 指標 | 確認できる内容 | 改善の方向性 |
|---|---|---|
| 平均検知時間 | 異常発生から把握までの速さ | ログ追加、ルール改善、監視範囲の見直し |
| 平均対応時間 | 検知から封じ込めまでの速さ | 権限整備、連絡短縮、自動化 |
| 誤検知率 | 不要なアラートの割合 | ルール調整、例外管理、相関分析 |
| 再発件数 | 同種の問題が繰り返される状況 | 根本原因対策、教育、設定標準化 |
ゼロトラストとクラウド対応
クラウド利用やリモートワークが定着した環境では、社内ネットワークに接続しているから安全という前提を置きにくくなっています。
そこで重要になる考え方がゼロトラストです。
ゼロトラストでは、利用者や端末を常に検証し、最小限の権限を付与し、アクセス状況を継続的に確認します。
SOCは、この考え方を運用面で支える存在です。
認証ログ、端末の状態、アクセス先、権限変更、クラウド設定を横断して見ることで、単一の製品だけでは把握しにくい異常を見つけやすくなります。
ゼロトラストは製品名ではなく、継続的に検証する運用の考え方です。
SOCによる監視とインシデント対応を組み合わせることで、実効性が高まります。
クラウド環境では設定変更や権限付与が短時間で行われるため、設定の可視化とログ監視が特に重要です。
まとめ
SOCはSecurity Operations Centerの略であり、セキュリティ運用センターとして組織のシステムやログを継続監視し、脅威の検知、分析、初動対応を担います。
サイバー攻撃を完全に防ぐことは難しいため、早く見つけ、優先順位を付け、被害の拡大を抑える運用が欠かせません。
SOCはSIEM、EDR、SOARなどのツールを活用しますが、ツールだけでは成立しません。
監視対象の整理、対応手順、連絡体制、権限、訓練、振り返りを含めた仕組みづくりが必要です。
CISOは全社的なセキュリティ戦略と経営判断を統括し、SOCは日々の監視と技術的な分析を担います。
両者が連携し、事業影響と技術的な事実を結び付けることで、実用的なセキュリティ体制へ近づきます。
自社に合ったSOCを構築する第一歩は、守るべき重要資産と、重大な事象が起きた際の対応責任を明確にすることです。
内製、外部委託、ハイブリッド型のどれを選ぶ場合でも、継続的な改善を前提に運用を設計していきましょう。