プログラミングでデータを保存したり、Web APIで別のシステムへ送ったりするときに登場するのが、シリアライズとデシリアライズです。
用語だけを見ると難しく感じますが、役割はデータを扱いやすい形へ変換し、必要なときに元へ戻すことにあります。
JSON、XML、CSV、バイナリ形式、オブジェクト、API通信、ファイル保存といった関連語と一緒に理解すると、実務での使いどころも見えやすくなるでしょう。
この記事では、デシリアライズの意味、シリアライズとの違い、代表的な使い方、注意点までを順番に解説します。
デシリアライズの意味と処理の全体像
それではまずデシリアライズの意味と、処理の流れについて解説していきます。
保存用データをプログラムで使える形へ戻す処理
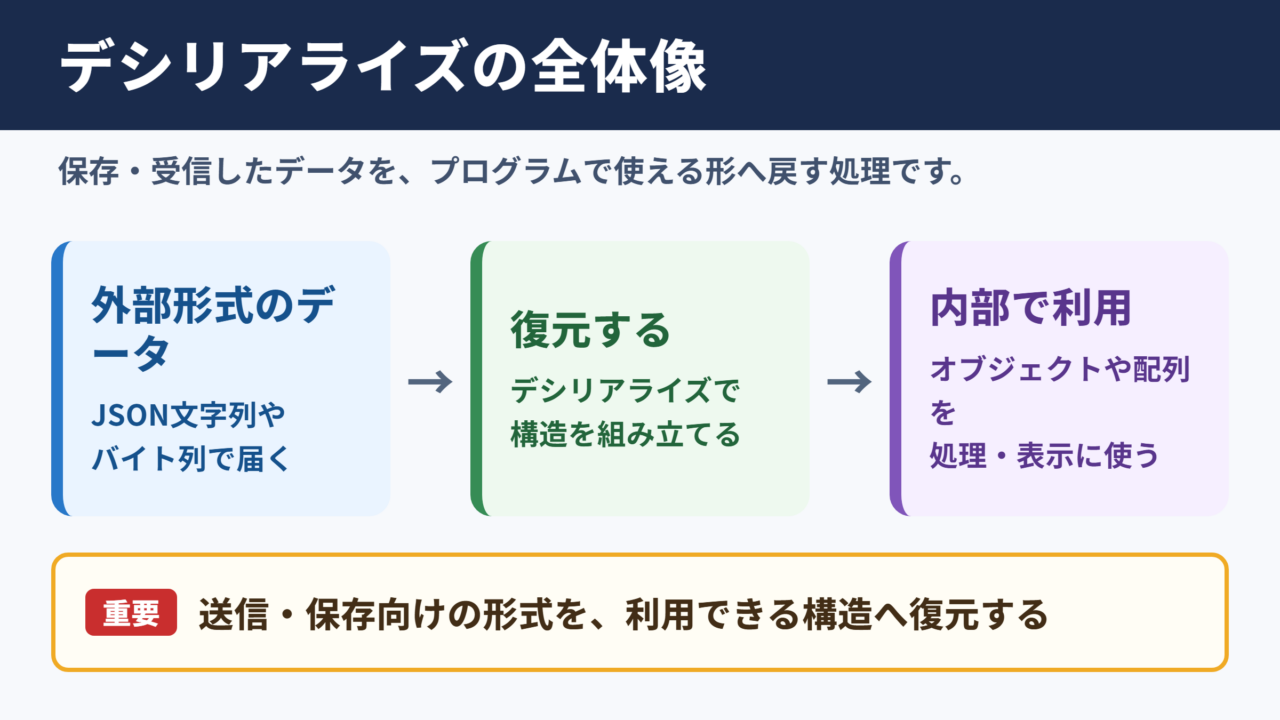
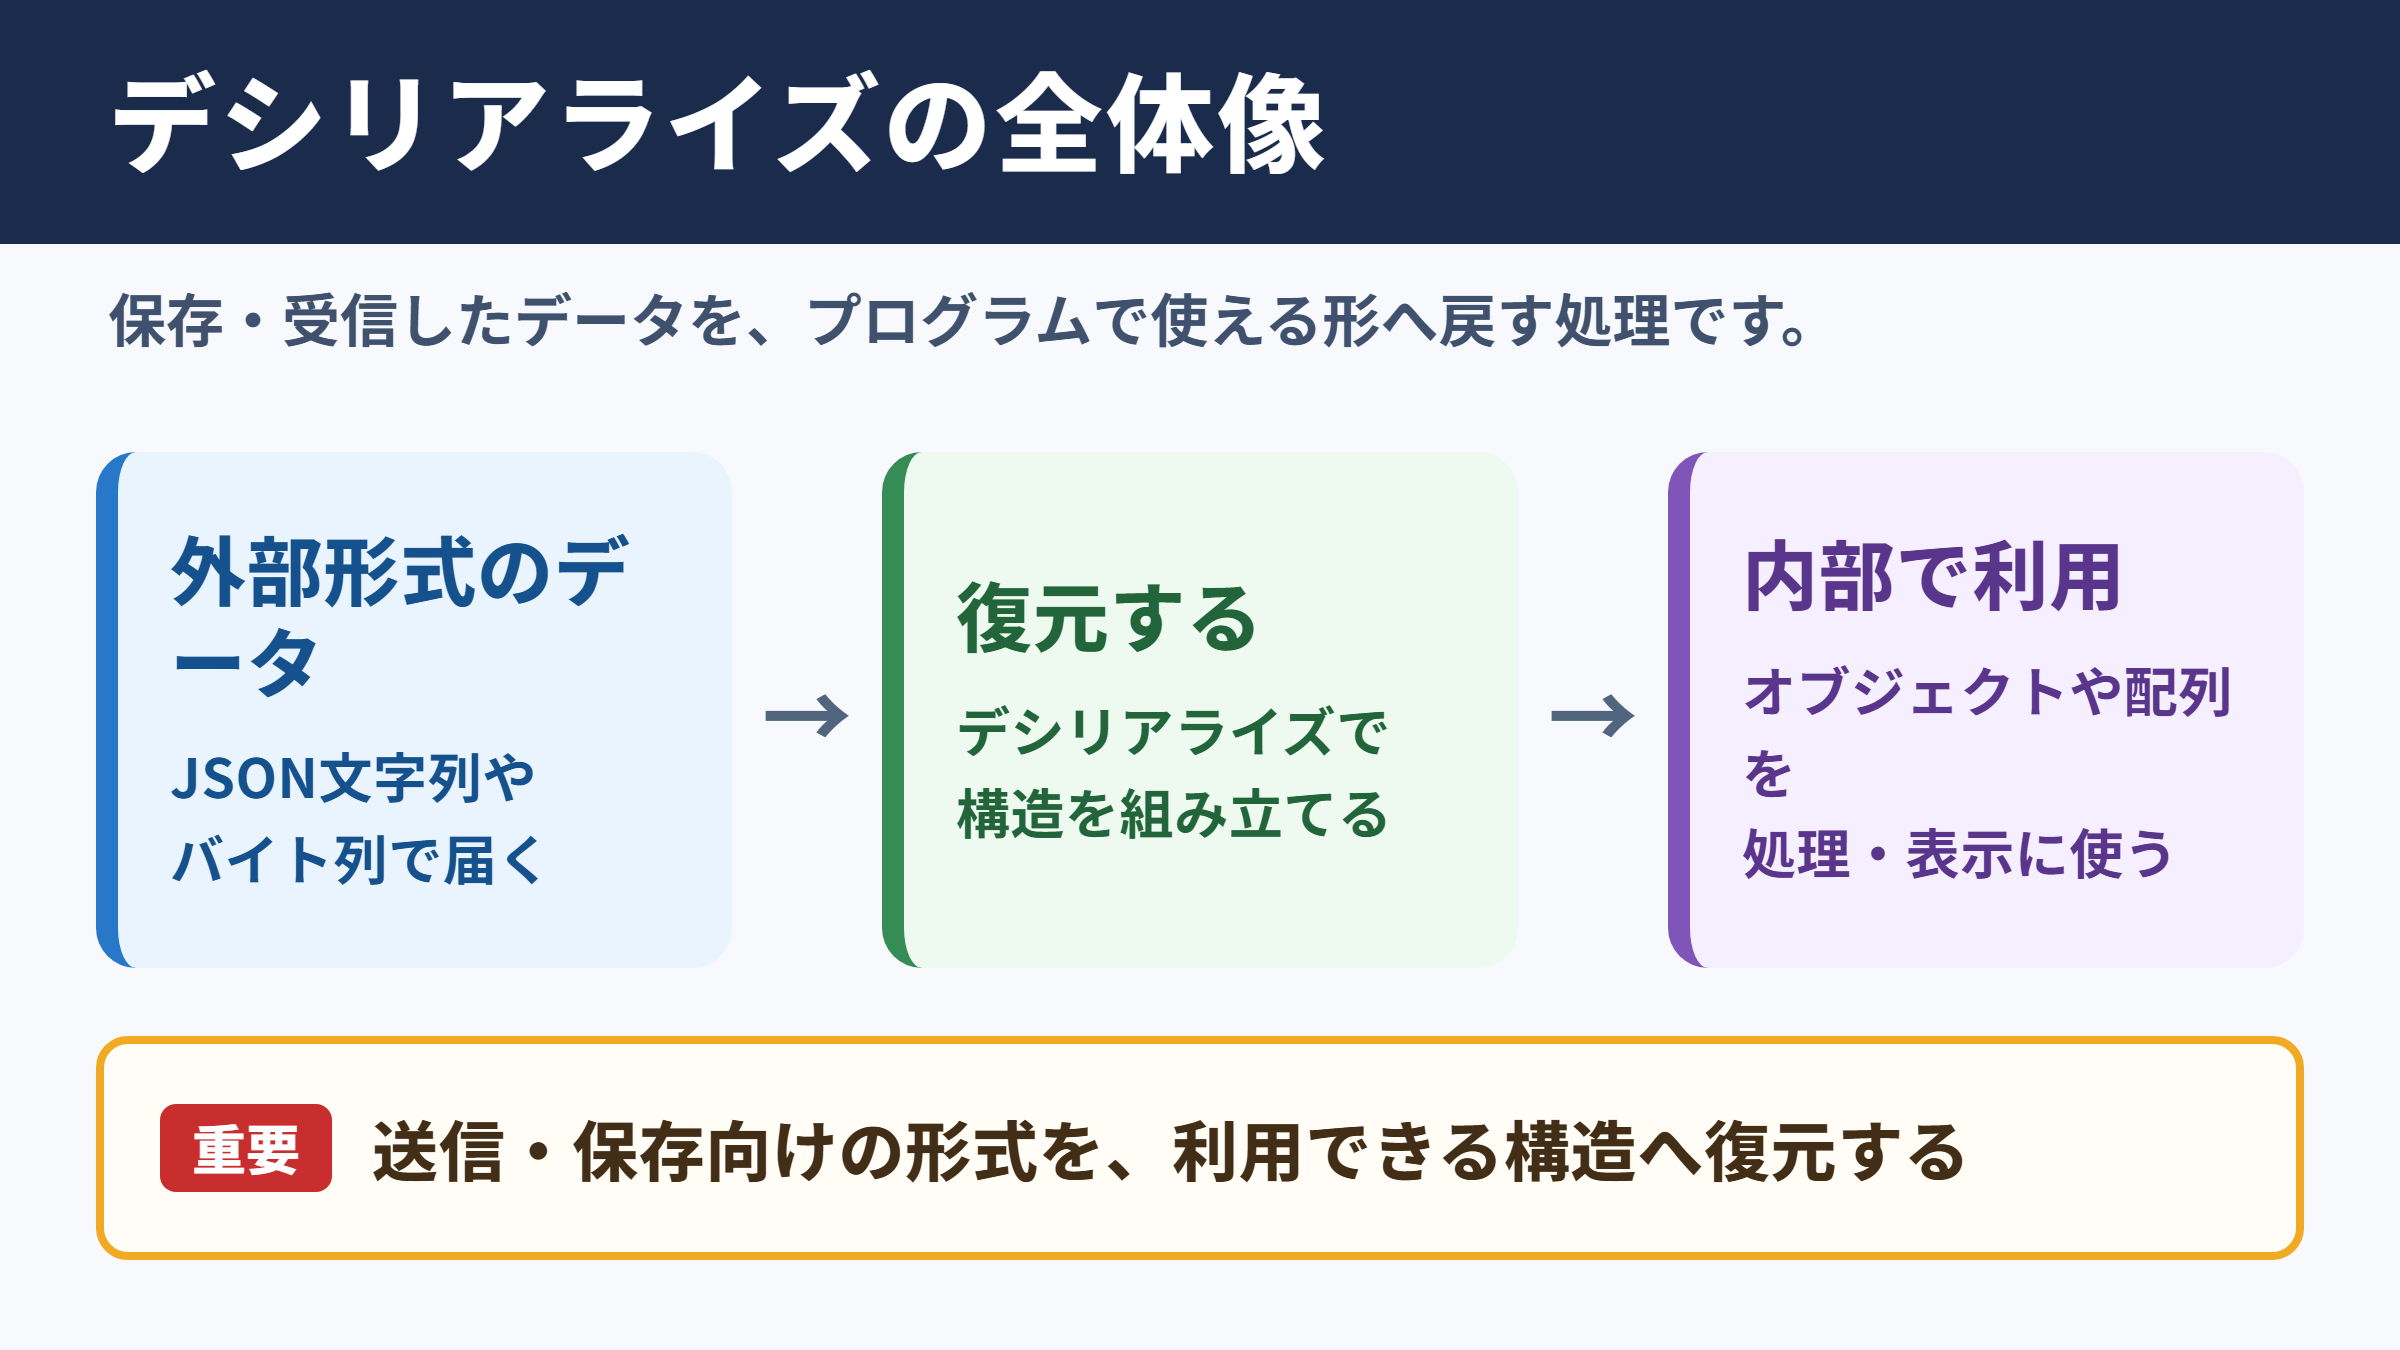
デシリアライズとは、文字列やバイト列として保存または送信されているデータを、プログラム内で扱えるオブジェクトや配列などへ復元する処理です。
英語では deserialize と表記され、日本語では逆シリアル化、復元、非直列化などと説明されることもあります。
たとえば、サーバーから受け取ったJSON形式の文字列を、JavaScriptのオブジェクトやPythonの辞書型へ変換する処理は、代表的なデシリアライズです。
受信直後のデータは単なる文字の並びでも、変換後にはプロパティや要素を指定して扱えるようになります。
デシリアライズは外部形式のデータを、アプリケーション内部で利用できる構造へ戻す作業と考えると理解しやすいでしょう。
デシリアライズの目的は、送受信や保存に適した形式のデータを、処理や表示に適した形式へ復元することです。
シリアライズと対になる変換の関係
デシリアライズは、シリアライズと必ずセットで考えられる用語です。
シリアライズは、メモリ上にあるオブジェクトやデータ構造を、ファイル保存やネットワーク送信がしやすい形式へ変換します。
一方でデシリアライズは、変換済みのJSONやXMLなどを読み込み、再びプログラムのデータ構造として組み立てる役割です。
| 処理名 | 変換前 | 変換後 | 主な目的 |
|---|---|---|---|
| シリアライズ | オブジェクトや配列 | JSON文字列やバイト列 | 保存、送信、共有 |
| デシリアライズ | JSON文字列やバイト列 | オブジェクトや配列 | 読込、処理、画面表示 |
この関係は、荷物を箱に詰める作業と、到着後に箱から取り出して使える状態に整える作業に似ています。
箱詰めがシリアライズ、開封して中身を分類するのがデシリアライズです。
なぜ変換が必要になるのか
プログラムがメモリ上で持つオブジェクトには、参照関係、型情報、メソッドなどが含まれる場合があります。
そのままでは他のコンピューターへ渡したり、テキストファイルへ保存したりしにくいため、共通の形式へ変換する必要があります。
特にWebサービスでは、ブラウザ、APIサーバー、データベース、外部サービスが異なる技術で動いていることも珍しくありません。
そこでJSONのような共通フォーマットを使い、送信側でシリアライズし、受信側でデシリアライズします。
異なる環境の間でデータを受け渡すための橋渡しが、シリアライズとデシリアライズの重要な役割です。
シリアライズとの違いとデータ形式
続いてはシリアライズとの違いと、よく使われるデータ形式を確認していきます。
変換の向きで理解する違い
両者の最も大きな違いは、データ変換の向きです。
シリアライズではプログラム内部のデータを外部向けの形式にし、デシリアライズでは外部データを内部向けの形式へ戻します。
たとえばユーザー情報をAPIレスポンスとして返す場合、サーバーではオブジェクトをJSONへ変換します。
ブラウザ側では受け取ったJSONを解析し、画面表示に使えるデータとして扱います。
オブジェクトをJSON文字列へ変換する処理がシリアライズです。
JSON文字列をオブジェクトへ変換する処理がデシリアライズです。
この順序を意識すると、コード内にある変換処理の目的を判断しやすくなります。
JSONとXMLとバイナリ形式の特徴
デシリアライズの対象には、JSON、XML、CSV、YAML、Protocol Buffers、MessagePackなど、多様な形式があります。
現在のWeb APIではJSONが広く使われています。
JSONは人が読めるテキスト形式であり、JavaScriptとの相性もよく、開発時に内容を確認しやすい点が魅力です。
XMLはタグで構造を表現する形式で、業務システムや古くからある外部連携で利用されることがあります。
バイナリ形式は人が直接読むには向きませんが、通信量を抑えたり、高速に処理したりしたい場面で活用されます。
| 形式 | 読みやすさ | 主な利用場面 | 注意点 |
|---|---|---|---|
| JSON | 高い | Web API、設定ファイル | 型表現に制約がある |
| XML | 比較的高い | 業務連携、設定情報 | 記述量が多くなりやすい |
| CSV | 高い | 表形式データ、Excel連携 | 入れ子構造に弱い |
| バイナリ | 低い | 高速通信、ゲーム、IoT | 専用の解析処理が必要 |
データ型が完全には戻らない場合
デシリアライズでは、元の値がすべて同じ型で復元されるとは限りません。
JSONには日付型、関数、正規表現、独自クラスといった概念が標準では含まれていないためです。
たとえば日付をJSONへ変換すると文字列になり、読み込んだ後も多くの場合は文字列のままです。
日時として計算したい場合には、デシリアライズ後にDateオブジェクトや日時型へ明示的に変換する必要があります。
デシリアライズは元に戻す処理であっても、完全に同一の型を自動復元する処理とは限りません。
利用する言語、ライブラリ、データ形式の仕様を確認することが大切です。
プログラミング言語別の基本的な使い方
続いては主要なプログラミング言語での基本的な使い方を見ていきます。
JavaScriptにおけるJSON.parseの利用
JavaScriptでは、JSON文字列をオブジェクトへ変換する際にJSON.parseを使用します。
たとえばAPIから受け取った文字列が userName と age を含んでいる場合、JSON.parseで変換した後に各値をプロパティとして参照できます。
const text = ‘{“userName”:”田中”,”age”:30}’
const user = JSON.parse(text)
user.userName を参照すると 田中 を取得できます。
fetchを使った通信では、response.jsonというメソッドがよく利用されます。
これはレスポンスのJSONを読み込み、JavaScriptで扱える値へ変換する処理をまとめて行うものです。
フロントエンド開発では、APIレスポンスの解析がデシリアライズに当たると覚えておくとよいでしょう。
Pythonにおけるjson.loadsの利用
Pythonではjsonモジュールを使い、JSON文字列を辞書型やリスト型へ変換できます。
文字列を読み込む場合にはjson.loads、ファイルオブジェクトを読み込む場合にはjson.loadを利用するのが一般的です。
変換後のデータは辞書としてキーを指定したり、リストとして繰り返し処理を行ったりできます。
Pythonはデータ分析、機械学習、Web開発、業務自動化など用途が広いため、JSONデータの読込は頻繁に登場します。
外部APIのレスポンスを扱うときには、値が存在するか、期待した型かを確認しながら処理を進めると安全です。
JavaとC#におけるライブラリの利用
JavaやC#では、JSONをクラスのインスタンスへ変換するために、ライブラリや標準機能を利用するケースが多くあります。
JavaではJacksonやGson、C#ではSystem.Text.Jsonなどが代表例です。
JSONのプロパティ名とクラスのフィールド名を対応させることで、読み込んだデータを型付きのオブジェクトとして利用できます。
大規模なアプリケーションでは、単に文字列を解析するだけでなく、入力データをドメインモデルへ変換する工程も重要になります。
このとき、必須項目の検証、型変換、初期値の設定を同時に行う設計がよく採用されます。
型付き言語では、デシリアライズ後の値がクラス定義と整合しているかを確認することが、障害防止につながります。
Web APIとファイル保存における具体例
続いてはWeb APIやファイル保存での具体的な利用場面を解説していきます。
Web APIレスポンスの読込処理
Web APIでは、クライアントがURLへリクエストを送り、サーバーがJSON形式のレスポンスを返す構成が一般的です。
たとえば商品検索APIから商品名、価格、在庫数を受け取った場合、アプリケーションはJSONをデシリアライズして画面へ表示します。
変換後の配列を繰り返し処理し、商品カードや一覧表を生成する流れになります。
APIの仕様書にはレスポンス形式や項目名、データ型が記載されているため、デシリアライズ処理を実装する前に確認することが重要です。
API連携では、受信データを信頼しすぎず、仕様と実際の内容を照合する姿勢が求められます。
設定ファイルからの情報読込
アプリケーションの設定をJSONやYAMLで管理し、起動時に読み込む方法も広く使われています。
データベース接続先、表示言語、ログレベル、外部サービスのURLなどを、コードから分離して管理できる点が利点です。
プログラムの起動時には設定ファイルを読み込み、デシリアライズした値を設定オブジェクトへ格納します。
環境ごとに設定ファイルを切り替えれば、開発環境、テスト環境、本番環境で異なる値を扱いやすくなります。
ただし、パスワードやAPIキーを通常の設定ファイルへ平文で保存する運用には注意が必要です。
データベースやキャッシュとの連携
データベースやキャッシュシステムでは、複雑なオブジェクトをJSONやバイナリとして保存する場合があります。
読込時には保存された値をデシリアライズし、アプリケーションで必要な情報として再利用します。
たとえばログイン状態、ショッピングカート、一時的な検索結果などをキャッシュへ保存する場面が考えられます。
保存形式を変更すると古いデータを読み込めなくなることがあるため、データ構造のバージョン管理も欠かせません。
保存時に version を含めておくと、読込時に形式の違いを判定しやすくなります。
例として version が one のデータには旧形式の変換処理を適用し、version が two のデータには新形式を適用する方法があります。
デシリアライズで注意したいセキュリティと例外処理
続いてはデシリアライズ時に注意したいセキュリティと例外処理を確認していきます。
信頼できない入力データの危険性
インターネット経由で届くデータや、利用者がアップロードしたファイルは、内容が正しいとは限りません。
不正な形式、想定外に大きなデータ、悪意ある値が含まれている可能性もあります。
特に一部の言語や古いライブラリでは、危険なオブジェクト生成につながるデシリアライズの脆弱性が問題になることがあります。
信頼できないデータをそのまま復元しないことが、最も重要な基本原則です。
形式が明確なJSONを使い、許可した項目だけを受け入れる設計にすると、リスクを抑えやすくなります。
外部から受け取ったデータは、デシリアライズ前後の両方で検証します。
形式、項目名、型、文字数、値の範囲を確認する運用が安全です。
構文エラーと型エラーへの対応
JSONの閉じかっこが不足していたり、文字列の引用符が壊れていたりすると、デシリアライズは失敗します。
通信途中の障害や、外部サービス側の不具合によって、期待したレスポンスが届かない場合もあるでしょう。
そのため変換処理は例外処理で囲み、失敗時にアプリケーション全体が停止しないようにすることが大切です。
エラーメッセージには受信内容をそのまま表示せず、利用者向けの案内と開発者向けログを分けると扱いやすくなります。
デシリアライズの失敗は通信失敗とは限らず、データ形式の不整合でも発生します。
入力検証とスキーマ定義の活用
安全性と保守性を高めるには、受け取るデータのルールをスキーマとして定義する方法が有効です。
スキーマでは、必須項目、文字列か数値か、配列の要素数、許容値などをあらかじめ決めます。
デシリアライズ後にスキーマ検証を行えば、想定外のデータを早い段階で検出できます。
TypeScriptの型定義、JSON Schema、バリデーションライブラリなどは、そのために役立つ選択肢です。
単に変換できたことだけで安心せず、業務上意味のあるデータかまで確認する視点が重要になります。
設計と運用で押さえる実践ポイント
続いては実装を安定させるための設計と運用のポイントを解説していきます。
データ形式を必要以上に複雑にしない考え方
データ構造が複雑になるほど、シリアライズとデシリアライズの実装、テスト、障害調査も難しくなります。
外部へ渡すデータは、利用側に必要な項目へ絞ることが基本です。
内部のクラス構造をそのまま公開すると、不要な情報の流出や、将来の変更しにくさにつながることがあります。
API用のレスポンスモデルを別に用意し、外部契約を明確にする設計が役立ちます。
送受信するデータは少なく、単純に、意味が明確であるほど扱いやすくなります。
日時と数値と文字コードの扱い
デシリアライズで起こりやすい問題には、日時、数値、小数点、文字コードの違いがあります。
日時を文字列で送る場合は、タイムゾーンを含む統一的な表記を決めておくと混乱を減らせます。
金額や精密な計算値では、浮動小数点数の誤差にも注意が必要です。
文字化けを防ぐため、通信やファイル保存ではUTFの文字コードを統一する運用も大切になります。
海外のサービスと連携する場合には、日付の並び順や小数点の表記が異なるケースも想定しておきましょう。
テストとログによる品質確認
デシリアライズ処理には、正常なデータだけでなく、欠損したデータや異常なデータを使ったテストが必要です。
項目が存在しない場合、nullの場合、数値の代わりに文字列が届いた場合などを確認します。
仕様変更があったときに備え、代表的なレスポンス例をテストデータとして保存しておく方法も有効です。
障害発生時に原因を追えるよう、個人情報や機密情報を伏せたうえで、変換エラーの種類や対象項目をログへ残すとよいでしょう。
デシリアライズ処理は、変換の成功だけでなく、失敗したときに安全に止まり、原因を追跡できることまで含めて設計します。
まとめ
デシリアライズとは、JSONやXML、バイナリ形式などで保存または送信されたデータを、プログラム内で利用できるオブジェクトや配列へ復元する処理です。
対になるシリアライズは、オブジェクトを外部で扱いやすい形式へ変換する処理を指します。
Web APIのレスポンス読込、設定ファイルの読込、キャッシュからの復元など、デシリアライズは多くのシステムで使われています。
重要なのは、変換後のデータが期待した形式と内容を持つか検証することです。
信頼できない入力には注意し、例外処理、スキーマ検証、型確認、テストを組み合わせることで、安全で保守しやすい実装につながるでしょう。