ファイアウォールの意味をわかりやすく!ビジネスでの役割・種類・セキュリティ対策との関係も(通信の遮断・不正アクセス防止・ネットワーク保護など)
企業で扱う顧客情報、営業資料、設計データ、会計情報などは、ネットワークを経由して日々やり取りされています。
便利な通信環境を維持しながら、外部からの攻撃や許可されていない接続を防ぐ仕組みとして重要なのがファイアウォールです。
名称は耳にしたことがあっても、何を遮断し、どのような場面で必要になるのかを具体的に説明するのは難しいかもしれません。
この記事では、ファイアウォールの意味、ビジネスでの役割、主な種類、セキュリティ対策との関係をわかりやすく解説します。
ファイアウォールの意味と基本的な役割
それではまず、ファイアウォールの意味と基本的な役割について解説していきます。
通信を確認して通過可否を判断する仕組み
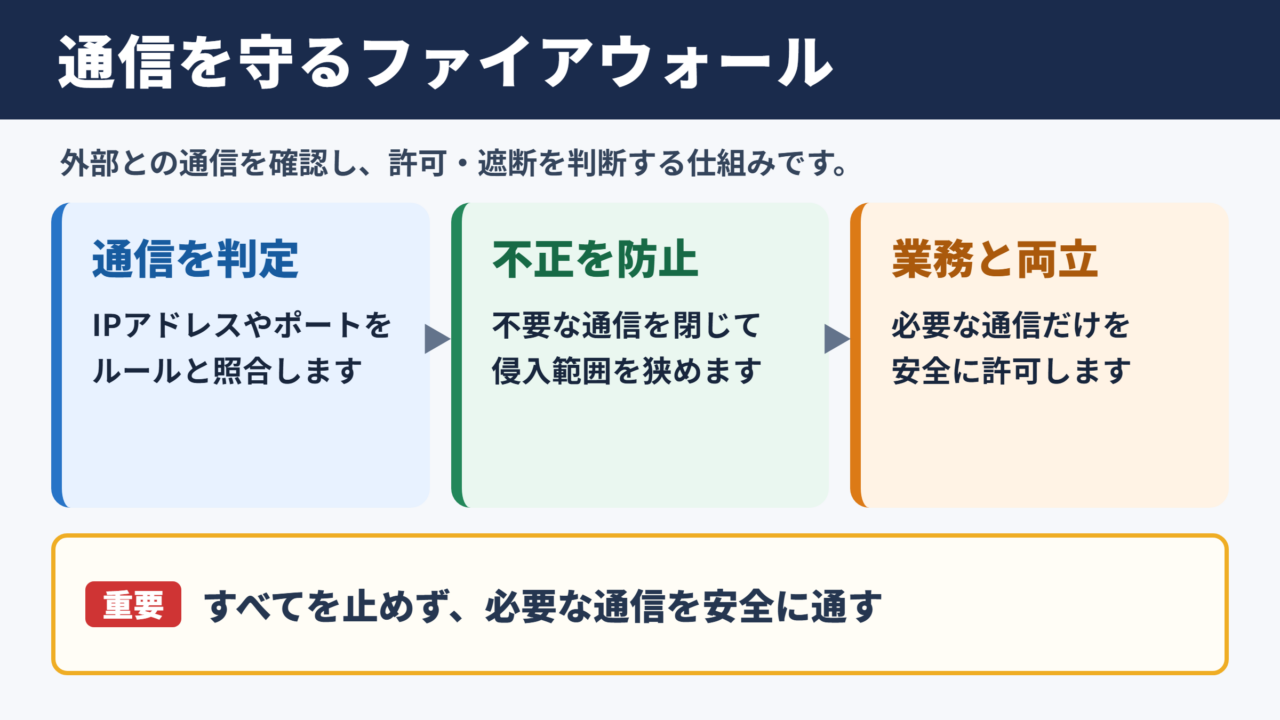
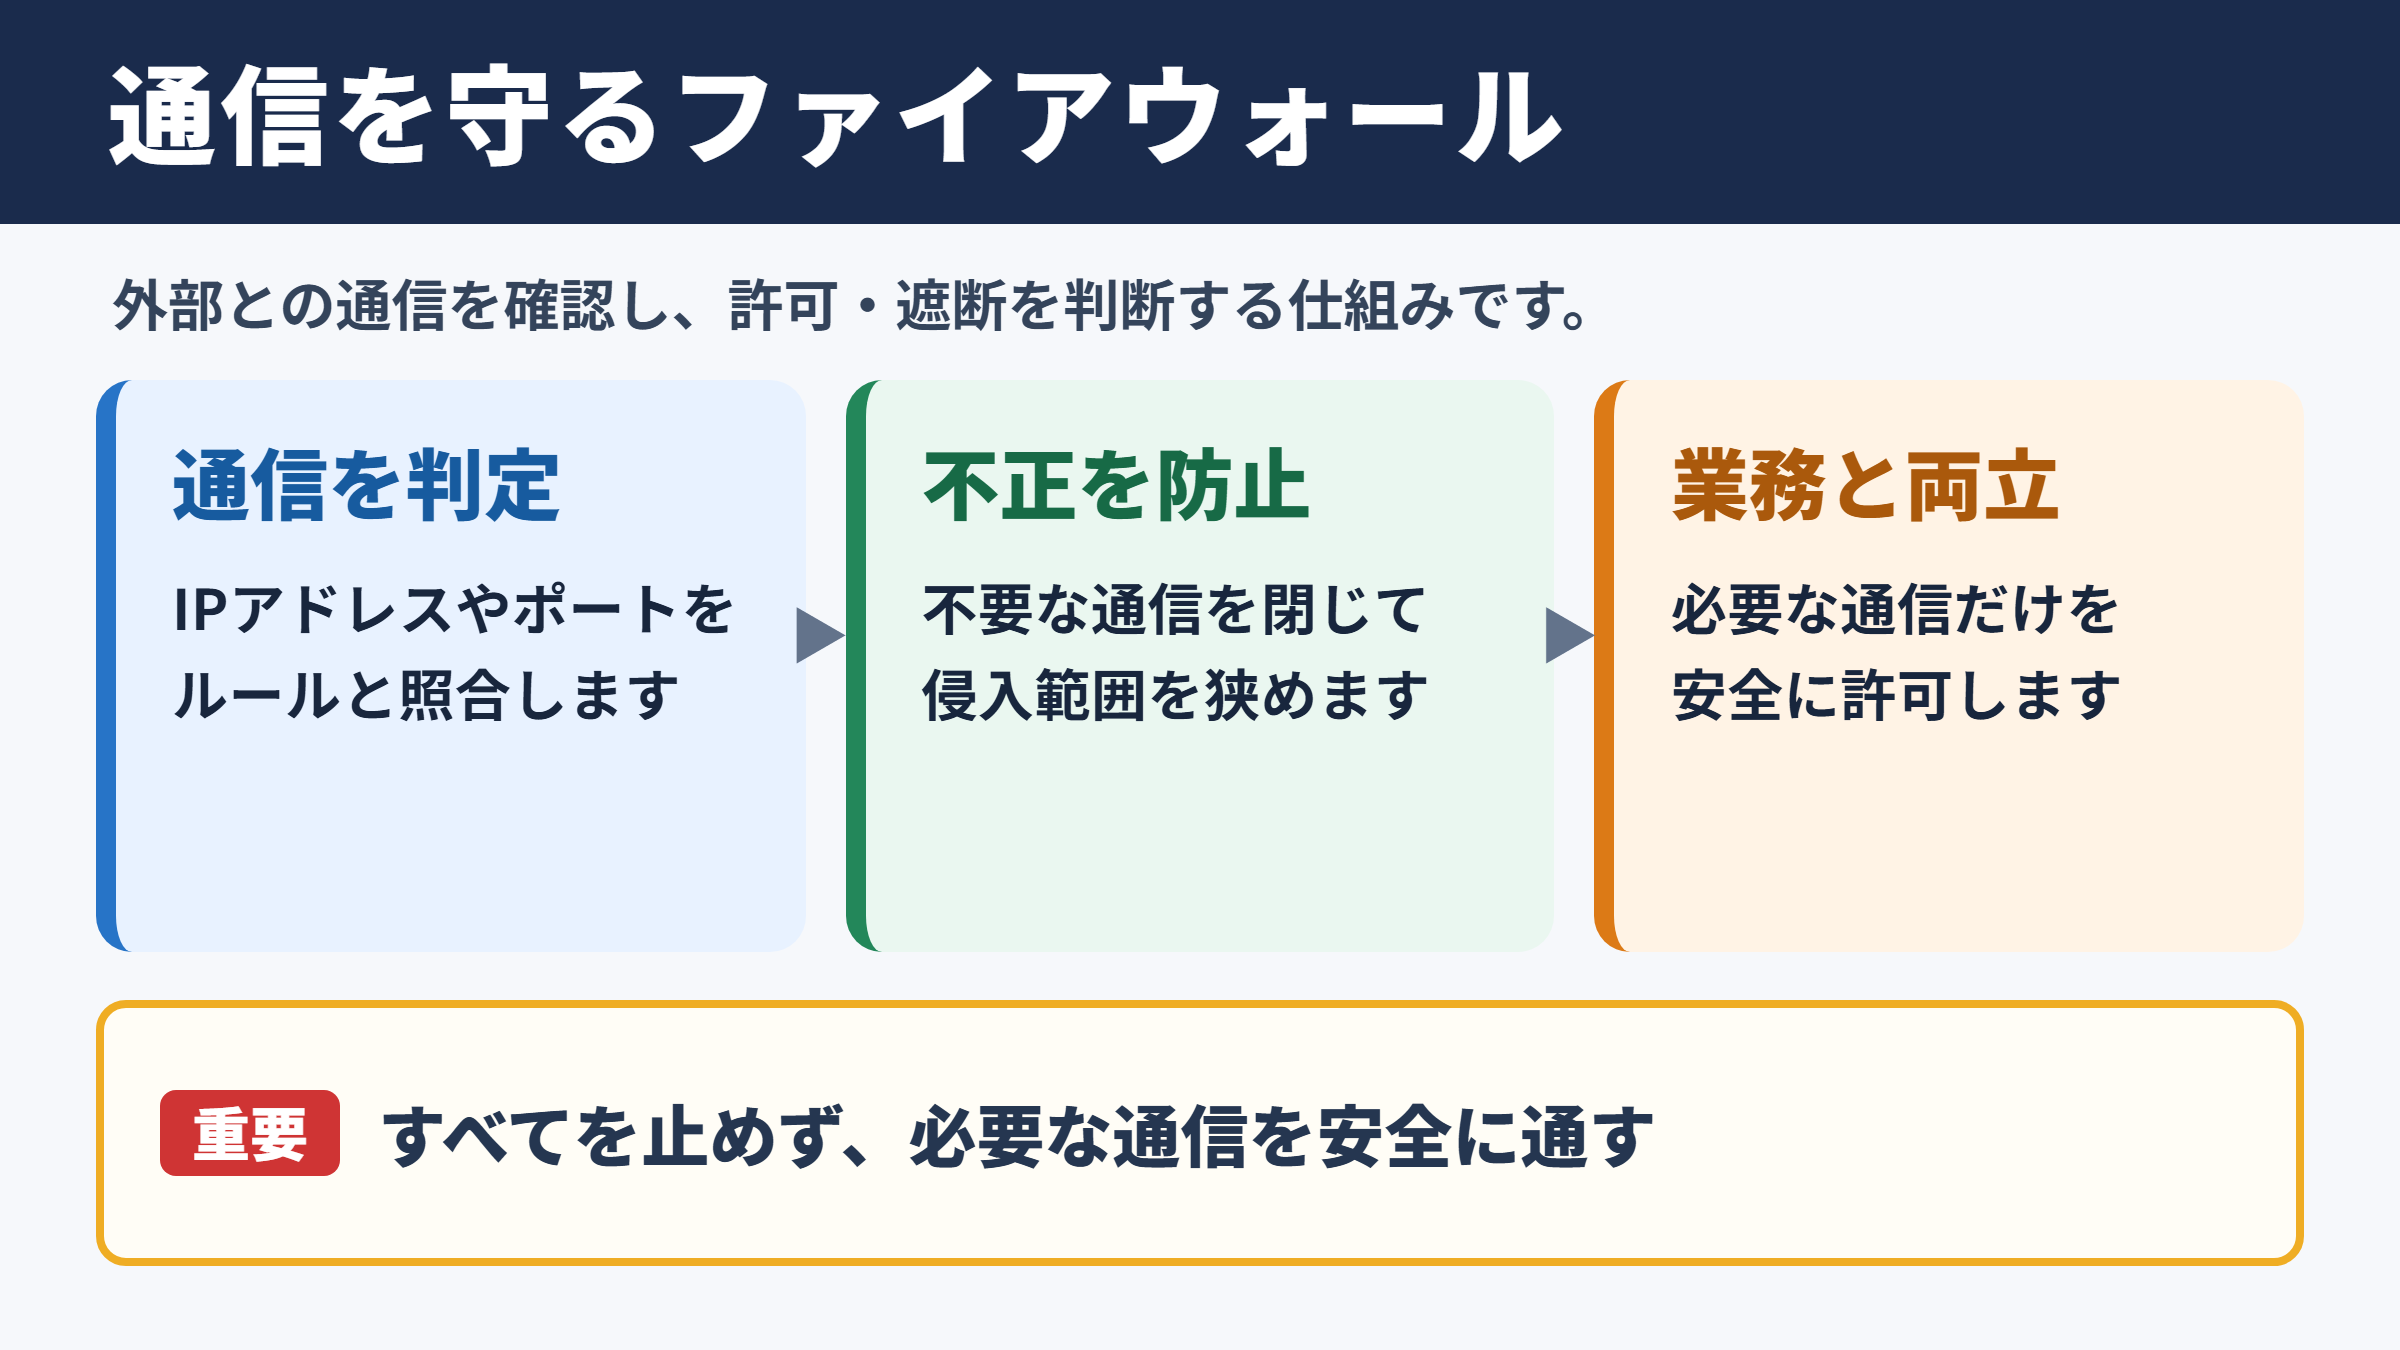
ファイアウォールとは、社内ネットワークやパソコン、サーバーと外部ネットワークの間に設け、通信を監視して通すか止めるかを判断する仕組みです。
火災が広がることを防ぐ防火壁になぞらえた名称であり、ネットワーク上では不正な通信が社内へ入り込んだり、内部の情報が外部へ流出したりすることを抑える役割を担います。
インターネットに接続する機器には、通信先を示すIPアドレスや、サービスの入口となるポート番号があります。
ファイアウォールはこうした情報をルールと照合し、許可された通信だけを通過させます。
すべての通信を無条件に遮断する装置ではなく、業務に必要な通信を安全に許可するための仕組みと理解すると、役割をつかみやすいでしょう。
不正アクセス防止とネットワーク保護
外部の第三者が社内サーバーへ侵入しようとする場合、公開されている通信窓口や設定漏れのある機器が狙われることがあります。
ファイアウォールで不要なポートを閉じ、接続元や通信内容に条件を設定すると、攻撃者が到達できる範囲を小さくできます。
これは不正アクセス防止の基本であり、ランサムウェア感染後の横展開を抑える対策としても有効です。
社内の端末同士を区切る設定を行えば、一台のパソコンが侵害された場合でも、被害が全社へ拡大するリスクを下げられます。
ネットワーク保護では、入口だけでなく、部門、拠点、クラウド環境ごとの境界を意識することが大切です。
通信の遮断と業務継続の両立
厳格に設定しすぎると、メール送信、Web会議、クラウドストレージ、取引先とのデータ連携など、日常業務に必要な通信まで止まる可能性があります。
反対に、利便性を優先して広く許可すると、攻撃を受ける入口が増えてしまいます。
そのため、設定では必要な相手、必要なサービス、必要な時間帯に絞って許可する考え方が重要です。
たとえば社内の経理システムを利用する場合、社内LANまたはVPN経由の端末だけを許可し、インターネット上の不特定多数からの接続は遮断します。
このように接続条件を限定すると、業務利用と安全性を両立しやすくなります。
ビジネスで求められるファイアウォールの役割
続いては、ビジネスで求められるファイアウォールの役割を確認していきます。
情報資産を守る入口対策
企業には、個人情報、契約書、見積書、技術資料、採用情報など、漏えいすると大きな損害につながる情報資産があります。
ファイアウォールは、こうした情報を保管するサーバーや業務システムへの不要な接続を制限し、攻撃の入口を減らします。
特に外部公開サーバーは、誰でもアクセスできる部分と、社内だけが利用する部分を明確に分離することが重要です。
公開Webサイト用のサーバーが攻撃を受けたとしても、社内の基幹システムまで簡単に到達できない構成にしておく必要があります。
この分離は、セキュリティ事故の影響範囲を限定するための基本的な設計です。
拠点間通信とリモートワークの保護
支店、工場、営業所、自宅、出張先など、社員がさまざまな場所から業務システムへ接続する環境では、ネットワークの境界が複雑になります。
拠点間をVPNで接続する場合でも、すべての通信を自由に行き来させるのではなく、部署や用途に応じてアクセス範囲を制御することが求められます。
リモートワークでは、社員本人の端末であっても、接続元の確認、多要素認証、端末の安全状態の確認などを組み合わせると安心です。
社外からの接続は便利な一方で、社内と同じ権限をそのまま与えない設計が欠かせません。
通信記録による早期発見
ファイアウォールは通信を許可または遮断するだけでなく、ログを記録できる点にも価値があります。
通常と異なる海外IPアドレスからの接続、深夜帯の大量通信、利用していないサービスへのアクセスなどが記録されていれば、異常の兆候に気付くきっかけになります。
ログは事故発生後の原因調査にも役立ちますが、確認されなければ十分に活用できません。
重要な遮断ログや管理者権限へのアクセスを通知対象にし、定期的に確認する運用が必要です。
ファイアウォールの導入だけで安心とはいえません。
設定内容、ログ監視、更新状況、例外ルールを継続的に見直してこそ、ネットワーク保護の効果が維持されます。
ファイアウォールの主な種類
続いては、ファイアウォールの主な種類を確認していきます。
パケットフィルタリング型
パケットフィルタリング型は、送信元IPアドレス、送信先IPアドレス、ポート番号、通信方式などを条件にして通信を許可または遮断する方式です。
比較的シンプルな仕組みであり、ルーターやネットワーク機器に搭載されていることも多く、通信速度への影響を抑えやすい特徴があります。
一方で、通信内容そのものを詳細に確認する機能は限定的です。
ルールが増えすぎると管理が複雑になり、意図しない許可設定や設定漏れが起こる可能性もあります。
アプリケーションゲートウェイ型
アプリケーションゲートウェイ型は、Web閲覧、メール、ファイル転送など、アプリケーション単位で通信を確認する方式です。
単にポート番号を見るだけではなく、利用されているサービスや通信内容に応じた制御を行いやすい点が特徴です。
たとえば、業務上不要なファイル形式の送受信を制限したり、特定のWebサービスへのアクセスを制御したりできます。
細かな制御が可能な反面、導入や設定には専門知識が必要になり、通信量によっては性能面の検討も必要でしょう。
次世代ファイアウォールとクラウド型
次世代ファイアウォールは、従来の通信制御に加え、アプリケーション識別、侵入防止、マルウェア検知、URLフィルタリングなどを統合した製品群を指します。
近年はクラウドサービスの利用が増えたため、拠点に設置する機器だけでなく、クラウド上で通信を保護するファイアウォールも広がっています。
自社の利用環境に合わせて、社内ネットワーク、クラウド、リモート接続を一体的に保護する視点が大切です。
| 種類 | 主な確認項目 | 向いている場面 |
|---|---|---|
| パケットフィルタリング型 | IPアドレスやポート番号 | 基本的な通信制御を行いたい場合 |
| アプリケーションゲートウェイ型 | 利用サービスや通信内容 | 業務用途に応じて細かく制御したい場合 |
| 次世代ファイアウォール | アプリケーションや脅威情報 | 複数のセキュリティ機能を統合したい場合 |
| クラウド型ファイアウォール | クラウド上の通信や設定 | クラウド利用や多拠点運用が中心の場合 |
セキュリティ対策との関係
続いては、セキュリティ対策との関係を確認していきます。
ウイルス対策ソフトとの役割分担
ファイアウォールとウイルス対策ソフトは、どちらもサイバー攻撃対策に役立ちますが、守る対象と働く場所が異なります。
ファイアウォールは主に通信を入口で制御し、怪しい接続や不要な通信を止める役割を担います。
ウイルス対策ソフトは端末内で動作し、ファイルやプログラムに含まれるマルウェアを検知、隔離、削除する役割です。
通信を守る対策と端末を守る対策を組み合わせることで、単独では防ぎ切れないリスクを補えます。
外部メールに添付された不正ファイルを例にすると、メールの通信段階ではファイアウォールやメールセキュリティが確認し、端末に届いた後はウイルス対策ソフトが検知を試みます。
複数の防御層を設ける考え方は、多層防御と呼ばれます。
IDSとIPSとの違い
IDSは不審な通信や侵入の兆候を検知して通知する仕組みです。
IPSは検知に加えて、危険と判断した通信を自動的に遮断する機能を持ちます。
次世代ファイアウォールには、IPS機能が統合されているケースも少なくありません。
ただし、自動遮断の設定が厳しすぎると正規の通信まで止まる場合があります。
導入後は検知結果を確認し、自社の業務に合うルールへ段階的に調整することが重要です。
ゼロトラストとのつながり
ゼロトラストは、社内ネットワークにいるから安全、社内端末だから信頼できるといった前提を置かず、アクセスのたびに確認する考え方です。
ファイアウォールは従来から境界を守る役割を果たしてきましたが、ゼロトラストの環境では境界だけに依存しません。
利用者の認証、端末の状態、アクセス権限、通信先、操作内容を組み合わせて判断します。
ファイアウォールはゼロトラストに置き換わるものではなく、認証や端末管理と連携して働く重要な構成要素です。
社内ネットワークからの通信であっても、必要最小限の権限だけを付与する考え方が必要です。
一度の侵入で重要な情報へ到達されないよう、アクセス経路を細かく分けて管理します。
設定と運用で押さえたいポイント
続いては、設定と運用で押さえたいポイントを確認していきます。
最小権限を意識したルール設計
ファイアウォールのルールは、必要な通信だけを許可し、それ以外を原則として遮断する考え方で設計します。
すべての送信元からすべての宛先へ接続できる設定は、管理が簡単に見えても大きなリスクにつながります。
接続元、接続先、利用者、サービス、ポート番号、利用時間を整理し、業務上の必要性を確認しながらルールを作成しましょう。
一時的な例外許可は、期限と目的を記録しておくことが重要です。
作業完了後も例外ルールが残ると、将来の攻撃経路になるおそれがあります。
更新と脆弱性対策
ファイアウォール機器やソフトウェアにも、脆弱性が見つかる場合があります。
管理画面をインターネットへ公開していたり、初期設定のまま運用していたりすると、製品そのものが攻撃対象になることもあります。
メーカーから提供される更新情報を確認し、影響を検証した上で適切にアップデートする運用が必要です。
管理者アカウントには強固なパスワードと多要素認証を設定し、利用していない管理機能は無効化します。
確認項目としては、ファームウェアの更新状況、管理画面の公開範囲、不要なポートの閉鎖、管理者権限の棚卸し、ログ保存期間などが挙げられます。
月次や四半期ごとに確認日を決めると、対応漏れを減らしやすくなります。
ログ監視と障害対応の準備
通信ログには大量の情報が記録されるため、すべてを人手で確認するのは現実的ではありません。
繰り返し発生する遮断、通常と異なる国や地域からのアクセス、短時間に集中する接続試行など、注意すべき条件を定めて通知を設定するとよいでしょう。
また、正常な通信が遮断された場合に備え、誰がどの手順で確認し、どの権限でルールを変更するのかを決めておく必要があります。
業務停止を避けるためにも、緊急時の連絡先、設定のバックアップ、復旧手順を文書化しておくと安心です。
セキュリティと業務の両方を守るには、設定変更を個人任せにしないことが大切です。
申請、承認、記録、定期レビューの流れを整えれば、設定ミスや属人化のリスクを抑えられます。
ファイアウォールの意味と活用のまとめ
ファイアウォールは、ネットワーク上の通信を確認し、許可された通信だけを通すことで、不正アクセスや情報漏えいのリスクを抑える仕組みです。
ビジネスでは、社内サーバー、クラウドサービス、拠点間接続、リモートワーク環境などを守るために活用されます。
重要なのは、導入することではなく、自社の業務に必要な通信を見極め、不要な通信を適切に遮断し続けることです。
パケットフィルタリング型、アプリケーションゲートウェイ型、次世代ファイアウォール、クラウド型などにはそれぞれ特徴があります。
利用中のシステム、拠点数、クラウド利用の状況、管理体制に合わせて選定しましょう。
また、ウイルス対策ソフト、IDSやIPS、多要素認証、端末管理、社員教育と組み合わせることで、防御の層を厚くできます。
通信の遮断、不正アクセス防止、ネットワーク保護を継続的に見直すことが、企業の情報資産と事業継続を守る土台になります。